Resumé
En regional detailkæde havde brug for en PCI-certificeret, EMVCo-kompatibel Android-tablet til betalingsbehandling på filialniveau. Det, der fulgte, var en hardwarefejl på 280,000 dollars, en 11-ugers revurdering og erfaringer, som de fleste OEM-brochurer ikke dokumenterer. Denne casestudie dækker de arkitekturbeslutninger, fejlen, løsningen og de sikkerhedstekniske realiteter, der adskiller en finansiel tablet fra en enhed, der blot bestod sin certificeringsrevision.
Hvad bankerne tror, de køber
Sandheden, vi fortæller alle kunder, før de rører ved et diagram: PCI PTS, EMVCo L1/L2, Android Enterprise og MDM-compliance er ikke en sikkerhedsgaranti. De er en mekanisme til ansvarsoverførsel.
Læs også: Casestudie om robuste tablets
PTS-certificering er et øjebliksbillede, ikke et skjold. PCI PTS v6 certificerer enheden på et fast tidspunkt. Enhver firmwareopdatering – inklusive en sikkerhedsrettelse – udløser recertificering. De fleste OEM'er låser firmware for at undgå omkostninger til recertificering. Banktablets kører rutinemæssigt 18-24 måneder bagud med Android-sikkerhedsrettelser. Enheden er "PCI-kompatibel". Kernen er ikke opdateret. Disse to fakta eksisterer side om side, indtil et brud fremtvinger samtalen.
Android Enterprise med fuld MDM afbryder offline-implementeringer. Standardstakken forudsætter konstant cloud-forbindelse. I miljøer med lav forbindelse viser vores data en 30-40 % højere fejlrate i felten sammenlignet med låste AOSP-builds. Enheder genstartes hver nat, når MDM ikke kan ringe hjem.
Købere tror, de køber sikkerhed. De køber faktisk en form for fastlåsthed og fremtidig gencertificering af smerte.
Kundekrav og hvorfor standardtablets fejler i banksektoren
Hvad klienten bad om
Opgaven var standard for en Android-tablet af finansiel kvalitet til bankvirksomhed:
- 10-tommer FHD IPS-skærm til onboarding af kunder i filialen
- Integreret NFC-læser, smartkortlæser, frontkamera med høj opløsning til eKYC-tablethardwareworkflows
- LTE/5G-forbindelse, hardwarekryptering, sikker opstart
- PCI DSS + EMV tabletintegration, produktionslivscyklus på over 5 år
Overholdelsestjeklisten (og hvad den ikke dækker)
- PCI DSS 4.0.1 — Krav 6.4.3 holder køberen ansvarlig for tredjepartskode, selv på en "kompatibel" enhed.
- EMVCo L1/L2 — certificerer kontaktløs ydeevne under kontrollerede laboratorieforhold, ikke reel EMI fra metalreoler eller motorer
- CE/FCC — siger intet om firmware-forsyningskædens integritet eller zero-day kernel-eksponering
- Android Enterprise anbefales — kræver Google Play Services; inkompatibel med offline-first-arkitekturer
- Regional telekommunikationscertificering — tilføjer 4-8 uger til PVT i de fleste APAC- og MENA-markeder
Certificeringskortet matcher ikke området. Det er i den kløft, at de fleste udviklingsprojekter inden for banktablets mislykkes.
Systemarkitektur og SoC-valg
Hvorfor vi valgte Qualcomm frem for MediaTek
Valg af SoC til en finansiel tablet er en livscyklusbeslutning, ikke en benchmarkbeslutning. Vi evaluerede begge platforme ud fra fire kriterier:
- T-shirt-kvalitet — GlobalPlatform API-overholdelse, valideringsdybde i tredjepartssikkerhedslaboratorier
- Livscyklus tilgængelighed — finansiel hardware kræver et leveringsvindue på 5-7 år; MediaTek-varenummeret til forbrugere har ikke denne garanti.
- Android-opgraderingssti — en SoC, der mister kerneunderstøttelse midt i implementeringen, tvinger køberen til at gencertificere
- Kryptoacceleration — hardwareaccelereret kryptering er forskellen mellem 9 timers batterilevetid og 6 timers økonomisk arbejdsbyrde
For offline-first-implementeringer forskydes denne beregning – dækket i softwareafsnittet nedenfor.
Hardwareblokarkitektur
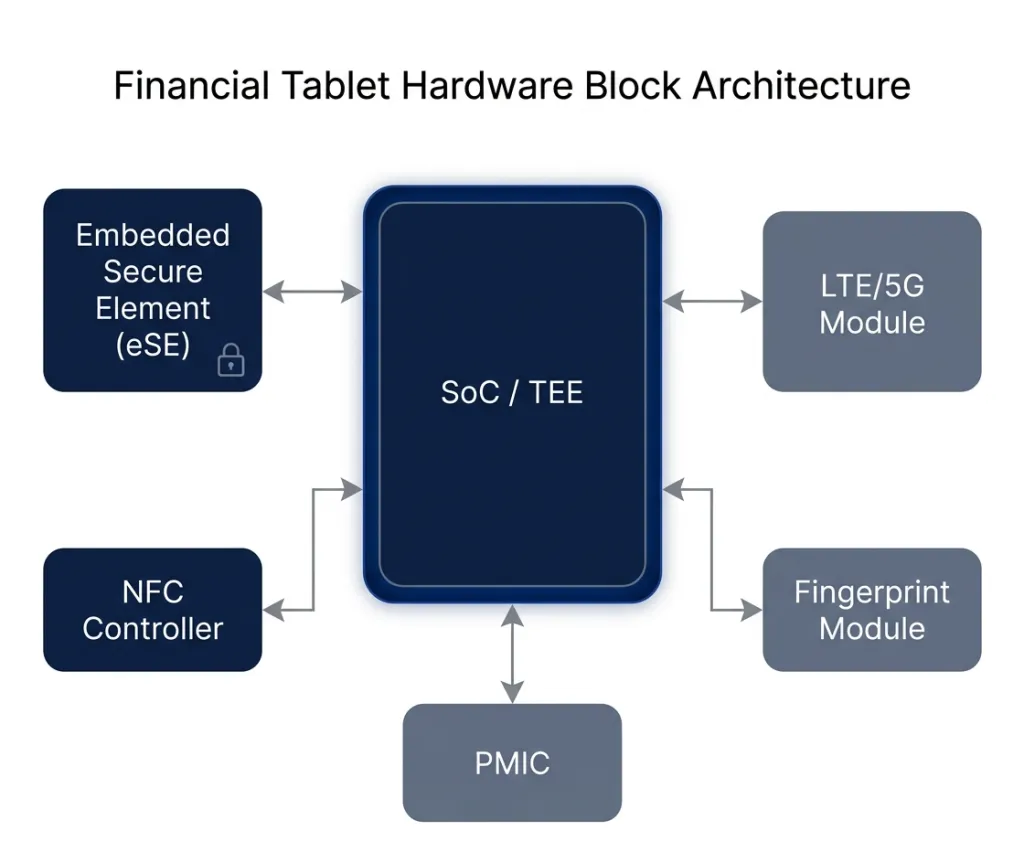
Delsystemintegrationen for et sikkert Android-tablet OEM-projekt involverer indbyrdes afhængigheder, som de fleste blokdiagrammer skjuler:
- SoC → TEE lever her; driver alle delsystemer
- Indlejret sikkert element (eSE) → isoleret fra hoved-AP; EMV-kryptografiske operationer og lagring af betalingsnøgler
- NFC-controller → interfacer direkte med eSE; antenneplacering her er, hvor de fleste teams kommer i problemer
- Fingeraftryksmodul → biometrisk eKYC; kræver sikker kanal til TEE
- LTE/5G-modul → RF-antennen skal isoleres fra NFC-antennen for at forhindre interferens
Integrationsrisikoen ligger i interaktionerne, ikke i komponenterne.
Sikkerhedsteknik: Hardware, firmware og operativsystem
TEE, sikker opstart og virkelige angrebsscenarier
Tre trusselsscenarier formede vores sikkerhedsarkitektur for denne Android-banktablet:
Firmwaremanipulation — angriber med fysisk adgang flasher modificeret firmware og omgår dermed betalingsintegritetstjek. Forsvar: verificeret bootkæde forankret i hardware; ethvert brud stopper boot helt.
NFC-relæangreb — i detailhandel med høj tæthed og flere læsere inden for 30 cm kan passive angribere forsøge at aflytte netværket. Forsvar: Alle betalingsoperationer udføres inde i eSE'en; betalingsnøglen når aldrig den primære applikationsprocessor.
Enhedstyveri midt i sessionen — Forsvar: hardwarebaseret nøglelager med biometrisk binding; MDM-kompatibel fjernsletning med TEE-forstærket lås, der overlever OS-reflash.
Sikkert element og NFC-betalingskryptering
Det indlejrede sikkerhedselement håndterer tre funktioner, der ikke kan delegeres til software: EMV-kryptografiske operationer, lagring af betalingsnøgler (nøgler findes aldrig i klartekst uden for eSE'en) og NFC-transaktionsisolering, hvor eSE'en kommunikerer direkte med NFC-controlleren og omgår AP'en fuldstændigt. Dette er det, der gør en sikker betalingstablet arkitektonisk anderledes end en forbrugerenhed med en betalingsapp.
Låsning på operativsystemniveau
- Kiosk-tilstand — låsning af enkeltapplikationer; ingen adgang til indstillinger, appskuffe eller browser
- Begrænsede tilladelser — NFC og kamera er kun tilgængelige for den verificerede betalingsapplikation
- MDM-kompatibel banktablet — fjernlåsning, sletning og revisionsspor til compliance-rapportering
De detaljerede begyndervejledninger nævner aldrig: TEE-nøgleprovisionering skal bruge en fabriksny, enhedsunik attesteringskæde – aldrig genbrugte udviklingsnøgler. Udviklingsnøgler, der er brændt ind i EVT-enheder for nemheds skyld, forårsager, at fjernattestering fejler lydløst i felten, hvis de ikke eksplicit erstattes ved PVT. Enheden består alle laboratorietests og er kryptografisk uverificerbar efter implementering.
PCB- og PCBA-teknik for økonomisk pålidelighed
Fiaskoen der kostede 280,000 dollars
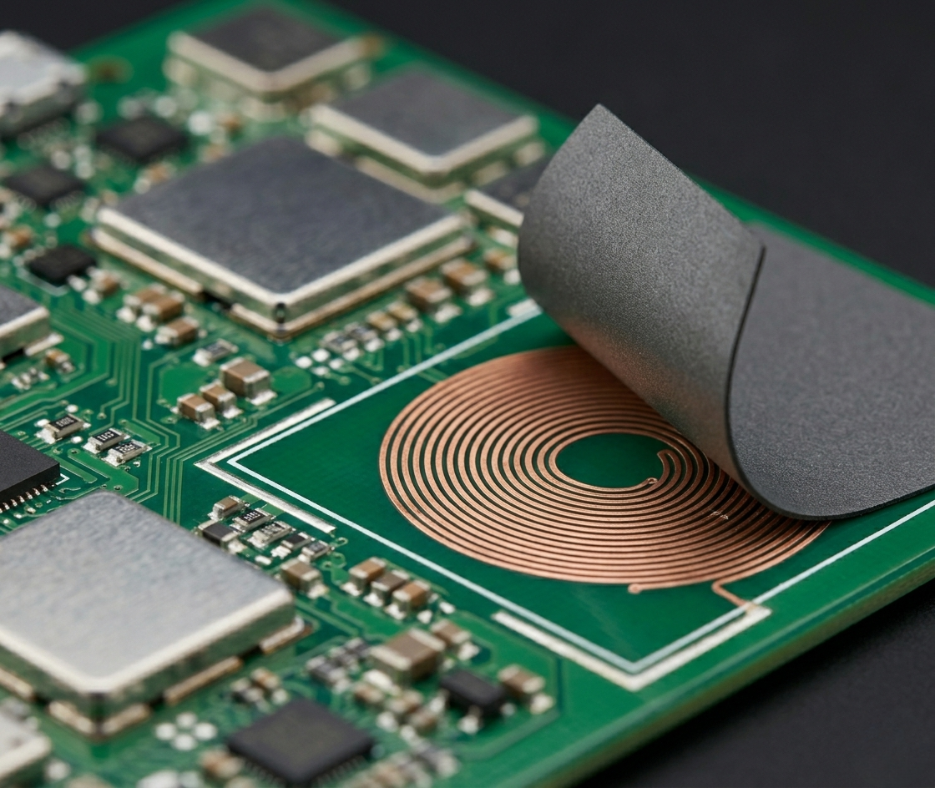
I en produktionskørsel i 2024-2025 placerede vi NFC-antennen direkte over batteripakken – standard smartphone-layout. Qualcomm NFC-controlleren og eSE-kombinationen blev afprøvet. DVT-kabinettet var af plastik. Vi kørte 10,000 tappecyklusser. Vi bestod EMVCo-laboratoriecertificeringen. DVT-godkendelsen var korrekt.
PVT fortalte en anden historie.
Den første produktionsserie på 800 enheder gik til faktiske butikker — metalreoler, kølemotorer, flere NFC-læsere i nærheden. Fejlrate i felten: 22 % . Næsten hver fjerde transaktion gik på timeout.
Grundårsag: det færdige metalchassis, batteriets hævelse under reelle driftscyklusser og en klæbemiddeltolerance på 0.8 mm forskydte NFC-antennens resonansfrekvens med cirka 350 kHz – nok til at sænke koblingskoefficienten til under ISO 14443-minimummet i marginale læserfelter. Antennen var indstillet til en plastikprototype. Produktionen ødelagde den.
Løsningen: ny printkortrevision med justerbart impedanstilpasningsnetværk, dedikeret ferritskjold og metalbeskyttelseszone. 11 uger. ~$280,000 i NRE, skrot og fremskyndet recertificering. Den første års volumenkontrakt gik tabt.
"Laboratorium er lig med plastikprototype. Produktion er lig med metal plus tolerancer. De er forskellige dyr."
Placering af NFC-antenner: Reglen, der ikke vises i guider
Vores protokol efter den fejl, nu ikke til forhandling: placering af bagdæksel, minimum 8-10 mm forskydning fra batteripakken, dedikeret metalzone, der skal holdes væk. Selv 1 mm lukkefunktion, eller variationer i lim eller maling i produktionen, ødelægger Q-faktoren nok til at producere periodiske fejl, der passerer DVT og fejler i butikkerne.
To løsninger til produktionsvariation: et justerbart matchingnetværk (koster mere på forhånd) eller overdesignet feltstyrke (bytter EMI-overholdelseskapacitet). Intet klart svar - kun styrede afvejninger. Teams, der kopierer smartphone-antennelayouts, opdager dette i PVT, ikke før.
Flerlags PCB-design til NFC i finansiel kvalitet
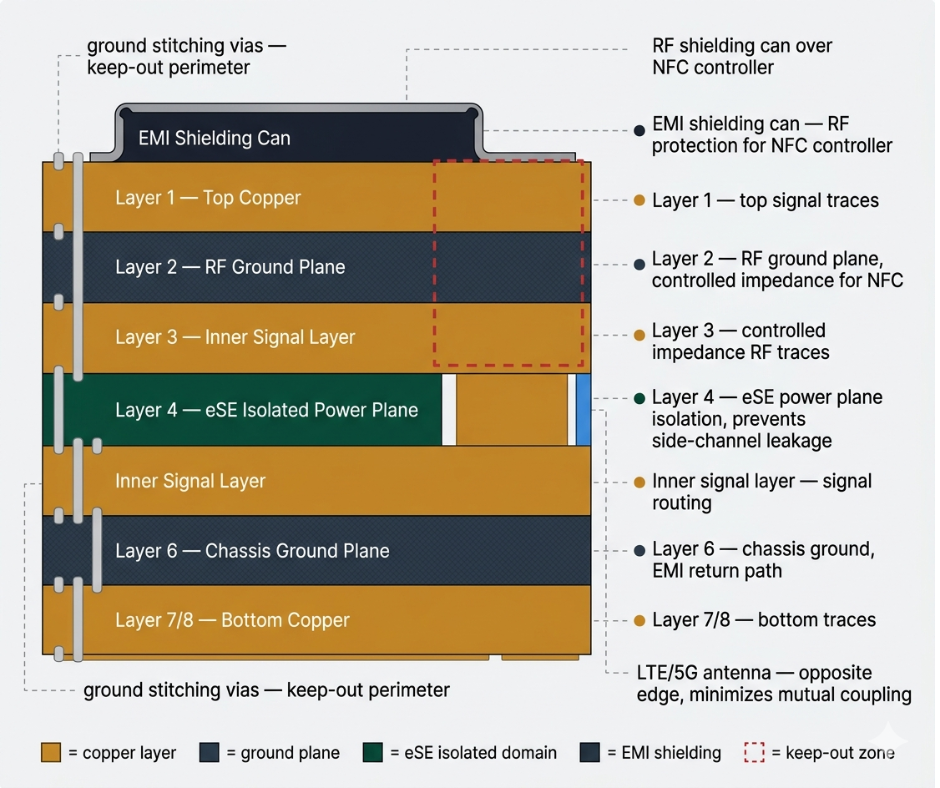
- 6-8 lags stak — kontrolleret impedans for RF-spor; >10% afvigelse påvirker målbart NFC-koblingsafstanden
- EMI-afskærmning — RF-dåser over NFC-controlleren, jordforbindelse af vias langs den beskyttende omkreds
- eSE effektplanisolering — dedikeret jordstrøm forhindrer sidekanallækage gennem AP-strømstøj
- Antenneadskillelse — NFC- og LTE/5G-antenner på modsatte enhedskanter for at minimere gensidig kobling
Finansielle miljøer er fjendtlige RF-miljøer. Det sikre tablet-printkortdesign er optimeret til butikken, ikke laboratoriet.
Feltberedskab: Holdbarhed og økonomisk strømstyring af enheder
Bygget til daglig kommerciel brug
Finansielle tablets er ikke robust industriel hardware, men de bliver udsat for daglige straffe. Ikke til forhandling:
- Overholdelse af krav til fald på 1 meter — enheder til at droppe filialpersonalet
- 10,000+ USB-indsættelsescyklusser — en port, der fejler efter 3,000 cyklusser på en enhed med en levetid på 5 år, er et problem med feltservice.
- Mat, slank og professionel finish — kundevendt hardware, der skal se troværdig ud efter mange års håndtering
Batterivirkeligheden, som ingen putter i brochuren
Specifikationerne angiver 12-15 timer på en 8,000 mAh-celle. Under reel økonomisk arbejdsbyrde - fulddiskkryptering, kontinuerlig NFC-polling, EMV-transaktionslogning, TEE-nøgleoperationer - er det reelle tal 7-9.5 timer.
Hvorfor hullet: StrongBox og TEE sikre processorer kan ikke gå i samme dybe dvaletilstand som det primære AP under aktive nøgleoperationer. Det koster 15-25 % ekstra forbrug i forhold til et softwarenøglelager. Ved 24/7 kioskinstallationer opdager købere inden for 12 måneder, at de har brug for eksterne batteripakker eller et bytteprogram. Beregn 8 timer under økonomisk arbejdsbyrde. Hvis du har brug for 12, så planlæg med supplerende strøm.
Softwaretilpasning og virksomhedsintegration
Android Enterprise — Med én kritisk advarsel
Android Enterprise er det rette framework til altid online implementeringer i byområder: kioskkonfiguration, EMM-integration, sikre OTA-opdateringer med verificeret bootkæde. Forbeholdet er forbindelsesafhængighed - hvert element forudsætter pålidelig netværksadgang.
Hvornår skal man helt droppe Android Enterprise?
For offline-første implementeringer med upålidelige mobil- og natlige strømafbrydelser var standardstakken aktivt skadelig. Enheder lukkede ned ved genstart, når MDM-indtjekninger mislykkedes. TEE-attestering opdaterer afladede batterier, der ikke kunne fuldføre en opladningscyklus.
Den arkitektur, der blev leveret i stedet:
- Stærk kasse (SoC hardware keystore) erstatter eSE — ingen TSM provisioning-afhængighed
- EPJ med tokenisering på erhverversiden under en CPoC-model
- Lokal offline token-cache med tidsbundne kryptogrammer; daglig gensynkronisering ved tilbagevenden til forbindelsen
- Låst AOSP — ingen Google Play-tjenester, brugerdefineret SELinux-politik, kun verificeret opstart
Resultater: 30-40 % lavere styklisteomkostninger , 2 gange batterilevetid offline , bestået lokal centralbankcertificering og PCI CPoC. Afvejning: større softwarekompleksitet og større afhængighed af indløserens token-hvælving.
Standardstakken er ideel til bybanker, der altid er online. For offline-først implementeringer er det det forkerte udgangspunkt.
Valideringsplan: EVT → DVT → PVT for Fintech-enheder
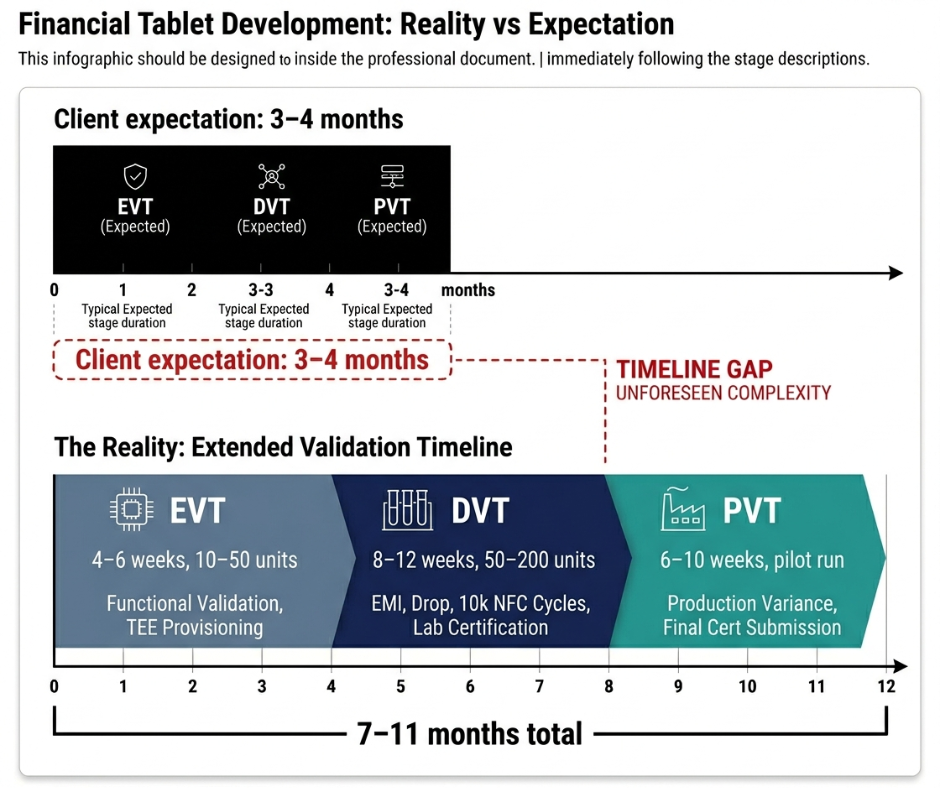
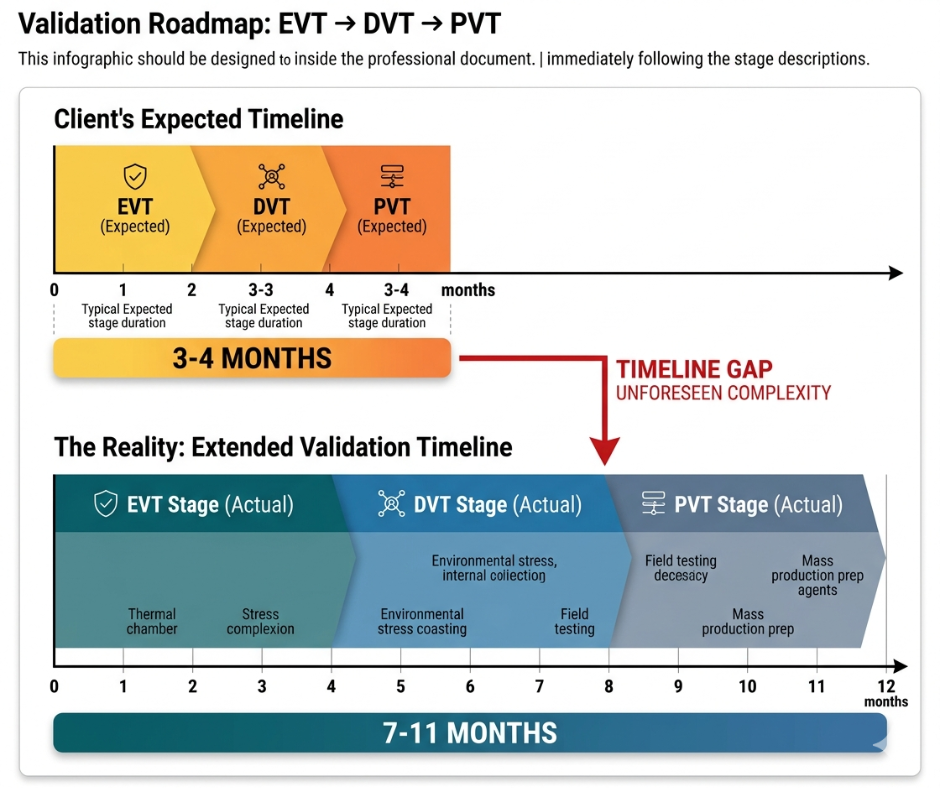
Det største forventningsgab i udviklingen af finansielle tablets: kunderne forventer 3-4 måneder (tidslinje for smartphones). Bankhardware med PCI PTS, EMVCo og brugerdefineret TEE tager 7-11 måneder.
EVT — 4-6 uger, 10-50 enheder: Funktionel validering, TEE-klargøring, indledende antenneadfærd i rigtige chassis. Overraskelser her er håndterbare — værktøj endnu ikke på plads.
DVT — 8-12 uger, 50-200 enheder: Fuld miljøtestning: fald, EMI, termisk, battericyklusser, 10,000+ NFC-transaktionspakke. Tredjepartslaboratoriegodkendelse for EMVCo og PCI PTS. Enhver hardwareændring genstarter dele af laboratoriekøen.
PVT — 6-10 uger, pilotproduktion: Hvor reel produktionsvariation dukker op. DVT-godkendelse garanterer ikke PVT-succes — ovenstående fiasko på 280 dollars var DVT-fri og PVT-kollapset. Endelig genindsendelse tilføjer 4-6 uger til regional telekommunikationsgodkendelse.
I alt: 7-11 måneder. Medtag dette i forslaget. Klienter, der accepterer det, er rustet til at køre programmet.
Masseproduktion og sikkerhedskontrolleret fremstilling
SMT-montering og kvalitetskontrol
- Fin-pitch BGA — 100 % røntgeninspektion af sikkerhedskritiske komponenter; ikke prøveudtagning
- eSE-sporbarhed — hvert sikkert element serialiseret og sporet til dets enhed; sporbarhedskæden er et overholdelseskrav
- NFC-antenneenhed — klæbemiddeltykkelsen er en kontrolleret variabel; monteringsjiggere håndhæver geometrien for at holde sig ude
Sikkerhedskontrolleret firmware-provisionering
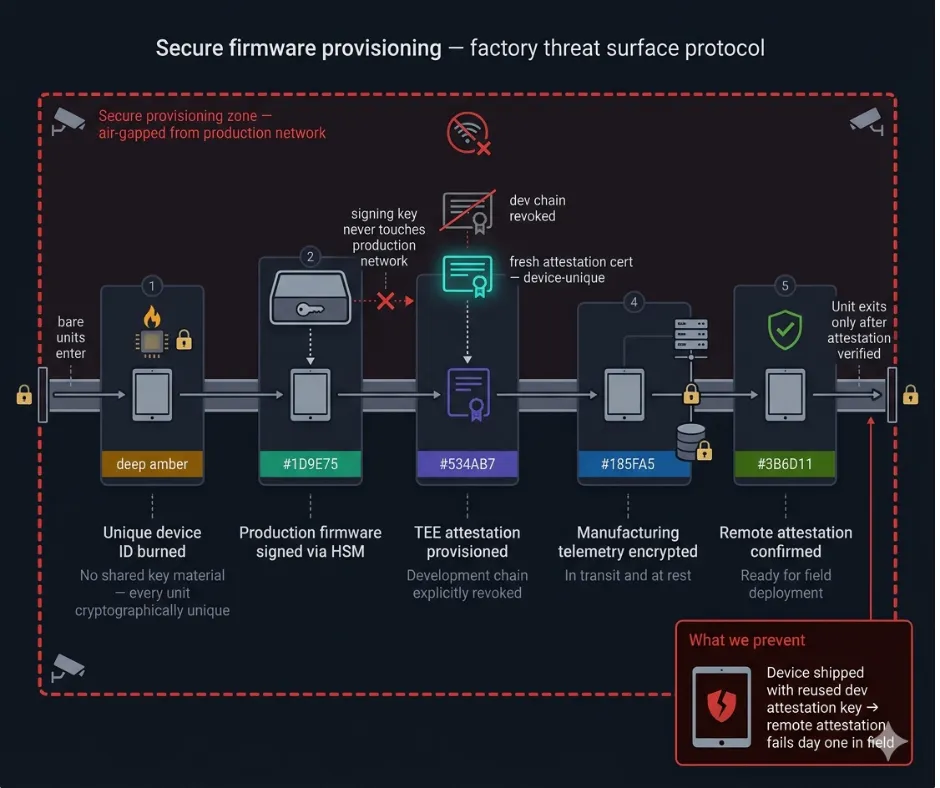
Fabriksgulvet er en trusselsflade. Vores leveringsprotokol:
- Unikt enheds-ID brændt fra fabrikken — ingen delt nøglematerialeoprindelse
- Produktionsfirmware signeret via HSM; signeringsnøglen berører aldrig produktionsnetværket
- Nyt TEE-attesteringscertifikat pr. enhed; udviklingskæden er eksplicit tilbagekaldt, før enheden sendes
- Produktionstelemetri krypteret under transit og i hvile
En enhed, der består alle hardwaretests og leveres med en genbrugt udviklingsattestnøgle, fejler fjernattestering på dag ét i felten.
Vigtige tekniske udfordringer og hvordan vi løste dem
| Udfordring | Risiko | Løsning | Resultat |
| NFC-antenneafstemming ved PVT | 22% feltfejl; omkostninger til re-spin på 280 dollars | Implementeret justerbar matching, 8-10 mm offset og strenge keep-out-zoner. | Fejlprocenten faldt fra 22% til <3%. |
| Altid online MDM på offline markeder | Enhedsbricking; 30-40% højere fejlrate | Overgået til AOSP + StrongBox + HCE + CPoC arkitektur. | 2x batterilevetid30-40 % lavere styklisteomkostninger. |
| 18-24 måneders patchforsinkelse | Ikke-patchet kerne; falsk compliance-status | OTA med TEE-verificeret underskrift + streng patch-SLA i kontrakter. | Opnået en robust, aktuel sikkerhedstilstand. |
| PVT-udbyttekollaps | 18% skrot/omarbejdning på første parti | Introduceret test af produktionschassisantenne før PVT. | <3% efterarbejde i alle efterfølgende produktionsserier. |
| CISO-aftaleblokering | Pilotprojekter sat i stå i 6-12 måneder | Betalt pilot + matrix for delt ansvar + tredjeparts pentestning. | Betydelig acceleration i efterfølgende indkøbscyklusser. |
De virkelige interessenter: Hvem er der rent faktisk i rummet?
CISO'en er den hårdeste blokering. Officiel indvending: "integrationsrisiko". Faktisk frygt: personligt ansvar, hvis der opstår et brud på hardware, de har godkendt. De er ansvarlige over for tilsynsmyndigheden. Et certificeringsdokument fjerner ikke denne frygt – en tredjeparts penetrationstestrapport og en eksplicit matrix for delt ansvar gør.
CTO/IT Operations bekymrer sig om Android-fragmentering. En kontraktlig 5-årig patch-SLA besvarer det virkelige spørgsmål: hvad sker der, når SoC'en mister Android-understøttelse?
Indkøb/økonomidirektør præsenterer sig som prisindsigere. Reel bekymring: skjulte samlede ejeromkostninger — batteriudskiftningsprogrammer, omkostninger til recertificering, NFC-feltservice. ROI-sliden kvantificerer reduktionen af omkostninger til kontanthåndtering i forhold til enhedens samlede levetidsomkostninger.
Juridisk rådgivning optræder i kontraktfasen med skadesløsholdelsesklausuler, som de fleste OEM-aftaler ikke dækker. Budgettid.
Hvad der rent faktisk afslutter en fastlåst aftale: en betalt pilotfase på 4-6 uger, 20-50 enheder, fuld transaktionslogning, forudbestemt matrix for delt ansvar. Enhver fastlåst aftale, der blev videreført, gjorde det efter en pilotfase. Det omdanner marketingpåstande til beviser.
Hvad der sker om 24 måneder: Kravet som ingen er klar til
Baseret på live udbudsrunde i starten af 2026 – ikke analytikeres prognoser – ser det ud til, at der er ét krav, som de fleste OEM-producenter af finansielle tablets ikke er rustet til at opfylde.
Postkvantekryptografi er nu en indkøbslinjepost.
Købere kræver eksplicit NIST PQC-algoritmer — FIPS 203 (ML-KEM), FIPS 204 (ML-DSA), FIPS 205 (SLH-DSA) — i hardware og firmware til nøgleudveksling, signaturer og fulddiskkryptering. Dette følger CISA's vejledning fra januar 2026, der pålægger PQC-kompatible produkter inden for føderal endpoint-sikkerhed. Banker holder øje med føderale indkøb og kopierer sproget ind i deres egne RFP'er.
Den angivne drivkraft: "høst-nu-afkrypter-senere"-angreb, hvor finansielle data, der indsamles i dag, opbevares til dekryptering, når en kryptografisk relevant kvantecomputer findes. Regulatorer behandler dette som en kortsigtet operationel risiko, ikke et problem i 2035.
Sammen med PQC: detektion af anomali i sidekanalerne under kørsel i TEE — overvågning af effekt, elektromagnetisk effekt og timingsignaturer under kryptooperationer for at detektere Rowhammer-varianter, clock-glitching og firmware-implantater.
Spørgsmålene i live RFP'er, der ikke eksisterede i 2023: "Kan TEE attestere PQC-nøgler? Hvad er jeres tidslinje efter kvantemigrering? Understøtter hardwarens root-of-trust CRQC-resistente algoritmer inden 2028?"
Hardwareplatforme designet uden PQC-termisk og strømforsyningskapacitet står over for et fuldstændigt redesign inden 2028. De OEM'er, der behandler dette som et problem i 2027, vil have hastefrister for at opfylde de certificeringer, som købere skriver i kontrakter i dag.
Konklusion: Hvad udvikling af sikker finansiel tablet rent faktisk kræver
Kløften mellem en finansiel tablet, der består certificeringen, og en, der fungerer i praksis, er ikke en hardwarekløft. Det er en kulturkløft i ingeniørvidenskab.
Fem ting adskiller implementeringer, der lykkes, fra dem, der ikke gør:
Arkitektur matchet implementeringskontekst — TEE + eSE + Android Enterprise til altid online bybankvirksomhed; StrongBox + HCE + AOSP til offline-first. Revisorens tjekliste er ikke arkitekturbriefingen.
NFC-antenne som en førsteordens designbegrænsning — 8-10 mm offset-reglen og metal-keep-out-zonen bestemmes, før printkortlayoutet er committet, ikke efter at PVT-udbyttet er kollapset.
Ærlige valideringsfrister fra dag ét — 7-11 måneder for en bankkvalitetsenhed. Det tal i forslaget filtrerer de forkerte klienter og opbygger troværdighed hos de rigtige.
Sikkerhedsstyret produktion — nye attestationsnøgler pr. enhed, HSM-signeret firmware, eSE-kæden. Fabriksgulvet er en del af trusselsmodellen.
En post-kvantekøreplan er allerede udarbejdet — PQC er i live RFP'er og CISA-vejledning. Enhver fintech-tablet ODM, der ikke kan formulere en migreringssti inden 2026, vil blive specificeret på ny, før dens produktionslivscyklus slutter.
Markedet mangler ikke leverandører med et PCI-certifikat og et specifikationsark. Det mangler ingeniørpartnere, der har kørt programmet, absorberet fejlene og indarbejdet disse erfaringer i hvert efterfølgende projekt.
Ofte Stillede Spørgsmål
Hvor lang tid tager det egentlig at udvikle Android-tablets i bankklassen?
Den realistiske EVT → DVT → PVT-cyklus er 7-11 måneder for enheder, der kræver PCI PTS, EMVCo og brugerdefineret TEE-certificering. Kunder forventer 3-4 måneder baseret på smartphones' tidslinjer. Forskellen stammer fra obligatorisk tredjepartslaboratorietestning efter enhver hardwarerevision.
Hvad er den reelle batterilevetid under økonomiske arbejdsbyrder?
På en 8,000 mAh-celle: 7-9.5 timer under vedvarende økonomisk arbejdsbyrde. Specifikationsark angiver 12-15 timer under blandet forbrugerbrug. StrongBox- og TEE-processorer kan ikke gå i dyb dvale under aktive tasteoperationer – det koster 15-25 % ekstra forbrug. Planlæg for supplerende strøm i kioskinstallationer.
Er PCI PTS-certificering nok?
Nej. Den certificerer enheden på et givet tidspunkt. Efterfølgende firmwareændringer kan kræve recertificering. Den evaluerer ikke OS-patchkadence, firmwareforsyningskædesikkerhed eller løbende TEE-attestationstilstand. Betragt det som et baselinefilter, ikke en løbende garanti.
Hvornår skal vi bruge HCE + StrongBox i stedet for et indlejret sikkert element?
Til offline-first implementeringer, hvor TSM-forbindelse til eSE-provisionering ikke kan garanteres. HCE med tokenisering på indløsersiden (CPoC-model) leverer 30-40 % lavere stykliste og 2 gange batterilevetid offline, på bekostning af større softwarekompleksitet og token-valveansvar på indløsersiden.
Hvorfor optræder postkvantekryptografi i udbudsanmodninger nu?
NIST færdiggjorde FIPS 203/204/205, og CISA udstedte PQC-mandater i januar 2026. Banker inkorporerer disse i indkøb med henvisning til "harvest-now-decrypt-later"-angreb. Hardware uden PQC-understøttelse i TEE står over for pres på redesign inden 2028.
Hvad er det egentlig, der afslutter en aftale med en banks sikkerhedsteam?
CISO'ens virkelige frygt er personligt ansvar. En tredjeparts pentestrapport, en eksplicit ansvarsmatrix og en 4-6 ugers betalt pilotfase med 20-50 enheder omdanner OEM-påstande til beviser, som sikkerhedsteamet kan handle ud fra. Certificeringer alene lukker ikke disse handler.