Översikt över STM32-mikrokontroller
STM32-mikrokontroller är ledande inom industriella, fordons- och konsumentelektronikenheter världen över. Du hittar dessa ARM Cortex-M-baserade mikrokontrollerenheter i motorstyrsystem, byggnadsautomation, programmerbara logiska styrenheter (PLCs), medicintekniska produkter och otaliga IoT-applikationer. Deras kombination av prestanda, energieffektivitet och omfattande utbud av kringutrustning gör dem till det självklara valet för designers av inbyggda system.
Vanliga tillämpningar sträcker sig över flera branscher. Industriell automation är beroende av STM32 för realtidskontroll och kommunikationsprotokoll. Fordonsindustrin använder dem för karosserikontrollmoduler, instrumentpanelsdisplayer och sensorgränssnitt. Konsumentprodukter inklusive smarta hemenheter, bärbara enheter och apparater innehåller STM32-mikrokontroller för sina bearbetningsbehov.
Skydd av firmware finns av legitima säkerhetsskäl. Tillverkare skyddar sin immateriella egendom från obehörig kopiering och konkurrensanalys. Säkerhetskänsliga applikationer kräver skydd mot manipulering och injicering av skadlig kodinjektion. Legitima behov av åtkomst till firmware uppstår dock när du underhåller äldre utrustning, återställer förlorade utvecklingsfiler eller utför auktoriserad systemanalys. Att förstå mekanismer för lässkydd hjälper dig att navigera i dessa scenarier på rätt sätt.
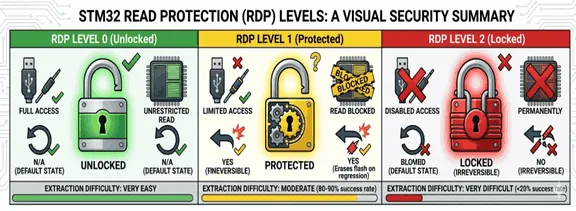
STM32 Lässkyddsnivåer (RDP)
STM32-mikrokontroller implementerar tre distinkta lässkyddsnivåer som reglerar åtkomst till firmware. Du stöter på dessa skyddstillstånd när du försöker läsa flashminne eller felsöka kod via standardgränssnitt som SWD (Serial Wire Debug) eller JTAG. Att förstå varje nivå gör det lättare att bedöma möjligheten till extraktion av firmware för din specifika situation.
RDP Nivå 0 (Inget skydd) representerar inget skydd alls. Mikrokontrollern levereras från fabriken i detta läge. Du ansluter en vanlig ST-Link-programmerare och läser innehållet i flashminnet direkt utan begränsningar. Felsökningsåtkomst fungerar fullständigt med brytpunkter, minnesinspektion och alla utvecklingsverktyg som fungerar normalt. Detta öppna tillstånd passar utvecklingsmiljöer men lämnar produktionsenheter kritiska för obehörig åtkomst. De flesta tillverkare uppgraderar omedelbart till Nivå 1 innan de levererar produkter.
RDP Nivå 1 (Lässkydd) möjliggör lässkydd för minnet samtidigt som programmeringsförmågan bibehålls. Du kan inte läsa flashminne via felsökningsgränssnittet. Mikrokontrollern stoppar alla försök att lämna firmware direkt. Du kan dock fortfarande radera och omprogrammera chipet.
Kritisk sårbarhet : Nedgradering från nivå 1 till nivå 0 utlöser automatisk flashradering, men det finns ett kort fönster där SRAM-innehåll fortfarande är tillgängligt.
RDP Nivå 2 (Permanent Protection) implementerar permanent låsning på chipnivå utan återställningsalternativ. När denna skyddsnivå väl är inställd kan den inte återställas på något vanligt sätt. Felsökningsgränssnitt blir permanent begränsade. Inte ens enhetstillverkaren kan återställa åtkomsten. Flashminnet förblir låst under chipets hela livslängd. Denna oåterkalleliga natur gör att nivå 2 endast är lämplig för högsäkerhetsapplikationer. Extraktion av firmware från nivå 2-enheter kräver invasiva tekniker som dekapsling av chips och mikroprobning – dyra processer som kostar tusentals dollar med osäkra framgångsgrader.
| Skyddsnivå | Felsökningsåtkomst | Flash-läsning | Reversibilitet |
| Landsbygdsutvecklingsnivå 0 | Full tillgång | Obegränsad | N/A (standardtillstånd) |
| Landsbygdsutvecklingsnivå 1 | Begränsad | Blockerad | Ja (raderar blixten) |
| Landsbygdsutvecklingsnivå 2 | Disabled | Permanent blockerad | Nej (irreversibel) |
| Extraktionssvårigheter | Väldigt lätt | Måttlig (80-90 %) | Mycket svårt (<20%) |
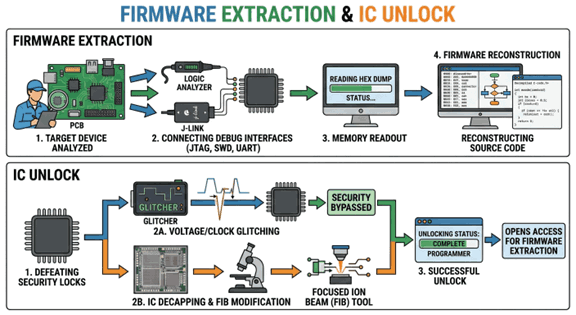
Varför extrahering av firmware och upplåsning av IC kan krävas
Att återställa firmware för äldre enheter visar den vanligaste legitima metoden. Man behåller industriell utrustning som överlevde sin ursprungliga tillverkare. Företaget upphörde med supporten för flera år sedan. Teknisk dokumentation försvann när ingenjörerna gick i pension. När komponenter går sönder behöver man en firmware-metod för att programmera ersättningsmikrokontroller. Utan denna funktion blir en fungerande enhet skrotmetall trots att den bara har minimala elektroniska fel.
Återställning av förlorad källkod drabbar många organisationer. Utvecklingsteam har stött på hårddiskfel, ransomware-attacker eller otillräckliga säkerhetskopieringsprocedurer. Den fungerande produkten finns, men originalkoden försvann. Du behöver extrahera firmware för att återställa din egen immateriella egendom från produktionsenheter. Enhetsmigrering eller uppgraderingsprojekt kräver åtkomst till firmware för kompatibilitetsanalys. Du omdesignar kretskort med uppdaterade komponenter samtidigt som du bibehåller aktuell funktionalitet. Mikrokontrollern förblir densamma men andra kretsar modifieras.
IC-upplåsning fungerar som ett professionellt verktyg för att återställa åtkomst under auktoriserade förhållanden. Du äger lagligt de enheter som kräver extraktion av firmware. Skriftligt tillstånd från utrustningsägare krävs för servicearbete. Företagspolicyn tillåter reverse engineering för underhållsändamål. Dessa legitima situationer förklarar professionella firmware-extraktionstjänster som respekterar immateriella rättigheter samtidigt som de löser verkliga affärsproblem.
Tekniska utmaningar vid extraktion av firmware
Säkerhetsmekanismer för flashminne representerar det primära tekniska hindret. STM32-mikrokontroller implementerar flera skyddslager utöver enkelt lässkydd. Skrivskydd undviker modifiering av specifika flashsektorer. Proprietära flashkontrollerkommandon kräver kunskap om odokumenterade funktioner. Minnesmappningskomplexiteten varierar mellan STM32-familjer, det som fungerar för STM32F1 kan misslyckas helt på STM32F4- eller STM32H7-serien.
Restriktioner för felsökningsportar begränsar standardåtkomsttekniker. SWD- och JTAG-gränssnitt blir delvis eller helt inaktiverade under lässkydd. Autentiseringskrav förhindrar obehörig upprättande av felsökningssessioner. Vissa STM32-varianter implementerar säkra startladdare som verifierar firmwaresignaturer. Att kringgå dessa begränsningar kräver största möjliga förståelse för ARM Cortex-M-arkitekturen och STM32-specifika implementeringsdetaljer.
RDP-säkrings- och låsbitar detekterar skyddstillstånd permanent i vissa fall. Engångsprogrammerbart (OTP) minne sparar säkerhetsfunktioner som inte kan återställas. Att förstå vilka bitar som är OTP respektive omprogrammerbara visar på kritiska misstag. Manipulering av alternativbyte kräver exakta tids- och spänningsförhållanden. Felaktiga procedurer skadar konfigurationsdata som gör mikrokontrollern oanvändbar.
Risk för bricking eller dataförlust utan korrekt procedur gör gör-det-själv-försök riskabla. Strömavbrott under modifiering av optionbyte förstör chips. Felaktiga spänningsnivåer på felsökningsstiften orsakar permanenta skador. Att försöka nedgradera till nivå 2 (vilket är omöjligt) slösar bort tid och kan skada enheten. Professionella firmware-extraheringstjänster minskar dessa risker genom erfarenhet, korrekt utrustning och etablerade tekniker som skyddar din värdefulla hårdvara.
IC-upplåsningstekniker i ett professionellt sammanhang
Auktoriserade upplåsningsmetoder för RDP Level 1-enheter kräver dokumenterade och odokumenterade funktioner. Standardmetoden innebär att massraderingssekvensen utlöses samtidigt som SRAM-innehållet kontrolleras under det korta fönstret innan raderingen är klar. Tidsanalys bestämmer det exakta mikrosekundfönstret. Utrustning för höghastighetsminnesinsamling spårar SRAM-data som innehåller nyligen exekverad kod. Spänningsglitching introducerar kontrollerade fel som gör att säkerhetskontroller misslyckas. Varje STM32-familj behöver specifika tekniker eftersom det inte finns någon universell lösning för alla enheter.
Diagnostik på hårdvarunivå för låsta mikrokontroller använder specialiserad testutrustning. Logikanalysatorer övervakar felsökningsgränssnittssignaler för att förstå skyddsreaktioner. Oscilloskop verifierar spänningsnivåer och tidskrav. Dedikerade felinjektionsverktyg tillämpar exakta spännings- eller klockfel. Chipprogrammeringsenheter med spänningsmanipulationsfunktioner möjliggör avancerade upplåsningsprocedurer. Denna utrustning kännetecknas av betydande investeringar på tusentals dollar för professionella verktyg. Att verifiera åtkomst utan att kränka IP-rättigheter kräver noggrann dokumentation. Du behåller övervakningskedjan som visar enhetens ägarskap. Auktoriseringsbrev från utrustningsägare finns kvar i arkivet.
Verktyg som ST-Link och J-Link felsökningsadaptrar för standardkommunikation, specialiserad testutrustning för spänningsavbrott och felinjektion, höghastighetslogikanalysatorer och oscilloskop för tidsanalys. Professionella team kopplar samman dessa verktyg med djupgående kunskaper om ARM-arkitektur och STM32-specifik implementering för att uppnå höga framgångsgrader på nivå 1-enheter samtidigt som fullständig procedurintegritet bibehålls.
Kombinera firmwareanalys med PCB-omvänd teknik
Extraherad firmware möjliggör noggrann schematisk rekonstruktion under PCB-reverse engineering. Du analyserar initialiseringskod för att hitta vilka mikrokontrollerpinnar som är anslutna till specifika kringutrustningar. Kringutrustningskonfigurationen visar SPI-, I2C-, UART- och andra gränssnittsanslutningar. GPIO-funktioner visar vilka pinnar som styr externa kretsar. Denna information vägleder PCB-ingenjörer och experter. Du vet vilka signaler du ska följa och vilka funktioner de fyller. Kombinationen av analys av fysiska kort och förståelse för firmware ger mer exakta resultat än att bara använda en teknik.
IC Unlock hjälper till med uppgraderingar av äldre system genom att ge fullständig systemförståelse. Du ser hur ursprungliga konstruktörer använde kontrollalgoritmer, kommunikationsprotokoll och säkerhetsfunktioner. Du upprätthåller kompatibilitet med nuvarande system samtidigt som du förbättrar prestanda eller ersätter föråldrade komponenter. Analys av firmware representerar tidpunkten för kritiska sektioner som kräver noggrant skydd under hårdvaruuppdateringar.
Att förbättra kretskortsdesigner baserade på extraherad firmware skapar en komplett utvecklingsmetod. Du klonar kretskortet med hjälp av reverse engineering-tekniker. Extraktion av firmware ger operativsystemkoden. Genom att kombinera dessa leveranser möjliggörs exakt reproduktion eller välgrundad omdesign. Du kan ändra hårdvara med vetskapen om hur firmware kommer att interagera med förändringar. Denna integrerade metodik passar komplexa inbyggda system där hårdvara och mjukvara är djupt beroende av varandra.
Komplett arbetsflöde från början till slut visar omfattande kapacitet. Reverse engineering återskapar layouter och scheman för kretskort. IC-upplåsning extraherar firmware från skyddade mikrokontroller. Analys kombinerar förståelse för hårdvara och mjukvara. Prototyputveckling skapar uppdaterade designer med förbättringar. Tillverkning tillhandahåller produktionskvantiteter av klonade eller förbättrade system. Denna kompletta tjänst, från reverse engineering till tillverkning, skiljer professionella leverantörer från enkla PCB-kopieringstjänster.
Juridiska och etiska överväganden
Att säkerställa att IC-upplåsning och åtkomst till firmware är auktoriserat och representerar ditt primära juridiska ansvar. Du måste äga de enheter som behöver extraheras eller ha skriftligt tillstånd från den juridiska ägaren. Tjänsteleverantörer kräver legitimt bevis på äganderätt innan de accepterar projekt. Denna dokumentation skyddar alla inblandade från tvister om immateriella rättigheter. Utrustningstillverkare, reparationsorganisationer och forskningsinstitutioner behöver alla tydligt tillstånd. Utan korrekt dokumentation kan extraktion av firmware ge obehörig åtkomst till skyddade system, vilket är en allvarlig juridisk fråga inom de flesta områden.
Att skydda immateriella rättigheter sträcker sig åt båda hållen. Din firmware representerar värdefull immateriell egendom som kräver skydd mot obehörig extraktion av andra. Samtidigt måste du värdesätta andras immateriella rättigheter när du extraherar firmware. Använd extraherad kod endast för auktoriserade ändamål som reparation, underhåll, kompatibilitetsanalys eller din egen produktutveckling när du äger den ursprungliga designen. Omorganisera inte firmware, integrera den inte i konkurrerande produkter utan licens och bryt inte mot patent eller upphovsrätt. Yrkesetik och juridisk efterlevnad går hand i hand vid extraktion av firmware.
Sekretess i industriella tillämpningar kräver strikta datahanteringsmetoder. Kontrollalgoritmer representerar åratal av utvecklingsinvesteringar. Professionella tjänsteleverantörer skriver på sekretessavtal innan de observerar din firmware. De implementerar säker datakontroll och undviker obehörig åtkomst. Efter att projektet är slutfört förstörs alla firmwarekopior enligt avtal. Denna sekretess visar sig vara avgörande i konkurrensutsatta branscher där produktfördelar kommer från proprietär inbäddad programvara.
För att undvika RDP nivå 2-fall krävs noggrann verifiering innan några säkerhetsmodifieringar görs. När en enhet når skyddsnivå 2 finns det ingen standardåterställningsmetod. Du förlorar permanent åtkomst till firmware även med fullständig juridisk behörighet. Verifiera alltid befintliga skyddsnivåer innan du försöker extrahera. Spara enheter när det är möjligt. Ändra aldrig alternativbyte utan fullständig förståelse för resultaten. Professionella firmwareextraktionstjänster avvisar försök till nedgradering på nivå 2 eftersom de helt enkelt inte kan lyckas och därmed räddar dig från kostsamma misstag.
Varför arbeta med ett professionellt team för reverse engineering?
Expertis inom inbyggda system specifikt för STM32 och liknande mikrokontroller gör en betydande skillnad. Professionella team arbetar med dessa enheter dagligen inom flera branscher och applikationer. De identifierar stora skillnader mellan STM32-familjer. Erfarenhet från hundratals projekt för extraktion av firmware visar vilken metod som fungerar effektivt för specifika chipvarianter. Denna djupa kunskapsbas undviker dyra misstag och uppnår högre framgångsgrader än vad typiska utövare skulle kunna matcha.
Säkert arbetsflöde för upplåsning av IC och återställning av firmware skyddar din immateriella egendom genom hela processen. Professionella tjänsteleverantörer följer dokumenterade procedurer för datasäkerhet, enhetshantering och sekretesshantering. Du får detaljerad dokumentation som specifikt visar vad som extraherades, hur analysen fortskred och vilka resultat som genererades. Säker dataförstöring sker efter att projektet är slutfört enligt dina krav. Denna systematiska metod erbjuder revisionsspår för interna efterlevnadsändamål.
Integration med PCB-kopiering och PCBA-tjänster möjliggör sömlös projektgenomförande. Ett team arbetar med PCB-reverse engineering, firmware-extraktion, kombinerad analys, omdesign, prototypframtagning och tillverkning. Tidslinjekomprimering sker eftersom hårdvaru- och firmwareanalys sker samtidigt. Du får kompletta lösningar som dokumenterade designer, extraherad kod, fungerande prototyper och tillverkningssupport från en enda professionell relation.
Industriella applikationsverktyg och riskhantering skyddar din värdefulla hårdvara. Professionell utrustning värd tiotusentals dollar möjliggör tillförlitlig extrahering av firmware. Erfarna tekniker och experter minskar risken för bricking genom demonstrerade tekniker. Denna riskreducering är särskilt värdefull för unik utrustning där ersättningskostnaden vida överstiger kostnader för extrahering av firmware.
Vanliga frågor om partihandel med mat och dryck
Kan man extrahera firmware från vilken STM32-mikrokontroller som helst?
Vi har framgångsrikt extraherat firmware från de flesta STM32-enheter med RDP Level 1-skydd (80–90 % framgångsgrad). RDP Level 0-enheter är enkla att använda.
Är extraktion av STM32-firmware lagligt?
Ja, när du äger enheten eller har skriftligt godkännande från enhetens ägare. Legitima användningsområden inkluderar återställning av förlorad källkod och auktoriserad systemanalys. Vi kräver bevis på ägande eller auktoriserings-/godkännandedokumentation innan vi accepterar något projekt.
Hur lång tid tar det att låsa upp en STM32 IC?
Enkel RDP nivå 1-extraktion tar vanligtvis 3–7 dagar inklusive analys och verifiering. Komplexa enheter eller de som kräver speciella procedurer kan behöva 7–14 dagar. Vi tillhandahåller realistiska tidslinjer efter att ha granskat din specifika mikrokontrollermodell och skyddsnivå (RDP).
Kommer extrahering av firmware att skada mitt STM32-chip?
Våra professionella extraktionsmetoder är riskreducerade. RDP nivå 0 och nivå 1-extraktioner är icke-förstörande och effektiva när de utförs korrekt. Chipet förblir fullt funktionellt efter extraktion.
Erbjuder ni PCB Reverse Engineering med firmware-extraktion?
Ja, vi erbjuder kompletta integrerade tjänster, dvs. extraktion av STM32-firmware med reverse engineering av kretskort. Detta inkluderar både hårdvaruscheman och programkod för fullständig systemförståelse.
Slutsats
Säkra och professionella lösningar för extraktion av STM32-firmware och upplåsning av IC uppfyller legitima affärsbehov inom olika branscher. Du återställer förlorad firmware, underhåller äldre utrustning och undersöker system som du lagligt äger. Professionella tjänster kombinerar teknisk expertis med strikt efterlevnad av juridiska och etiska krav. Resultatet är auktoriserad åtkomst till firmware som värdesätter immateriella rättigheter samtidigt som den löser verkliga problem.
Extraktion av firmware och framgångsrik IC-upplåsning kräver mer än bara teknisk kapacitet. Ni behöver professionella team som har kunskap om både inbyggda system och det juridiska ramverket kring extraktion av firmware. Kompletta tjänster som integrerar återställning av firmware med PCB-reverse engineering levererar kompletta lösningar. Rätt teknik skyddar er hårdvara, immateriella rättigheter och affärsintressen genom hela processen.
Redo för auktoriserad MCU-analys och PCB-reverse engineering? Vi erbjuder professionella STM32-firmware-extraktionstjänster med extrem sekretess och efterlevnad av lagar och regler. Våra integrerade procedurer kombinerar firmware-återställning, IC-upplåsning med komplett PCB-reverse engineering och tillverkningssupport.
Obs! För alla tjänster för extraktion av firmware kräver vi bevis på äganderätt eller skriftligt tillstånd från enhetens ägare. Vi följer strikt immaterialrättslagar och upprätthåller fullständig sekretess.