নির্বাহী সারসংক্ষেপ
একটি আঞ্চলিক রিটেইল চেইনের শাখা-পর্যায়ে পেমেন্ট প্রক্রিয়াকরণের জন্য একটি PCI-সার্টিফাইড ও EMVCo-সম্মত অ্যান্ড্রয়েড ট্যাবলেটের প্রয়োজন ছিল। এর ফলস্বরূপ ঘটে যায় ২৮০,০০০ ডলারের একটি হার্ডওয়্যার ব্যর্থতা, ১১ সপ্তাহের পুনঃপ্রক্রিয়া এবং এমন সব শিক্ষা যা বেশিরভাগ OEM ব্রোশারে নথিভুক্ত থাকে না। এই কেস স্টাডিটি স্থাপত্যগত সিদ্ধান্ত, ব্যর্থতা, তার সমাধান এবং নিরাপত্তা প্রকৌশলের সেই বাস্তবতাগুলো তুলে ধরে, যা একটি ফিনান্সিয়াল ট্যাবলেটকে এমন একটি ডিভাইস থেকে আলাদা করে, যা কেবল তার সার্টিফিকেশন অডিট পাস করেছে।
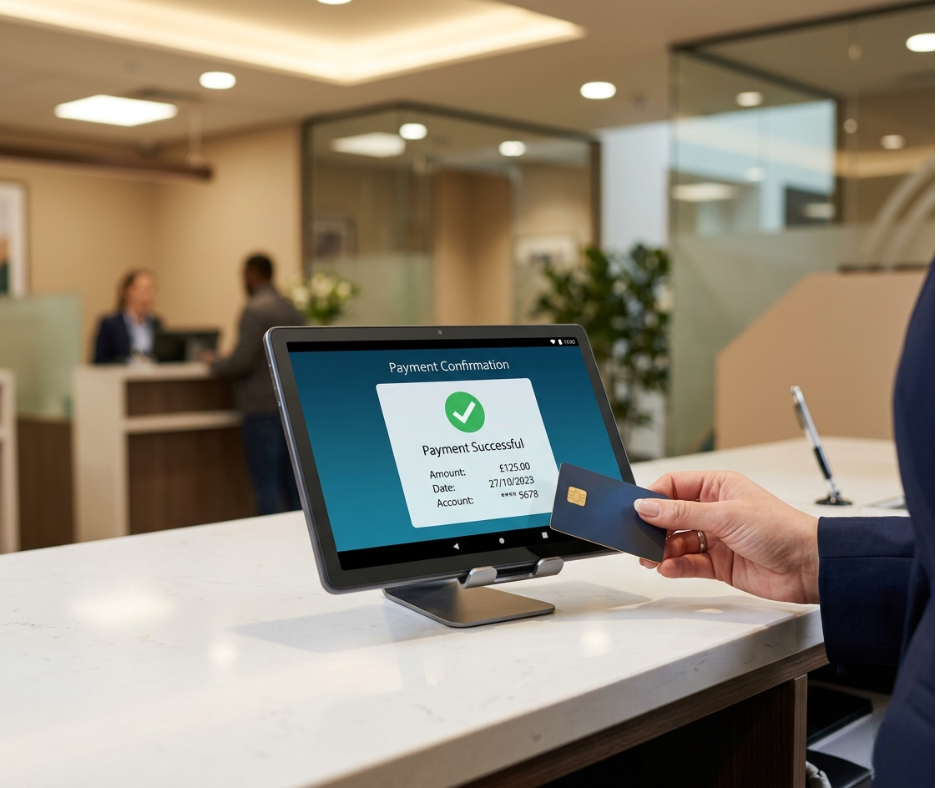
ব্যাংকগুলো যা কিনছে বলে মনে করছে
একটি স্কিম্যাটিক স্পর্শ করার আগে আমরা প্রতিটি ক্লায়েন্টকে যে সত্যটি বলি: PCI PTS, EMVCo L1/L2, Android Enterprise, এবং MDM কমপ্লায়েন্স কোনো নিরাপত্তার নিশ্চয়তা নয়। এগুলো হলো দায় হস্তান্তরের একটি প্রক্রিয়া।
আরও পড়ুন: রাগড ট্যাবলেট কেস স্টাডি
পিটিএস সার্টিফিকেশন একটি মুহূর্তের চিত্র, কোনো সুরক্ষাকবচ নয়। পিসিআই পিটিএস ভি৬ একটি নির্দিষ্ট সময়ে ডিভাইসটিকে সার্টিফাই করে। যেকোনো ফার্মওয়্যার আপডেট—নিরাপত্তা প্যাচ সহ—পুনরায় সার্টিফিকেশনের প্রয়োজনীয়তা তৈরি করে। বেশিরভাগ ওইএম (OEM) পুনরায় সার্টিফিকেশনের খরচ এড়াতে ফার্মওয়্যার লক করে রাখে। ব্যাংকিং ট্যাবলেটগুলো অ্যান্ড্রয়েড নিরাপত্তা প্যাচের ক্ষেত্রে সাধারণত ১৮-২৪ মাস পিছিয়ে থাকে। ডিভাইসটি “পিসিআই কমপ্লায়েন্ট”। কিন্তু কার্নেলটি আনপ্যাচড। এই দুটি তথ্য ততক্ষণ পর্যন্ত সহাবস্থান করে, যতক্ষণ না কোনো নিরাপত্তা লঙ্ঘন এই আলোচনাকে বাধ্য করে।
সম্পূর্ণ MDM সহ অ্যান্ড্রয়েড এন্টারপ্রাইজ অফলাইন ডেপ্লয়মেন্টকে অকার্যকর করে দেয়। এর স্ট্যান্ডার্ড স্ট্যাকটি নিরবচ্ছিন্ন ক্লাউড কানেক্টিভিটি ধরে নেয়। কম কানেক্টিভিটির পরিবেশে, আমাদের ডেটা অনুযায়ী লকড AOSP বিল্ডের তুলনায় ফিল্ডে ব্যর্থতার হার ৩০-৪০% বেশি । যখন MDM ক্লাউডের সাথে সংযোগ স্থাপন করতে পারে না, তখন রাতে রিবুট করার সময় ডিভাইসগুলো অকেজো হয়ে যায়।
ক্রেতারা মনে করেন যে তারা নিরাপত্তা কিনছেন। আসলে তারা কিনছেন চুক্তিতে আবদ্ধ হওয়া এবং ভবিষ্যতে পুনঃ-অনুমোদনের যন্ত্রণা।
গ্রাহকের চাহিদা এবং ব্যাংকিং-এ প্রচলিত ট্যাবলেট কেন ব্যর্থ হয়
ক্লায়েন্ট যা চেয়েছিলেন
ব্যাংকিংয়ের জন্য একটি ফিনান্সিয়াল-গ্রেড অ্যান্ড্রয়েড ট্যাবলেটের সংক্ষিপ্ত বিবরণটি ছিল সাধারণ:
- শাখায় গ্রাহক অন্তর্ভুক্তিকরণের জন্য ১০-ইঞ্চি এফএইচডি আইপিএস ডিসপ্লে
- ইকেওয়াইসি ট্যাবলেট হার্ডওয়্যার ওয়ার্কফ্লোর জন্য ইন্টিগ্রেটেড এনএফসি রিডার, স্মার্ট কার্ড রিডার, হাই-রেজোলিউশন ফ্রন্ট ক্যামেরা
- LTE/5G সংযোগ, হার্ডওয়্যার-স্তরের এনক্রিপশন, সুরক্ষিত বুট
- PCI DSS + EMV ট্যাবলেট ইন্টিগ্রেশন, ৫ বছরের বেশি উৎপাদন জীবনচক্র
সম্মতি চেকলিস্ট (এবং এতে কী কী অন্তর্ভুক্ত নয়)
- PCI DSS 4.0.1 — শর্ত ৬.৪.৩ অনুযায়ী, একটি “সম্মত” ডিভাইসেও থার্ড-পার্টি কোডের জন্য ক্রেতা দায়ী থাকেন।
- EMVCo L1/L2 — নিয়ন্ত্রিত পরীক্ষাগার পরিবেশে স্পর্শবিহীন কর্মক্ষমতার প্রমাণপত্র দেয়, ধাতব তাক বা মোটর থেকে উৎপন্ন বাস্তব জগতের EMI-এর ক্ষেত্রে নয়।
- সিই/এফসিসি ফার্মওয়্যার সরবরাহ-শৃঙ্খলের অখণ্ডতা বা জিরো-ডে কার্নেল ঝুঁকির বিষয়ে কিছুই বলা হয়নি।
- অ্যান্ড্রয়েড এন্টারপ্রাইজ প্রস্তাবিত — গুগল প্লে সার্ভিসেস প্রয়োজন; অফলাইন-ফার্স্ট আর্কিটেকচারের সাথে সামঞ্জস্যপূর্ণ নয়
- আঞ্চলিক টেলিকম সার্টিফিকেশন — বেশিরভাগ APAC এবং MENA বাজারে PVT-তে ৪-৮ সপ্তাহ যোগ করে
সার্টিফিকেশন ম্যাপটি অঞ্চলের সাথে মেলে না। এই ঘাটতির কারণেই বেশিরভাগ ব্যাংকিং ট্যাবলেট উন্নয়ন প্রকল্প ব্যর্থ হয়।
সিস্টেম আর্কিটেকচার এবং এসওসি নির্বাচন
কেন আমরা মিডিয়াটেকের পরিবর্তে কোয়ালকমকে বেছে নিলাম
একটি ফিনান্সিয়াল ট্যাবলেটের জন্য এসওসি (SoC) নির্বাচন একটি লাইফসাইকেল-ভিত্তিক সিদ্ধান্ত, কোনো বেঞ্চমার্ক-ভিত্তিক সিদ্ধান্ত নয়। আমরা চারটি মানদণ্ডের ভিত্তিতে উভয় প্ল্যাটফর্ম মূল্যায়ন করেছি:
- টিইই গুণমান — গ্লোবালপ্ল্যাটফর্ম এপিআই কমপ্লায়েন্স, তৃতীয় পক্ষের নিরাপত্তা ল্যাব যাচাইকরণের গভীরতা
- জীবনচক্রের প্রাপ্যতা — আর্থিক হার্ডওয়্যারের জন্য ৫-৭ বছরের সরবরাহ সময়সীমা প্রয়োজন; ভোক্তা পর্যায়ের মিডিয়াটেক পণ্যগুলোতে সেই নিশ্চয়তা থাকে না।
- অ্যান্ড্রয়েড আপগ্রেড পথ — একটি SoC যা স্থাপনের মাঝপথে কার্নেল সমর্থন হারায়, তা ক্রেতাকে পুনরায় সার্টিফিকেশন করতে বাধ্য করে।
- ক্রিপ্টো ত্বরণ — হার্ডওয়্যার-অ্যাক্সিলারেটেড এনক্রিপশনের কারণেই আর্থিক কাজের চাপের মধ্যে ব্যাটারি লাইফ ৯ ঘণ্টা থেকে ৬ ঘণ্টায় নেমে আসে।
অফলাইন-ফার্স্ট ডেপ্লয়মেন্টের ক্ষেত্রে এই হিসাবটা বদলে যায় — যা নিচের সফটওয়্যার বিভাগে আলোচনা করা হয়েছে।
হার্ডওয়্যার ব্লক আর্কিটেকচার
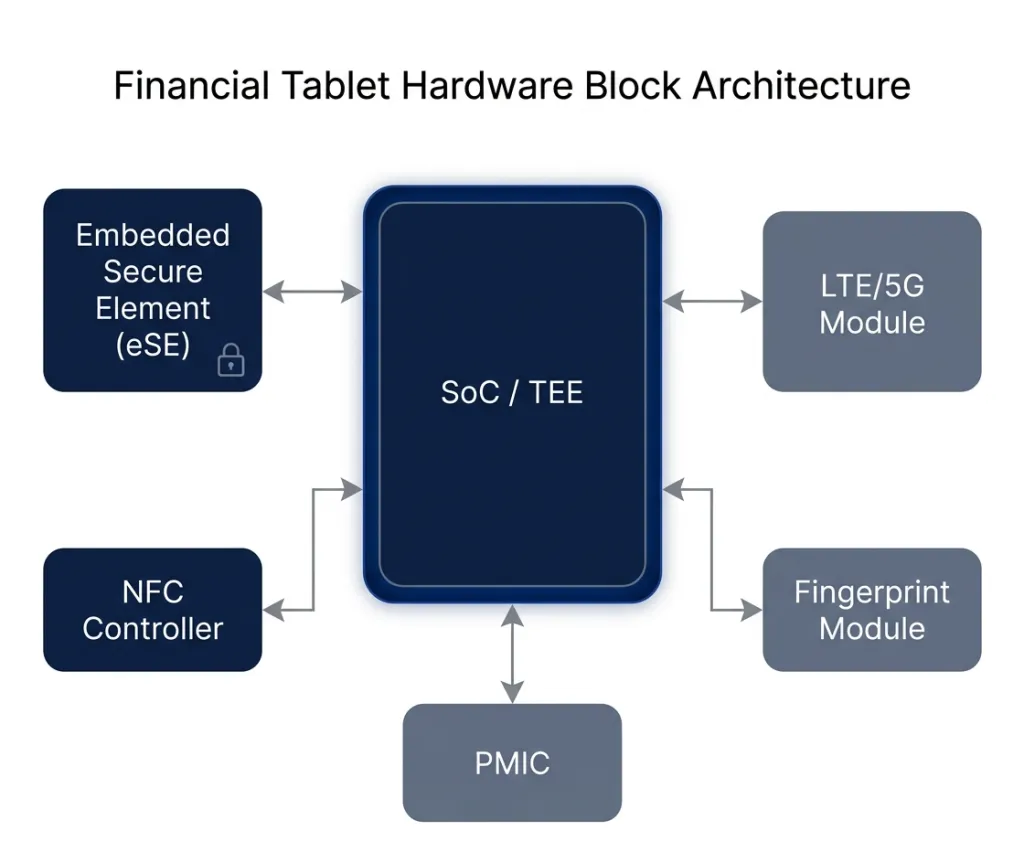
একটি সুরক্ষিত অ্যান্ড্রয়েড ট্যাবলেট OEM প্রকল্পের সাবসিস্টেম ইন্টিগ্রেশনে এমন কিছু আন্তঃনির্ভরশীলতা জড়িত যা বেশিরভাগ ব্লক ডায়াগ্রাম আড়াল করে রাখে:
- SoC → TEE এখানেই থাকে; সকল উপ-ব্যবস্থাকে চালনা করে
- এমবেডেড সিকিওর এলিমেন্ট (eSE) → প্রধান AP থেকে বিচ্ছিন্ন; EMV ক্রিপ্টোগ্রাফিক অপারেশন এবং পেমেন্ট কী সংরক্ষণ
- এনএফসি কন্ট্রোলার → সরাসরি eSE-এর সাথে ইন্টারফেস করে; এখানেই অ্যান্টেনা বসানোর জায়গাটাতেই বেশিরভাগ দল সমস্যায় পড়ে।
- ফিঙ্গারপ্রিন্ট মডিউল → বায়োমেট্রিক ই-কেওয়াইসি; টিইই-এর জন্য সুরক্ষিত চ্যানেল প্রয়োজন
- LTE/5G মডিউল হস্তক্ষেপ এড়ানোর জন্য আরএফ অ্যান্টেনা অবশ্যই এনএফসি অ্যান্টেনা থেকে বিচ্ছিন্ন রাখতে হবে।
একত্রীকরণের ঝুঁকিটি এর উপাদানগুলোতে নয়, বরং পারস্পরিক ক্রিয়া-প্রতিক্রিয়ায় নিহিত।
নিরাপত্তা প্রকৌশল: হার্ডওয়্যার, ফার্মওয়্যার এবং ওএস
TEE, সুরক্ষিত বুট এবং বাস্তব আক্রমণের দৃশ্যকল্প
এই ব্যাংকিং অ্যান্ড্রয়েড ট্যাবলেটটির জন্য আমাদের নিরাপত্তা কাঠামোটি তিনটি সম্ভাব্য ঝুঁকির পরিস্থিতি দ্বারা গঠিত হয়েছে:
ফার্মওয়্যার টেম্পারিং — ফিজিক্যাল অ্যাক্সেস থাকা আক্রমণকারী পেমেন্টের অখণ্ডতা যাচাই প্রক্রিয়াকে পাশ কাটিয়ে পরিবর্তিত ফার্মওয়্যার ফ্ল্যাশ করে। প্রতিরক্ষা: হার্ডওয়্যারে নোঙর করা যাচাইকৃত বুট চেইন; এতে কোনো বিচ্যুতি ঘটলে বুট প্রক্রিয়া সম্পূর্ণরূপে থেমে যায়।
এনএফসি রিলে অ্যাটাক — ঘনবসতিপূর্ণ রিটেইল এলাকায় যেখানে ৩০ সেন্টিমিটারের মধ্যে একাধিক রিডার থাকে, সেখানে পরোক্ষ আক্রমণকারীরা রিলে ইন্টারসেপ্ট করার চেষ্টা করতে পারে। প্রতিরোধ: সমস্ত পেমেন্ট অপারেশন eSE-এর ভিতরেই সম্পন্ন হয়; পেমেন্ট কী কখনোই মূল অ্যাপ্লিকেশন প্রসেসরের কাছে পৌঁছায় না।
সেশন চলাকালীন ডিভাইস চুরি — প্রতিরোধ: বায়োমেট্রিক বাইন্ডিং সহ হার্ডওয়্যার-সমর্থিত কীস্টোর; TEE-দ্বারা বলবৎকৃত লক সহ MDM-উপযোগী রিমোট ওয়াইপ যা OS রিফ্ল্যাশ সত্ত্বেও টিকে থাকে।
সিকিওর এলিমেন্ট এবং এনএফসি পেমেন্ট এনক্রিপশন
এমবেডেড সিকিওর এলিমেন্ট (eSE) এমন তিনটি কাজ পরিচালনা করে যা সফটওয়্যারের উপর অর্পণ করা যায় না: EMV ক্রিপ্টোগ্রাফিক অপারেশন, পেমেন্ট কী সংরক্ষণ (eSE-এর বাইরে কীগুলো কখনোই প্লেইনটেক্সট আকারে থাকে না), এবং NFC ট্রানজ্যাকশন আইসোলেশন, যেখানে eSE সম্পূর্ণভাবে AP-কে বাইপাস করে সরাসরি NFC কন্ট্রোলারের সাথে যোগাযোগ করে। এই কারণেই একটি সিকিওর পেমেন্ট ট্যাবলেট, পেমেন্ট অ্যাপসহ একটি কনজিউমার ডিভাইস থেকে স্থাপত্যগতভাবে আলাদা।
ওএস-স্তরের লকডাউন
- কিওস্ক মোড — একক-অ্যাপ্লিকেশন লক; সেটিংস, অ্যাপ ড্রয়ার বা ব্রাউজারে প্রবেশাধিকার নেই।
- সীমাবদ্ধ অনুমতি — এনএফসি এবং ক্যামেরা শুধুমাত্র যাচাইকৃত পেমেন্ট অ্যাপ্লিকেশনের মাধ্যমেই ব্যবহার করা যাবে।
- এমডিএম সামঞ্জস্যপূর্ণ ব্যাংকিং ট্যাবলেট — কমপ্লায়েন্স রিপোর্টিংয়ের জন্য রিমোট লক, ওয়াইপ এবং অডিট ট্রেইল
শিক্ষানবিসদের জন্য নির্দেশিকায় যে বিস্তারিত তথ্যটি কখনও উল্লেখ করা হয় না: TEE কী প্রোভিশনিং-এর জন্য অবশ্যই একটি একেবারে নতুন, ডিভাইস-অনন্য অ্যাটেস্টেশন চেইন ব্যবহার করতে হবে — কখনও পুনরায় ব্যবহৃত ডেভেলপমেন্ট কী নয়। পরীক্ষার সুবিধার জন্য EVT ইউনিটে বার্ন করা ডেভ কী, যদি PVT-তে স্পষ্টভাবে প্রতিস্থাপন করা না হয়, তবে ফিল্ডে রিমোট অ্যাটেস্টেশন নীরবে ব্যর্থ হয়ে যায়। ডিভাইসটি প্রতিটি ল্যাব পরীক্ষায় উত্তীর্ণ হয় এবং ডেপ্লয়মেন্টের পরে ক্রিপ্টোগ্রাফিকভাবে যাচাইযোগ্য নয়।
আর্থিক নির্ভরযোগ্যতার জন্য পিসিবি এবং পিসিবিএ ইঞ্জিনিয়ারিং
যে ব্যর্থতার জন্য ২৮০,০০০ ডলার খরচ হয়েছে
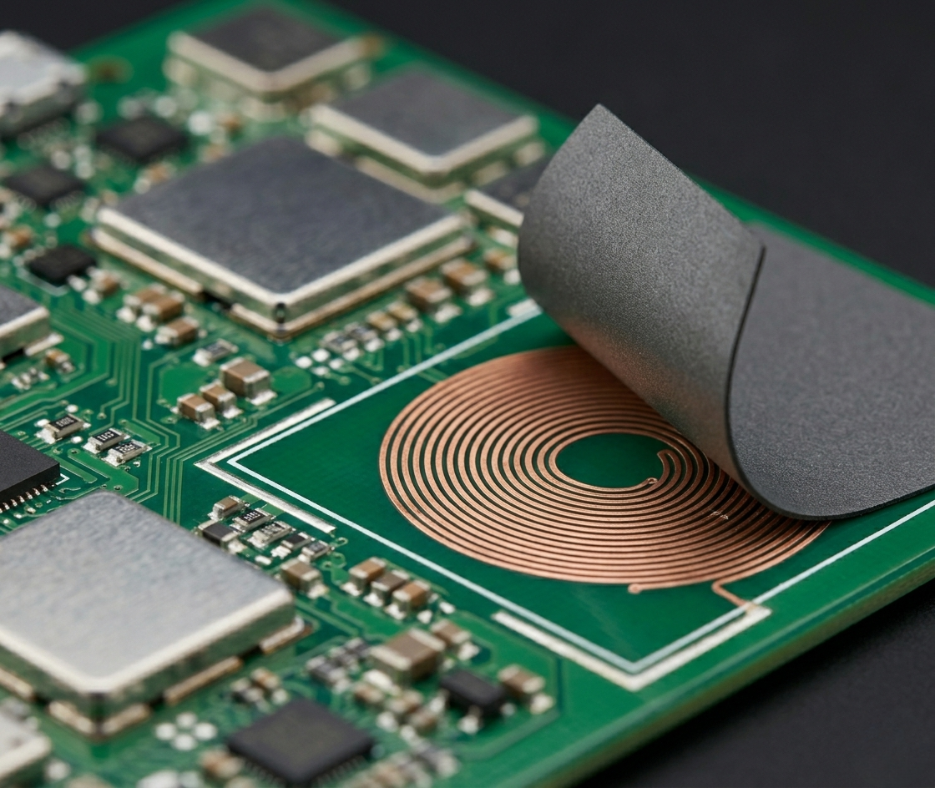
২০২৪-২০২৫ সালের উৎপাদন পর্যায়ে, আমরা এনএফসি অ্যান্টেনাটি সরাসরি ব্যাটারি প্যাকের উপরে স্থাপন করেছি — যা স্মার্টফোনের একটি সাধারণ বিন্যাস। কোয়ালকম এনএফসি কন্ট্রোলার এবং ইএসই-এর সমন্বয়টি পরীক্ষিত ছিল। ডিভিটি এনক্লোজারটি ছিল প্লাস্টিকের। আমরা ১০,০০০ ট্যাপ সাইকেল চালিয়েছি। আমরা ইএমভিকো ল্যাব সার্টিফিকেশন অর্জন করেছি। ডিভিটি-র অনুমোদন ত্রুটিমুক্ত ছিল।
পিভিটি ভিন্ন এক গল্প বলেছিল।
প্রথম ৮০০ ইউনিটের উৎপাদন সরাসরি দোকানগুলোতে পাঠানো হয়েছিল — ধাতব তাক, রেফ্রিজারেশন মোটর, এবং কাছাকাছি একাধিক এনএফসি রিডার সহ। মাঠ পর্যায়ে ব্যর্থতার হার: ২২% । প্রায় প্রতি চারটি লেনদেনের মধ্যে একটির সময়সীমা শেষ হয়ে যাচ্ছিল।
মূল কারণ: চূড়ান্ত ধাতব চ্যাসিস, প্রকৃত অপারেটিং চক্রের অধীনে ব্যাটারির স্ফীতি এবং একটি ০.৮ মিমি আঠার সহনশীলতা এনএফসি অ্যান্টেনার অনুরণন কম্পাঙ্ককে প্রায় ৩৫০ কিলোহার্টজ স্থানান্তরিত করেছিল — যা প্রান্তিক রিডার ফিল্ডে কাপলিং সহগকে ISO 14443-এর সর্বনিম্ন মানের নিচে নামিয়ে আনার জন্য যথেষ্ট ছিল। অ্যান্টেনাটি একটি প্লাস্টিকের প্রোটোটাইপের জন্য টিউন করা হয়েছিল। উৎপাদন এটিকে অকার্যকর করে দেয়।
সমাধান: টিউনেবল ইম্পিডেন্স ম্যাচিং নেটওয়ার্ক, ডেডিকেটেড ফেরাইট শিল্ড এবং মেটাল কিপ-আউট জোন সহ নতুন পিসিবি সংস্করণ। ১১ সপ্তাহ। এনআরই, স্ক্র্যাপ এবং দ্রুত পুনঃ-প্রত্যয়ন বাবদ প্রায় $২৮০,০০০। প্রথম বছরের ভলিউম চুক্তিটি হাতছাড়া হয়ে যায়।
ল্যাব মানে প্লাস্টিকের প্রোটোটাইপ। আর উৎপাদন মানে ধাতু এবং তার সাথে নির্দিষ্ট সহনশীলতার মাত্রা। এ দুটি সম্পূর্ণ ভিন্ন জিনিস।
এনএফসি অ্যান্টেনা স্থাপন: যে নিয়মটি গাইডগুলোতে উল্লেখ থাকে না
সেই ব্যর্থতার পর আমাদের প্রোটোকল, যা এখন অপরিবর্তনীয়: পেছনের কভারের অবস্থান, ব্যাটারি প্যাক থেকে ন্যূনতম ৮-১০ মিমি দূরে, এবং একটি নির্দিষ্ট ধাতব প্রবেশ-নিরোধক এলাকা। এমনকি ১ মিমি কাছে হলেও, অথবা উৎপাদনে আঠা বা রঙের তারতম্য ঘটলে, তা Q-ফ্যাক্টরকে এতটাই নষ্ট করে দেয় যে মাঝে মাঝে এমন ত্রুটি দেখা দেয় যা DVT পরীক্ষায় উত্তীর্ণ হলেও স্টোরে ব্যর্থ হয়।
উৎপাদনগত তারতম্যের দুটি সমাধান হলো: একটি টিউনেবল ম্যাচিং নেটওয়ার্ক (যার প্রাথমিক খরচ বেশি) অথবা প্রয়োজনের চেয়ে বেশি ফিল্ড স্ট্রেংথ ডিজাইন করা (এর জন্য ইএমআই কমপ্লায়েন্সের সুযোগ কমে যায়)। এর কোনো সহজ সমাধান নেই — আছে শুধু নিয়ন্ত্রিত সমন্বয়। যে দলগুলো স্মার্টফোনের অ্যান্টেনা লেআউট নকল করে, তারা পিভিটি করার সময়ই এই বিষয়টি বুঝতে পারে, এর আগে নয়।
আর্থিক-গ্রেড এনএফসি-এর জন্য বহুস্তরীয় পিসিবি ডিজাইন
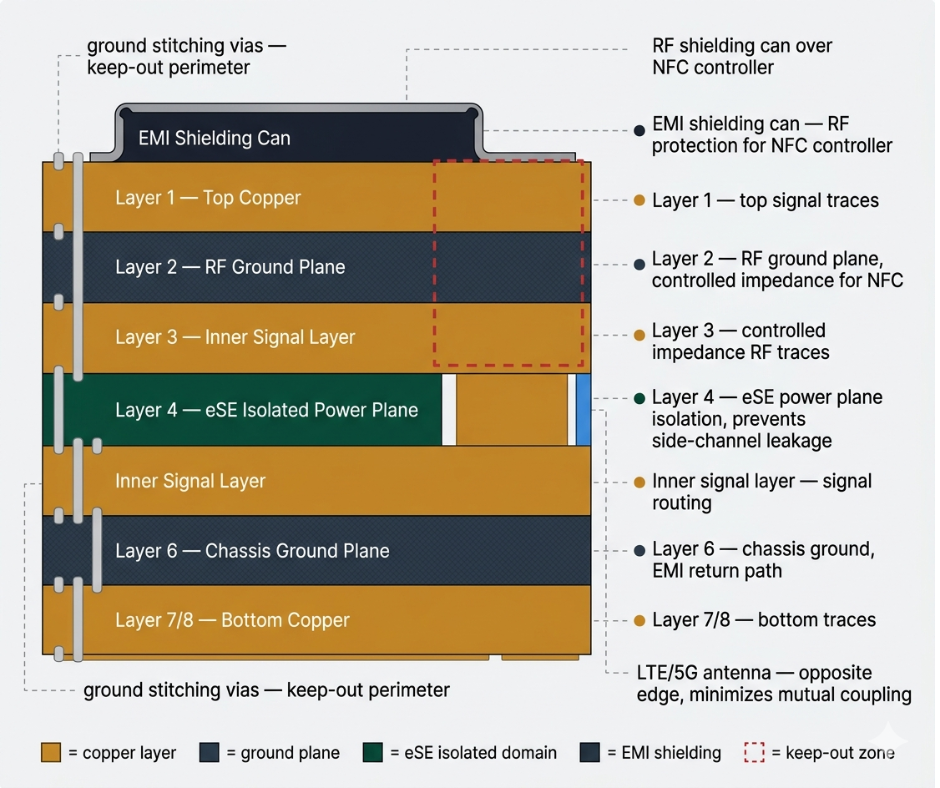
- ৬-৮ স্তরের স্ট্যাক — আরএফ ট্রেসের জন্য নিয়ন্ত্রিত ইম্পিডেন্স; ১০%-এর বেশি বিচ্যুতি এনএফসি কাপলিং দূরত্বকে পরিমাপযোগ্যভাবে প্রভাবিত করে।
- EMI ঢালাই — এনএফসি কন্ট্রোলারের উপরে আরএফ ক্যান, প্রবেশ-নিষেধ পরিধি বরাবর গ্রাউন্ড স্টিচিং ভায়াস।
- eSE পাওয়ার প্লেন আইসোলেশন — বিশেষভাবে তৈরি গ্রাউন্ড পোর এপি পাওয়ার নয়েজের মাধ্যমে সাইড-চ্যানেল লিকেজ প্রতিরোধ করে।
- অ্যান্টেনা পৃথকীকরণ পারস্পরিক কাপলিং কমাতে ডিভাইসের বিপরীত প্রান্তে NFC এবং LTE/5G অ্যান্টেনা স্থাপন করা হয়।
আর্থিক পরিবেশ হলো প্রতিকূল আরএফ পরিবেশ। সুরক্ষিত ট্যাবলেট পিসিবি ডিজাইনটি দোকানের জন্য অপ্টিমাইজ করা হয়েছে, ল্যাবের জন্য নয়।
ফিল্ড প্রস্তুতি: স্থায়িত্ব এবং আর্থিক ডিভাইস পাওয়ার ম্যানেজমেন্ট
দৈনন্দিন বাণিজ্যিক ব্যবহারের জন্য নির্মিত
ফিনান্সিয়াল ট্যাবলেটগুলো মজবুত শিল্প-মানের হার্ডওয়্যার নয়, কিন্তু এগুলো প্রতিদিনের কঠোর ব্যবহারের সম্মুখীন হয়। অলঙ্ঘনীয় বিষয়গুলো হলো:
- ১-মিটার ড্রপ কমপ্লায়েন্স — শাখার কর্মীরা ডিভাইস ফেলে দেয়
- ১০,০০০+ ইউএসবি সংযোগ চক্র — ৫ বছর আয়ুষ্কালের একটি ডিভাইসের ৩,০০০ সাইকেলে কোনো পোর্ট বিকল হয়ে যাওয়া একটি ফিল্ড সার্ভিস সমস্যা।
- ম্যাট, পাতলা, পেশাদারী ফিনিশ — গ্রাহক-কেন্দ্রিক হার্ডওয়্যার, যা বছরের পর বছর ব্যবহারের পরেও বিশ্বাসযোগ্য থাকা প্রয়োজন।
ব্যাটারির সেই বাস্তবতা যা ব্রোশারে কেউ উল্লেখ করে না
স্পেসিফিকেশন শিট অনুযায়ী ৮,০০০ mAh ব্যাটারিতে ১২–১৫ ঘণ্টা চলার কথা। কিন্তু বাস্তব আর্থিক কাজের চাপে—যেমন ফুল-ডিস্ক এনক্রিপশন, অবিরাম NFC পোলিং, EMV ট্রানজ্যাকশন লগিং, TEE কী অপারেশন—এর প্রকৃত কার্যকাল দাঁড়ায় ৭–৯.৫ ঘণ্টা ।
এই পার্থক্যের কারণ: সক্রিয় কী অপারেশনের সময় StrongBox এবং TEE-এর সুরক্ষিত প্রসেসরগুলো মূল AP-এর মতো একই ডিপ স্লিপ স্টেটে প্রবেশ করতে পারে না। এর ফলে একটি সফটওয়্যার কীস্টোরের তুলনায় ১৫-২৫% অতিরিক্ত শক্তি খরচ হয়। ২৪/৭ কিয়স্ক স্থাপনের ক্ষেত্রে, ক্রেতারা ১২ মাসের মধ্যেই বুঝতে পারেন যে তাদের এক্সটার্নাল ব্যাটারি প্যাক বা একটি সোয়াপ প্রোগ্রামের প্রয়োজন। আর্থিক কাজের চাপে ৮ ঘণ্টার জন্য পরিকল্পনা করুন। যদি আপনার ১২ ঘণ্টা প্রয়োজন হয়, তবে অতিরিক্ত পাওয়ারের ব্যবস্থা রাখুন।
সফটওয়্যার কাস্টমাইজেশন এবং এন্টারপ্রাইজ ইন্টিগ্রেশন
অ্যান্ড্রয়েড এন্টারপ্রাইজ — একটি গুরুত্বপূর্ণ সতর্কতা সহ
সর্বদা-অনলাইন শহুরে স্থাপনার জন্য অ্যান্ড্রয়েড এন্টারপ্রাইজ হলো সঠিক ফ্রেমওয়ার্ক: কিয়স্ক কনফিগারেশন, EMM ইন্টিগ্রেশন, এবং যাচাইকৃত বুট চেইন সহ সুরক্ষিত OTA আপডেট। তবে এর একটি সীমাবদ্ধতা হলো কানেক্টিভিটির উপর নির্ভরশীলতা — এর প্রতিটি উপাদানই নির্ভরযোগ্য নেটওয়ার্ক অ্যাক্সেসের উপর নির্ভরশীল।
কখন অ্যান্ড্রয়েড এন্টারপ্রাইজ সম্পূর্ণরূপে বাদ দেবেন
অনির্ভরযোগ্য সেলুলার সংযোগ এবং ঘন ঘন বিদ্যুৎ বিভ্রাটযুক্ত অফলাইন-ফার্স্ট ডেপ্লয়মেন্টের ক্ষেত্রে, স্ট্যান্ডার্ড স্ট্যাকটি সক্রিয়ভাবে ক্ষতিকর ছিল। MDM চেক-ইন ব্যর্থ হলে রিবুট করার সময় ডিভাইসগুলো অকেজো হয়ে যেত। TEE অ্যাটেস্টেশন রিফ্রেশের কারণে ব্যাটারিগুলো এমনভাবে নিষ্কাশিত হতো যে সেগুলো একটি চার্জ সাইকেল সম্পূর্ণ করতে পারত না।
এর পরিবর্তে যে আর্কিটেকচারটি পাঠানো হয়েছিল:
- স্ট্রংবক্স (SoC হার্ডওয়্যার কীস্টোর) eSE-কে প্রতিস্থাপন করছে — TSM প্রোভিশনিং-এর উপর কোনো নির্ভরতা নেই
- ইএইচআর একটি CPoC মডেলের অধীনে অধিগ্রহণকারী-পক্ষের টোকেনাইজেশন সহ
- সময়-সীমাবদ্ধ ক্রিপ্টোগ্রাম সহ স্থানীয় অফলাইন টোকেন ক্যাশে; সংযোগ ফিরে এলে দৈনিক পুনঃসিঙ্ক।
- লকড AOSP — গুগল প্লে সার্ভিস নেই, কাস্টম SELinux পলিসি, শুধুমাত্র ভেরিফাইড বুট
ফলাফল: BOM খরচ ৩০–৪০% কম , অফলাইনে ব্যাটারি লাইফ দ্বিগুণ , স্থানীয় কেন্দ্রীয় ব্যাংকের অনুমোদন এবং PCI CPoC উত্তীর্ণ। অসুবিধা: সফটওয়্যারের জটিলতা বৃদ্ধি এবং অ্যাকোয়ারারের টোকেন ভল্টের উপর অধিক নির্ভরশীলতা।
স্ট্যান্ডার্ড স্ট্যাকটি শহুরে সর্বদা-অনলাইন ব্যাংকগুলোর জন্য আদর্শ। অফলাইন-ফার্স্ট ডেপ্লয়মেন্টের জন্য এটি একটি ভুল সূচনা বিন্দু।
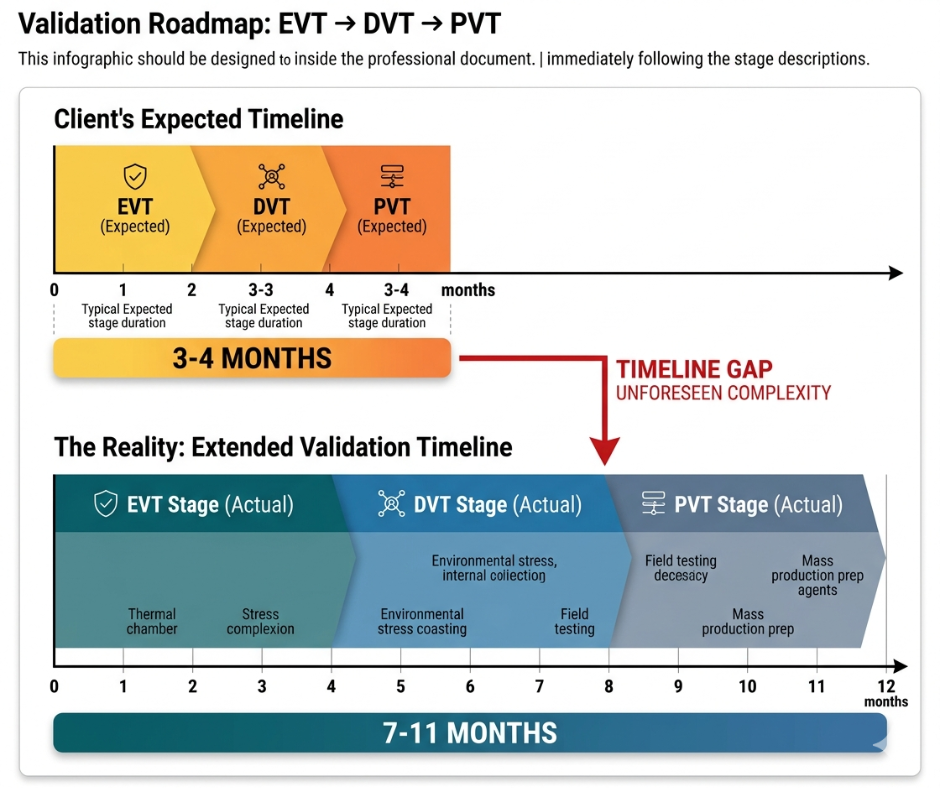
ফিনটেক ডিভাইসগুলোর জন্য যাচাইকরণ রোডম্যাপ: EVT → DVT → PVT
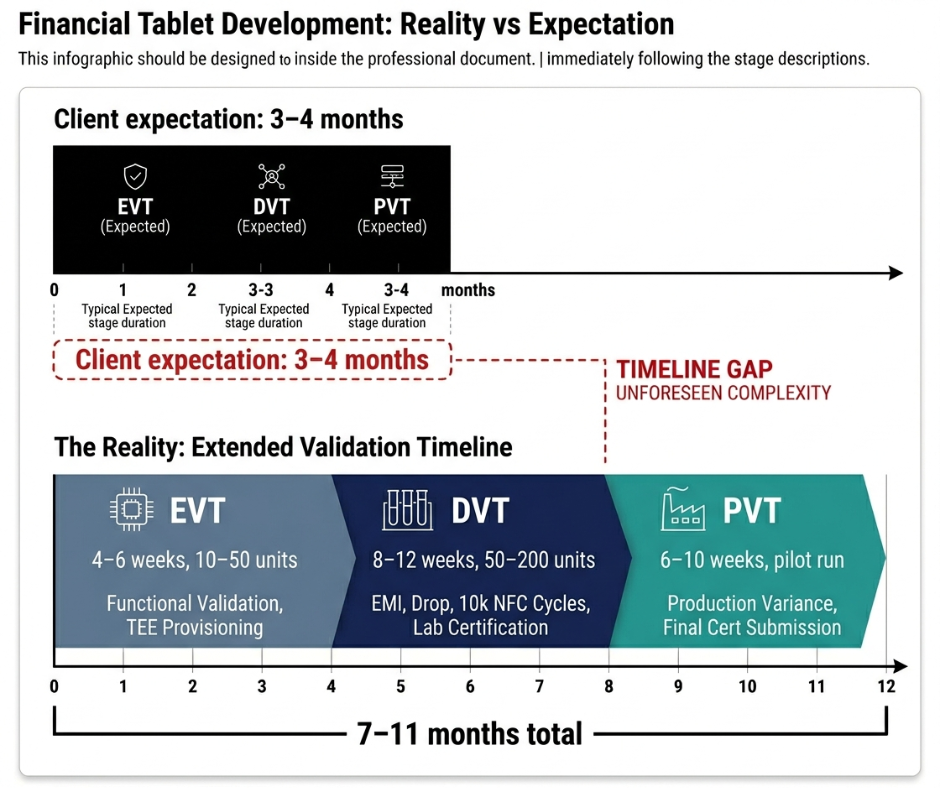
ফিনান্সিয়াল ট্যাবলেট তৈরির ক্ষেত্রে প্রত্যাশার সবচেয়ে বড় ব্যবধান হলো: গ্রাহকরা ৩-৪ মাস সময় আশা করেন (স্মার্টফোনের সময়সীমার মতো)। অন্যদিকে, PCI PTS, EMVCo এবং কাস্টম TEE সহ ব্যাংকিং-গ্রেড হার্ডওয়্যারের জন্য ৭-১১ মাস সময় লাগে।
EVT — ৪–৬ সপ্তাহ, ১০–৫০টি ইউনিট: কার্যকারিতা যাচাইকরণ, TEE সরবরাহ, বাস্তব চ্যাসিসে অ্যান্টেনার প্রাথমিক আচরণ। এখানে অপ্রত্যাশিত কিছু ঘটা সামালযোগ্য — টুলিং এখনো চূড়ান্ত করা হয়নি।
ডিভিটি — ৮–১২ সপ্তাহ, ৫০–২০০ ইউনিট: সম্পূর্ণ পরিবেশগত পরীক্ষা: ড্রপ, ইএমআই, থার্মাল, ব্যাটারি সাইকেল, ১০,০০০+ এনএফসি ট্রানজ্যাকশন স্যুট। EMVCo এবং PCI PTS-এর জন্য তৃতীয় পক্ষের ল্যাবের অনুমোদন। যেকোনো হার্ডওয়্যার পরিবর্তন ল্যাব কিউ-এর কিছু অংশ পুনরায় শুরু করে।
পিভিটি — ৬–১০ সপ্তাহ, পাইলট প্রোডাকশন রান: যেখানে উৎপাদনের প্রকৃত তারতম্য প্রকাশ পায়। ডিভিটি অনুমোদন পিভিটি-র সাফল্যের নিশ্চয়তা দেয় না — উপরে উল্লিখিত ২৮০ হাজার ডলারের ব্যর্থতাটি ডিভিটি-তে ত্রুটিমুক্ত ছিল কিন্তু পিভিটি-তে ব্যর্থ হয়েছিল। চূড়ান্ত পুনঃ দাখিলের জন্য আঞ্চলিক টেলিকমের অনুমোদন পেতে আরও ৪–৬ সপ্তাহ সময় লাগে।
মোট: ৭–১১ মাস। এটি প্রস্তাবে উল্লেখ করুন। যেসব ক্লায়েন্ট এটি গ্রহণ করেন, তারা প্রোগ্রামটি চালানোর জন্য প্রস্তুত থাকেন।
ব্যাপক উৎপাদন এবং নিরাপত্তা-নিয়ন্ত্রিত উৎপাদন
এসএমটি অ্যাসেম্বলি এবং গুণমান নিয়ন্ত্রণ
- ফাইন-পিচ বিজিএ — নিরাপত্তাজনিত গুরুত্বপূর্ণ উপাদানসমূহের শতভাগ এক্স-রে পরিদর্শন; নমুনা সংগ্রহ নয়।
- eSE ট্রেসেবিলিটি — প্রতিটি সুরক্ষিত উপাদানকে তার ইউনিট পর্যন্ত ক্রমিক নম্বর দিয়ে চিহ্নিত ও ট্র্যাক করা হয়; চেইন অফ কাস্টডি একটি পরিপালন আবশ্যকতা।
- এনএফসি অ্যান্টেনা সমাবেশ — আঠার পুরুত্ব একটি নিয়ন্ত্রিত পরিবর্তনশীল বিষয়; অ্যাসেম্বলি জিগগুলি প্রবেশ-রোধ জ্যামিতি নিশ্চিত করে।
নিরাপত্তা-নিয়ন্ত্রিত ফার্মওয়্যার প্রোভিশনিং
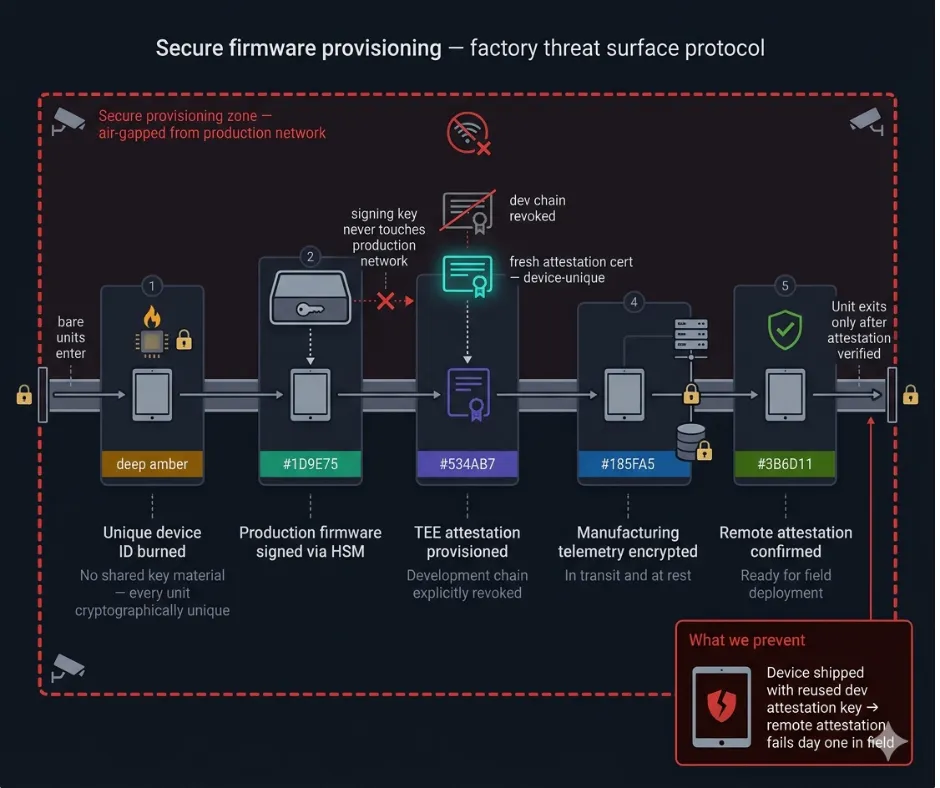
কারখানার মেঝে একটি ঝুঁকিপূর্ণ স্থান। আমাদের রসদ সরবরাহ প্রোটোকল:
- কারখানায় তৈরি করা অনন্য ডিভাইস আইডি — কোনো অভিন্ন কী মেটেরিয়ালের উৎস নেই
- প্রোডাকশন ফার্মওয়্যার HSM-এর মাধ্যমে স্বাক্ষরিত; স্বাক্ষরকারী কী কখনোই প্রোডাকশন নেটওয়ার্ক স্পর্শ করে না।
- প্রতিটি ডিভাইসের জন্য নতুন TEE প্রত্যয়নপত্র; ইউনিটটি পাঠানোর আগে উন্নয়ন শৃঙ্খল স্পষ্টভাবে বাতিল করা হয়েছে।
- উৎপাদন সংক্রান্ত টেলিমেট্রি ডেটা স্থানান্তরের সময় এবং সংরক্ষিত অবস্থায় এনক্রিপ্ট করা থাকে।
এমন একটি ডিভাইস যা প্রতিটি হার্ডওয়্যার পরীক্ষায় উত্তীর্ণ হয় এবং একটি পুনঃব্যবহৃত ডেভেলপমেন্ট অ্যাটেস্টেশন কী সহ সরবরাহ করা হয়, সেটিও মাঠে নামার প্রথম দিনেই রিমোট অ্যাটেস্টেশনে ব্যর্থ হয়।
প্রধান প্রকৌশলগত প্রতিবন্ধকতা এবং আমরা কীভাবে সেগুলোর সমাধান করেছি
| চ্যালেঞ্জ | ঝুঁকি | সমাধান | ফল |
| PVT-তে NFC অ্যান্টেনার ডিটিউনিং | ২২% ক্ষেত্রে ব্যর্থতা; পুনরায় স্পিন করার খরচ $২৮০ হাজার | টিউনেবল ম্যাচিং, ৮-১০ মিমি অফসেট এবং কঠোর প্রবেশ-নিষেধ অঞ্চল বাস্তবায়ন করা হয়েছে। | ব্যর্থতার হার কমে গেছে ২২% থেকে <৩%. |
| অফলাইন বাজারে সর্বদা-অনলাইন এমডিএম | ডিভাইস অকেজো হয়ে যাওয়া; ব্যর্থতার হার ৩০-৪০% বেশি | এ স্থানান্তরিত হয়েছে AOSP + StrongBox + HCE + CPoC স্থাপত্য। | ২ গুণ বেশি ব্যাটারি লাইফবিল অফ মেটেরিয়ালস (BOM) খরচ ৩০-৪০% কম। |
| ১৮-২৪ মাসের প্যাচ ল্যাগ | প্যাচবিহীন কার্নেল; ভুল কমপ্লায়েন্স স্ট্যাটাস | ওটিএ সহ TEE-যাচাইকৃত স্বাক্ষর চুক্তিতে কঠোর প্যাচ এসএলএ অন্তর্ভুক্ত থাকবে। | শক্তিশালী ও হালনাগাদ নিরাপত্তা ব্যবস্থা অর্জন করা হয়েছে। |
| পিভিটি ফলনের পতন | প্রথম লটে ১৮% বাতিল/পুনঃকার্য। | উৎপাদন চ্যাসিস অ্যান্টেনা পরীক্ষা চালু করা হয়েছে প্রি-পিভিটি. | <৩% পুনঃকাজ পরবর্তী সকল উৎপাদন চক্রে। |
| CISO চুক্তি আটকে যাওয়া | পাইলটরা ৬-১২ মাস ধরে আটকে ছিলেন। | বেতনভুক্ত পাইলট প্রকল্প + যৌথ দায়িত্বের কাঠামো + তৃতীয় পক্ষের পেন-টেস্টিং। | পরবর্তী সংগ্রহ চক্রগুলিতে উল্লেখযোগ্য ত্বরণ। |
প্রকৃত অংশীদারগণ: কারা আসলে উপস্থিত আছেন
CISO হলেন সবচেয়ে বড় বাধা। আনুষ্ঠানিক আপত্তি: “ইন্টিগ্রেশন ঝুঁকি।” আসল ভয় হলো: তাদের অনুমোদিত হার্ডওয়্যারে কোনো নিরাপত্তা লঙ্ঘন ঘটলে ব্যক্তিগত দায়বদ্ধতা। তাদের নিয়ন্ত্রক সংস্থার কাছে জবাবদিহি করতে হয়। একটি সার্টিফিকেশন ডকুমেন্ট এই ভয় দূর করতে পারে না — কিন্তু একটি তৃতীয় পক্ষের পেনিট্রেশন টেস্ট রিপোর্ট এবং সুস্পষ্ট যৌথ দায়িত্বের ম্যাট্রিক্স তা পারে।
সিটিও / আইটি অপারেশনস অ্যান্ড্রয়েড ফ্র্যাগমেন্টেশন নিয়ে চিন্তিত। একটি চুক্তিভিত্তিক ৫-বছরের প্যাচ এসএলএ আসল প্রশ্নের উত্তর দেয়: এসওসি যখন অ্যান্ড্রয়েড সাপোর্ট হারাবে তখন কী হবে?
ক্রয় বিভাগ / সিএফও মূল্য নিয়ে আপত্তি উত্থাপনকারী হিসেবে নিজেদের উপস্থাপন করে। আসল উদ্বেগ: লুকানো মোট মালিকানা খরচ (TCO) — যেমন ব্যাটারি অদলবদল প্রোগ্রাম, পুনঃ-প্রত্যয়ন খরচ, এনএফসি ফিল্ড সার্ভিস। আরওআই (ROI) স্লাইডটি ডিভাইসের সম্পূর্ণ জীবনকালের খরচের বিপরীতে নগদ লেনদেন খরচ হ্রাসের পরিমাণ তুলে ধরে।
চুক্তি পর্যায়ে আইনি বিভাগ এমন ক্ষতিপূরণ ধারা নিয়ে আসে যা বেশিরভাগ OEM চুক্তিতে অন্তর্ভুক্ত থাকে না। এবার বাজেট তৈরির সময়।
আসলে যা একটি আটকে থাকা চুক্তিকে সফল করে তোলে: ৪-৬ সপ্তাহের একটি স-বেতন পাইলট প্রকল্প, ২০-৫০টি ইউনিট, লেনদেনের সম্পূর্ণ লগিং এবং পূর্ব-সম্মত যৌথ দায়িত্বের কাঠামো। প্রতিটি আটকে থাকা চুক্তি যা এগিয়েছে, তা একটি পাইলট প্রকল্পের পরেই সম্ভব হয়েছে। এটি বিপণনের দাবিগুলোকে প্রমাণে রূপান্তরিত করে।
২৪ মাস পরে যা আসছে: এমন এক চাহিদা যার জন্য কেউই প্রস্তুত নয়
২০২৬ সালের শুরুর দিকে চালু হওয়া আরএফপি-গুলোর উপর ভিত্তি করে — কোনো বিশ্লেষকের পূর্বাভাসের উপর নয় — এমন একটি আবশ্যকতা সামনে আসছে যা পূরণ করতে অধিকাংশ ফিনান্সিয়াল ট্যাবলেট ওইএম (OEM) প্রস্তুতকারক প্রস্তুত নয়।
পোস্ট-কোয়ান্টাম ক্রিপ্টোগ্রাফি এখন ক্রয় তালিকার একটি অন্তর্ভুক্ত বিষয়।
ক্রেতারা কী এক্সচেঞ্জ, সিগনেচার এবং ফুল-ডিস্ক এনক্রিপশনের জন্য হার্ডওয়্যার ও ফার্মওয়্যারে সুস্পষ্টভাবে NIST PQC অ্যালগরিদম—FIPS 203 (ML-KEM), FIPS 204 (ML-DSA), FIPS 205 (SLH-DSA)—চাচ্ছেন। এটি CISA-এর জানুয়ারি ২০২৬-এর সেই নির্দেশনারই ফল, যেখানে ফেডারেল এন্ডপয়েন্ট সিকিউরিটিতে PQC-সক্ষম পণ্য বাধ্যতামূলক করা হয়েছে। ব্যাংকগুলো ফেডারেল ক্রয় প্রক্রিয়া পর্যবেক্ষণ করছে এবং এই ভাষাগুলো তাদের নিজস্ব RFP-তে অন্তর্ভুক্ত করছে।
এর ঘোষিত চালিকাশক্তি হলো: “এখনই তথ্য সংগ্রহ করো, পরে ডিক্রিপ্ট করো” ধরনের আক্রমণ, যেখানে বর্তমানে সংগৃহীত আর্থিক তথ্য ডিক্রিপ্ট করার জন্য রেখে দেওয়া হয়, যতক্ষণ না ক্রিপ্টোগ্রাফিকভাবে প্রাসঙ্গিক কোনো কোয়ান্টাম কম্পিউটার তৈরি হয়। নিয়ন্ত্রক সংস্থাগুলো এটিকে স্বল্পমেয়াদী পরিচালনগত ঝুঁকি হিসেবে দেখছে, ২০৩৫ সালের সমস্যা হিসেবে নয়।
PQC-এর পাশাপাশি: TEE-এর ভিতরে রানটাইম সাইড-চ্যানেল অসঙ্গতি সনাক্তকরণ — ক্রিপ্টো অপারেশন চলাকালীন রো-হ্যামার ভ্যারিয়েন্ট, ক্লক গ্লিচিং এবং ফার্মওয়্যার ইমপ্লান্ট সনাক্ত করার জন্য পাওয়ার, EM এবং টাইমিং সিগনেচার পর্যবেক্ষণ করা।
২০২৩ সালে অস্তিত্বহীন, বর্তমানে চালু থাকা RFP-গুলোর প্রশ্নগুলো হলো: “TEE কি PQC কী-গুলো সত্যায়ন করতে পারে? আপনাদের পোস্ট-কোয়ান্টাম মাইগ্রেশন টাইমলাইন কী? ২০২৮ সালের মধ্যে হার্ডওয়্যার রুট-অফ-ট্রাস্ট কি CRQC-প্রতিরোধী অ্যালগরিদম সমর্থন করবে?”
যেসব হার্ডওয়্যার প্ল্যাটফর্মে PQC থার্মাল ও পাওয়ার হেডরুম নেই, সেগুলোকে ২০২৮ সালের আগেই সম্পূর্ণ নতুন করে ডিজাইন করতে হবে। যেসব OEM এটিকে ২০২৭ সালের সমস্যা হিসেবে দেখছে, ক্রেতাদের চুক্তিতে অন্তর্ভুক্ত করা সার্টিফিকেশনগুলো পূরণের জন্য তাদের জরুরি ভিত্তিতে কাজ করতে হবে।
উপসংহার: নিরাপদ আর্থিক ট্যাবলেট উন্নয়নের জন্য প্রকৃতপক্ষে কী প্রয়োজন
সার্টিফিকেশন প্রাপ্ত একটি ফিনান্সিয়াল ট্যাবলেট এবং মাঠে কার্যকর একটি ট্যাবলেটের মধ্যেকার ব্যবধানটি হার্ডওয়্যারগত নয়। এটি প্রকৌশলগত সংস্কৃতির ব্যবধান।
সফল ও অসফল বাস্তবায়নকে পাঁচটি বিষয় আলাদা করে:
ডেপ্লয়মেন্ট কনটেক্সটের সাথে সামঞ্জস্যপূর্ণ আর্কিটেকচার — সর্বদা-অনলাইন আরবান ব্যাংকিংয়ের জন্য TEE + eSE + Android Enterprise; অফলাইন-ফার্স্টের জন্য StrongBox + HCE + AOSP। অডিটরের চেকলিস্ট আর্কিটেকচার ব্রিফ নয়।
প্রথম-স্তরের ডিজাইন সীমাবদ্ধতা হিসেবে এনএফসি অ্যান্টেনা — ৮-১০ মিমি অফসেট নিয়ম এবং মেটাল কিপ-আউট জোন পিসিবি লেআউট চূড়ান্ত করার আগেই ঠিক করা হয়, পিভিটি ইল্ড কমে যাওয়ার পরে নয়।
প্রথম দিন থেকেই সৎ যাচাইকরণের সময়সীমা — একটি ব্যাংকিং-মানের ডিভাইসের জন্য ৭-১১ মাস। প্রস্তাবনায় উল্লিখিত এই সংখ্যাটি ভুল গ্রাহকদের বাদ দেয় এবং সঠিক গ্রাহকদের কাছে বিশ্বাসযোগ্যতা তৈরি করে।
নিরাপত্তা-নিয়ন্ত্রিত উৎপাদন — প্রতিটি ডিভাইসের জন্য নতুন অ্যাটেস্টেশন কী, HSM-স্বাক্ষরিত ফার্মওয়্যার, eSE চেইন অফ কাস্টডি। কারখানার ফ্লোরটি থ্রেট মডেলের একটি অংশ।
কোয়ান্টাম-পরবর্তী একটি রোডম্যাপ ইতিমধ্যেই তৈরি হয়ে গেছে — PQC বর্তমানে সক্রিয় RFP এবং CISA নির্দেশিকার অধীনে রয়েছে। যে কোনো ফিনটেক ট্যাবলেট ODM যারা ২০২৬ সালের মধ্যে একটি মাইগ্রেশন পথ স্পষ্টভাবে তুলে ধরতে পারবে না, তাদের উৎপাদন জীবনচক্র শেষ হওয়ার আগেই পুনরায় নির্দিষ্ট করা হবে।
বাজারে পিসিআই সার্টিফিকেট ও স্পেক শিটসহ বিক্রেতার অভাব নেই। অভাব রয়েছে এমন প্রকৌশল অংশীদারের, যারা প্রোগ্রামটি চালিয়েছেন, ব্যর্থতা থেকে শিক্ষা নিয়েছেন এবং সেই শিক্ষাগুলোকে পরবর্তী প্রতিটি প্রকল্পে অন্তর্ভুক্ত করেছেন।
বিবরণ
ব্যাংকিং-গ্রেড অ্যান্ড্রয়েড ট্যাবলেট তৈরি করতে আসলে কত সময় লাগে?
যেসব ডিভাইসের জন্য PCI PTS, EMVCo, এবং কাস্টম TEE সার্টিফিকেশন প্রয়োজন, সেগুলোর ক্ষেত্রে EVT → DVT → PVT প্রক্রিয়ার বাস্তবসম্মত সময়কাল ৭-১১ মাস। স্মার্টফোনের সময়সীমার ওপর ভিত্তি করে ক্লায়েন্টরা ৩-৪ মাস সময় আশা করেন। যেকোনো হার্ডওয়্যার সংশোধনের পর বাধ্যতামূলক তৃতীয় পক্ষের ল্যাবে পুনঃপরীক্ষার কারণে এই ব্যবধান তৈরি হয়।
আর্থিক কাজের চাপের অধীনে ব্যাটারির প্রকৃত আয়ু কত?
৮,০০০ mAh ব্যাটারিতে একটানা আর্থিক কাজের চাপে ৭–৯.৫ ঘণ্টা চলে। স্পেসিফিকেশন শিটে সাধারণ ব্যবহারে ১২–১৫ ঘণ্টা চলার কথা বলা হয়েছে। StrongBox এবং TEE প্রসেসরগুলো সক্রিয় কী অপারেশনের সময় ডিপ স্লিপ মোডে যেতে পারে না — এতে অতিরিক্ত ১৫–২৫% চার্জ খরচ হয়। কিয়স্ক স্থাপনের ক্ষেত্রে অতিরিক্ত পাওয়ারের ব্যবস্থা রাখার পরিকল্পনা করুন।
PCI PTS সার্টিফিকেশন কি যথেষ্ট?
না। এটি ডিভাইসটিকে একবারই প্রত্যয়ন করে। পরবর্তী ফার্মওয়্যার পরিবর্তনের জন্য পুনরায় প্রত্যয়নের প্রয়োজন হতে পারে। এটি ওএস প্যাচের ধারাবাহিকতা, ফার্মওয়্যার সরবরাহ-শৃঙ্খলের নিরাপত্তা, বা চলমান টিইই প্রত্যয়নের অবস্থা মূল্যায়ন করে না। এটিকে একটি ভিত্তিগত ফিল্টার হিসেবে বিবেচনা করুন, কোনো চলমান নিশ্চয়তা হিসেবে নয়।
এমবেডেড সিকিওর এলিমেন্টের পরিবর্তে কখন আমাদের HCE + StrongBox ব্যবহার করা উচিত?
অফলাইন-ফার্স্ট ডেপ্লয়মেন্টের ক্ষেত্রে, যেখানে eSE প্রভিশনিংয়ের জন্য TSM কানেক্টিভিটি নিশ্চিত করা যায় না, সেখানে অ্যাকোয়ারার-সাইড টোকেনাইজেশন সহ HCE (CPoC মডেল) ৩০-৪০% কম BOM এবং অফলাইনে দ্বিগুণ ব্যাটারি লাইফ প্রদান করে। তবে এর বিনিময়ে সফটওয়্যারের জটিলতা বৃদ্ধি পায় এবং অ্যাকোয়ারার-সাইডে টোকেন ভল্টের দায়িত্ব নিতে হয়।
এখন RFP-গুলিতে পোস্ট-কোয়ান্টাম ক্রিপ্টোগ্রাফি কেন দেখা যাচ্ছে?
NIST, FIPS 203/204/205 চূড়ান্ত করেছে এবং CISA ২০২৬ সালের জানুয়ারিতে PQC বাধ্যতামূলক করেছে। ব্যাংকগুলো “এখনই তথ্য সংগ্রহ করো, পরে ডিক্রিপ্ট করো” ধরনের আক্রমণের কথা উল্লেখ করে তাদের ক্রয় প্রক্রিয়ায় এগুলো অন্তর্ভুক্ত করছে। TEE-তে PQC সমর্থনবিহীন হার্ডওয়্যার ২০২৮ সালের আগে নতুন করে ডিজাইন করার চাপের সম্মুখীন হবে।
ব্যাংকের নিরাপত্তা দলের সাথে আসলে কীসের মাধ্যমে চুক্তি সম্পন্ন হয়?
CISO-এর আসল ভয় হলো ব্যক্তিগত দায়বদ্ধতা। একটি তৃতীয় পক্ষের পেন-টেস্ট রিপোর্ট, সুস্পষ্ট যৌথ দায়িত্বের ম্যাট্রিক্স এবং ২০-৫০টি ইউনিট নিয়ে ৪-৬ সপ্তাহের একটি বেতনসহ পাইলট প্রোগ্রাম OEM-এর দাবিগুলোকে এমন প্রমাণে পরিণত করে, যার ভিত্তিতে নিরাপত্তা দল ব্যবস্থা নিতে পারে। শুধুমাত্র সার্টিফিকেশন দিয়ে এই চুক্তিগুলো সম্পন্ন হয় না।