कार्यकारी सारांश
एक क्षेत्रीय रिटेल चेन को शाखा स्तर पर भुगतान प्रक्रिया के लिए PCI-प्रमाणित, EMVCo-अनुरूप एंड्रॉइड टैबलेट की आवश्यकता थी। इसके परिणामस्वरूप $280,000 की हार्डवेयर खराबी, 11 सप्ताह का पुनर्विकास कार्य और ऐसे सबक मिले जिनका उल्लेख अधिकांश OEM ब्रोशर में नहीं होता। यह केस स्टडी आर्किटेक्चर संबंधी निर्णयों, खराबी, समाधान और सुरक्षा इंजीनियरिंग की उन वास्तविकताओं को शामिल करती है जो एक वित्तीय टैबलेट को केवल प्रमाणन ऑडिट पास करने वाले डिवाइस से अलग करती हैं।
बैंक क्या खरीद रहे हैं?
हम किसी भी ग्राहक को आरेख को छूने से पहले यह सच बताते हैं: पीसीआई पीटीएस, ईएमवीको एल1/एल2, एंड्रॉइड एंटरप्राइज और एमडीएम अनुपालन सुरक्षा की गारंटी नहीं हैं। वे तो केवल दायित्व हस्तांतरण का एक तंत्र हैं।
यह भी पढ़ें: रग्ड टैबलेट केस स्टडी
पीटीएस सर्टिफिकेशन एक तात्कालिक स्थिति है, सुरक्षा कवच नहीं। पीसीआई पीटीएस v6 किसी निश्चित समय पर डिवाइस को प्रमाणित करता है। कोई भी फर्मवेयर अपडेट—सुरक्षा पैच सहित—पुनः प्रमाणन को सक्रिय करता है। अधिकांश निर्माता पुनः प्रमाणन लागत से बचने के लिए फर्मवेयर को लॉक कर देते हैं। बैंकिंग टैबलेट अक्सर एंड्रॉइड सुरक्षा पैच के मामले में 18-24 महीने पीछे चलते हैं। डिवाइस "पीसीआई अनुरूप" है, लेकिन कर्नेल में पैच नहीं लगे हैं। ये दोनों तथ्य तब तक साथ-साथ चलते हैं जब तक कोई सुरक्षा उल्लंघन इस पर चर्चा करने के लिए मजबूर नहीं कर देता।
पूर्ण MDM के साथ Android Enterprise ऑफ़लाइन परिनियोजन को बेकार कर देता है। मानक स्टैक निरंतर क्लाउड कनेक्टिविटी मानता है। कम कनेक्टिविटी वाले वातावरण में, हमारे डेटा से पता चलता है कि लॉक किए गए AOSP बिल्ड की तुलना में फ़ील्ड विफलता दर 30-40% अधिक है । जब MDM क्लाउड से संपर्क नहीं कर पाता है, तो रात के रीबूट के दौरान डिवाइस निष्क्रिय हो जाते हैं।
खरीदारों को लगता है कि वे सुरक्षा खरीद रहे हैं। असल में वे एक ही जगह फंसने और भविष्य में पुनः प्रमाणन की परेशानी को खरीद रहे हैं।
ग्राहकों की आवश्यकताएं और बैंकिंग क्षेत्र में मानक टैबलेट की विफलता के कारण
ग्राहक ने क्या मांगा था
यह निर्देश बैंकिंग के लिए वित्तीय श्रेणी के एंड्रॉइड टैबलेट के लिए मानक था:
- शाखा में ग्राहकों को जोड़ने के लिए 10 इंच का FHD IPS डिस्प्ले
- ईकेवाईसी टैबलेट हार्डवेयर वर्कफ़्लो के लिए इंटीग्रेटेड एनएफसी रीडर, स्मार्ट कार्ड रीडर और हाई-रिज़ॉल्यूशन फ्रंट कैमरा।
- LTE/5G कनेक्टिविटी, हार्डवेयर-स्तरीय एन्क्रिप्शन, सुरक्षित बूट
- PCI DSS + EMV टैबलेट एकीकरण, 5+ वर्ष का उत्पादन जीवनचक्र
अनुपालन चेकलिस्ट (और इसमें क्या शामिल नहीं है)
- पीसीआई डीएसएस 4.0.1 — आवश्यकता 6.4.3 के अनुसार, खरीदार किसी “अनुरूप” डिवाइस पर भी तृतीय-पक्ष कोड के लिए उत्तरदायी बना रहता है।
- ईएमवीको एल1/एल2 — यह नियंत्रित प्रयोगशाला स्थितियों में संपर्क रहित प्रदर्शन को प्रमाणित करता है, न कि धातु की अलमारियों या मोटरों से उत्पन्न वास्तविक दुनिया के ईएमआई को।
- सीई / एफसीसी — फर्मवेयर सप्लाई-चेन की अखंडता या जीरो-डे कर्नेल एक्सपोजर के बारे में कुछ नहीं कहता।
- Android Enterprise अनुशंसित — इसके लिए Google Play Services आवश्यक है; यह ऑफ़लाइन-फ़र्स्ट आर्किटेक्चर के साथ असंगत है।
- क्षेत्रीय दूरसंचार प्रमाणन इससे अधिकांश APAC और MENA बाजारों में PVT में 4-8 सप्ताह की वृद्धि होती है।
प्रमाणन मानचित्र क्षेत्र से मेल नहीं खाता। यही वह कमी है जिसके कारण अधिकांश बैंकिंग टैबलेट विकास परियोजनाएं विफल हो जाती हैं।
सिस्टम आर्किटेक्चर और SoC चयन
हमने मीडियाटेक के बजाय क्वालकॉम को क्यों चुना?
वित्तीय टैबलेट के लिए SoC का चयन एक जीवनचक्र संबंधी निर्णय है, न कि बेंचमार्क निर्णय। हमने दोनों प्लेटफार्मों का मूल्यांकन चार मानदंडों के आधार पर किया:
- टीईई गुणवत्ता — ग्लोबलप्लेटफ़ॉर्म एपीआई अनुपालन, तृतीय-पक्ष सुरक्षा प्रयोगशाला सत्यापन की गहराई
- जीवनचक्र उपलब्धता — वित्तीय हार्डवेयर के लिए 5-7 साल की आपूर्ति अवधि की आवश्यकता होती है; उपभोक्ता मीडियाटेक उत्पादों पर यह गारंटी लागू नहीं होती।
- एंड्रॉइड अपग्रेड पथ — तैनाती के दौरान कर्नेल सपोर्ट खो देने वाले SoC के मामले में खरीदार को पुनः प्रमाणन कराना पड़ता है।
- क्रिप्टो त्वरण हार्डवेयर-एक्सेलरेटेड एन्क्रिप्शन वित्तीय कार्यभार के तहत 9 घंटे और 6 घंटे की बैटरी लाइफ के बीच का अंतर है।
ऑफलाइन-फर्स्ट डिप्लॉयमेंट के लिए, यह गणना बदल जाती है - जिसका विवरण नीचे सॉफ्टवेयर अनुभाग में दिया गया है।
हार्डवेयर ब्लॉक आर्किटेक्चर
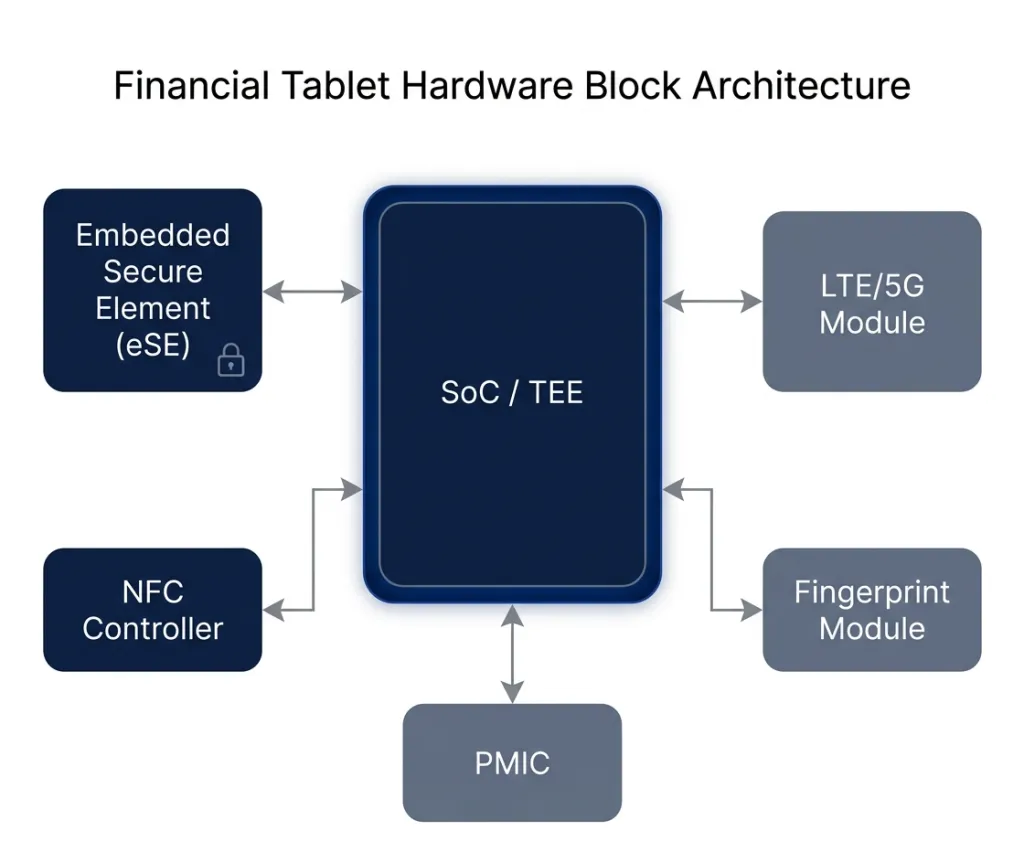
एक सुरक्षित एंड्रॉइड टैबलेट ओईएम प्रोजेक्ट के लिए सबसिस्टम एकीकरण में ऐसी परस्पर निर्भरताएँ शामिल हैं जिन्हें अधिकांश ब्लॉक आरेख छिपा देते हैं:
- समाज → टीईई यहीं स्थित है; सभी उपप्रणालियों को संचालित करता है
- एम्बेडेड सिक्योर एलिमेंट (ईएसई) → मुख्य AP से पृथक; EMV क्रिप्टोग्राफिक संचालन और भुगतान कुंजी संग्रहण
- एनएफसी नियंत्रक → यह सीधे eSE से इंटरफेस करता है; एंटीना की प्लेसमेंट यहीं पर होती है जहां ज्यादातर टीमें परेशानी में पड़ जाती हैं।
- फ़िंगरप्रिंट मॉड्यूल → बायोमेट्रिक ईकेवाईसी; टीईई के लिए सुरक्षित चैनल आवश्यक है
- एलटीई/5जी मॉड्यूल → हस्तक्षेप से बचने के लिए RF एंटीना को NFC एंटीना से अलग रखना आवश्यक है।
एकीकरण का जोखिम घटकों में नहीं, बल्कि उनके आपसी संबंधों में निहित है।
सुरक्षा इंजीनियरिंग: हार्डवेयर, फर्मवेयर और ऑपरेटिंग सिस्टम
TEE, सुरक्षित बूट और वास्तविक हमले के परिदृश्य
इस बैंकिंग एंड्रॉइड टैबलेट के लिए हमारी सुरक्षा संरचना को तीन खतरे के परिदृश्यों ने आकार दिया:
फर्मवेयर में छेड़छाड़ — भौतिक पहुंच प्राप्त हमलावर भुगतान अखंडता जांच को दरकिनार करते हुए संशोधित फर्मवेयर को फ्लैश कर देता है। बचाव: हार्डवेयर में स्थापित सत्यापित बूट श्रृंखला; किसी भी प्रकार की गड़बड़ी से बूट प्रक्रिया पूरी तरह रुक जाती है।
एनएफसी रिले हमले — घनी आबादी वाले खुदरा बाज़ारों में, जहाँ 30 सेंटीमीटर के दायरे में कई रीडर मौजूद होते हैं, निष्क्रिय हमलावर रिले को इंटरसेप्ट करने का प्रयास कर सकते हैं। बचाव: सभी भुगतान प्रक्रियाएँ ई-एसई के अंदर ही निष्पादित होती हैं; भुगतान कुंजी कभी भी मुख्य एप्लिकेशन प्रोसेसर तक नहीं पहुँचती।
सत्र के दौरान डिवाइस की चोरी - बचाव: बायोमेट्रिक बाइंडिंग के साथ हार्डवेयर-समर्थित कीस्टोर; TEE-लागू लॉक के साथ MDM-संगत रिमोट वाइप जो OS रीफ्लैश के बाद भी बना रहता है।
सिक्योर एलिमेंट और एनएफसी भुगतान एन्क्रिप्शन
एम्बेडेड सिक्योर एलिमेंट तीन ऐसे कार्यों को संभालता है जिन्हें सॉफ्टवेयर को सौंपा नहीं जा सकता: EMV क्रिप्टोग्राफिक ऑपरेशन, पेमेंट कुंजी का संग्रहण (कुंजी कभी भी eSE के बाहर प्लेनटेक्स्ट में मौजूद नहीं होती), और NFC लेनदेन का अलगाव, जहां eSE सीधे NFC कंट्रोलर से संचार करता है और AP को पूरी तरह से बायपास कर देता है। यही कारण है कि एक सुरक्षित भुगतान टैबलेट, पेमेंट ऐप वाले उपभोक्ता डिवाइस से संरचनात्मक रूप से भिन्न होता है।
ऑपरेटिंग सिस्टम-स्तर लॉकडाउन
- कियोस्क मोड — केवल एक एप्लिकेशन पर लॉक; सेटिंग्स, ऐप ड्रॉअर या ब्राउज़र तक पहुंच नहीं।
- प्रतिबंधित अनुमतियाँ — एनएफसी और कैमरा सुविधा केवल सत्यापित भुगतान एप्लिकेशन के लिए ही उपलब्ध है।
- एमडीएम संगत बैंकिंग टैबलेट अनुपालन रिपोर्टिंग के लिए रिमोट लॉक, डेटा मिटाना और ऑडिट ट्रेल
शुरुआती गाइडों में अक्सर यह बात नहीं बताई जाती: TEE कुंजी प्रोविज़निंग के लिए एकदम नई, डिवाइस-विशिष्ट प्रमाणीकरण श्रृंखला का उपयोग करना आवश्यक है — कभी भी दोबारा इस्तेमाल की गई डेवलपमेंट कुंजियों का उपयोग न करें। परीक्षण की सुविधा के लिए EVT इकाइयों में डाली गई डेवलपमेंट कुंजियाँ, यदि PVT के समय स्पष्ट रूप से नहीं बदली जाती हैं, तो फील्ड में रिमोट प्रमाणीकरण को चुपचाप विफल कर देती हैं। डिवाइस सभी लैब परीक्षण पास कर लेता है और तैनाती के बाद क्रिप्टोग्राफिक रूप से इसकी पुष्टि नहीं की जा सकती।
वित्तीय विश्वसनीयता के लिए पीसीबी और पीसीबीए इंजीनियरिंग
वह विफलता जिसकी वजह से 280,000 डॉलर का नुकसान हुआ
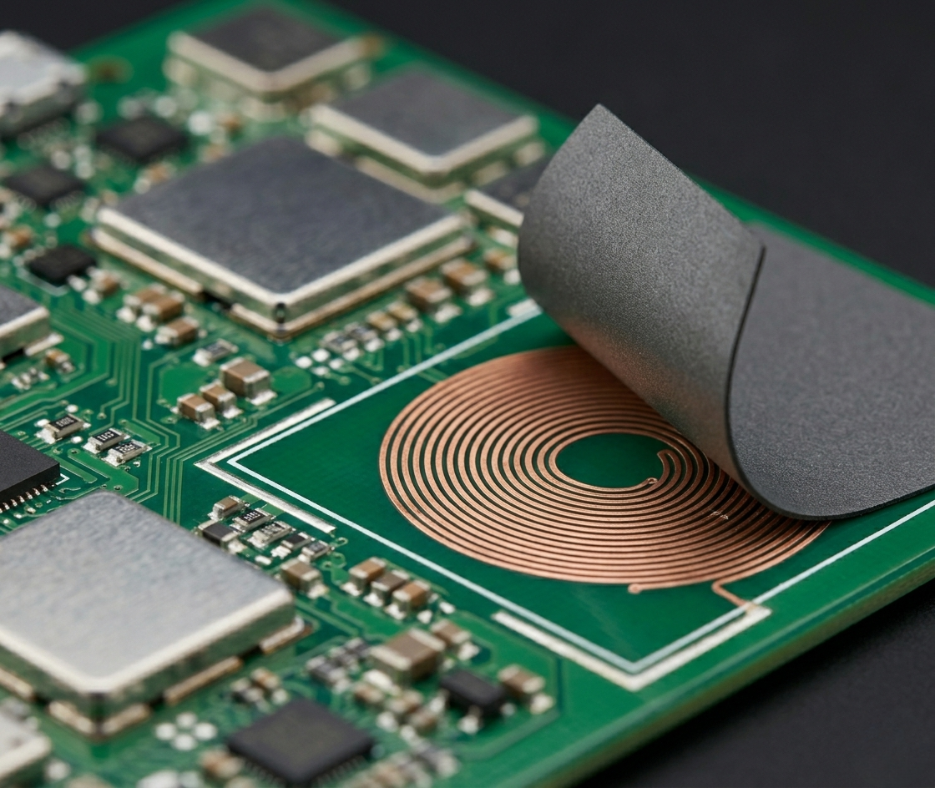
2024-2025 के उत्पादन चरण में, हमने NFC एंटीना को सीधे बैटरी पैक के ऊपर लगाया - जो कि स्मार्टफोन का मानक लेआउट है। क्वालकॉम NFC कंट्रोलर और eSE का संयोजन सिद्ध हो चुका था। DVT आवरण प्लास्टिक का था। हमने 10,000 टैप चक्रों का परीक्षण किया। हमें EMVCo लैब प्रमाणन प्राप्त हुआ। DVT की स्वीकृति त्रुटिरहित थी।
पीवीटी ने एक अलग ही कहानी बताई।
पहले चरण में उत्पादित 800 यूनिट्स को सीधे दुकानों में भेजा गया — इनमें धातु की अलमारियां, रेफ्रिजरेटर मोटर और आसपास कई एनएफसी रीडर लगे थे। फील्ड में विफलता दर: 22% । लगभग हर चार में से एक लेनदेन टाइम आउट हो जाता है।
मूल कारण: अंतिम धातु चेसिस, वास्तविक परिचालन चक्रों के दौरान बैटरी का फूलना, और 0.8 मिमी की चिपकने वाली परत की सहनशीलता ने एनएफसी एंटीना की अनुनाद आवृत्ति को लगभग 350 किलोहर्ट्ज़ तक स्थानांतरित कर दिया - जो सीमांत रीडर क्षेत्रों में युग्मन गुणांक को आईएसओ 14443 न्यूनतम से नीचे गिराने के लिए पर्याप्त था। एंटीना को एक प्लास्टिक प्रोटोटाइप के लिए ट्यून किया गया था। उत्पादन के दौरान इसे हटा दिया गया।
समाधान: ट्यूनेबल इंपीडेंस मैचिंग नेटवर्क, समर्पित फेराइट शील्ड और मेटल कीप-आउट ज़ोन के साथ नए पीसीबी का संशोधन। 11 सप्ताह का समय लगा। लगभग $280,000 का खर्च आया, जिसमें नए निर्मित उत्पाद, स्क्रैप और त्वरित पुन: प्रमाणन शामिल थे। पहले वर्ष का वॉल्यूम अनुबंध हाथ से निकल गया।
“प्रयोगशाला में प्लास्टिक का प्रोटोटाइप बनता है। उत्पादन में धातु के साथ-साथ सटीक मापन भी शामिल होता है। ये दोनों बिल्कुल अलग चीजें हैं।”
एनएफसी एंटीना प्लेसमेंट: वह नियम जो गाइड में नहीं मिलता
उस विफलता के बाद हमारा प्रोटोकॉल, जो अब अपरिवर्तनीय है: रियर कवर की स्थिति, बैटरी पैक से न्यूनतम 8-10 मिमी की दूरी पर, और धातु के लिए एक विशेष सुरक्षात्मक क्षेत्र। यहां तक कि 1 मिमी की दूरी कम करने पर, या उत्पादन में चिपकने वाले पदार्थ या पेंट में थोड़ी सी भी भिन्नता होने पर, Q-फैक्टर इतना कम हो जाता है कि रुक-रुक कर होने वाली विफलताएं उत्पन्न होती हैं जो DVT (डिजिटल वेरिफिकेशन टेस्ट) में तो पास हो जाती हैं लेकिन स्टोर में फेल हो जाती हैं।
उत्पादन भिन्नता के दो समाधान: एक ट्यूनेबल मैचिंग नेटवर्क (जिसकी शुरुआती लागत अधिक होती है) या ओवर-डिज़ाइन की गई फील्ड स्ट्रेंथ (जिससे EMI अनुपालन के लिए पर्याप्त गुंजाइश कम हो जाती है)। कोई स्पष्ट समाधान नहीं है — केवल समझदारी से किए गए समझौते ही काम आते हैं। स्मार्टफोन के एंटीना लेआउट की नकल करने वाली टीमें इस बात को निजी क्षेत्र में ही समझ पाती हैं, इससे पहले नहीं।
वित्तीय-ग्रेड एनएफसी के लिए मल्टी-लेयर पीसीबी डिज़ाइन
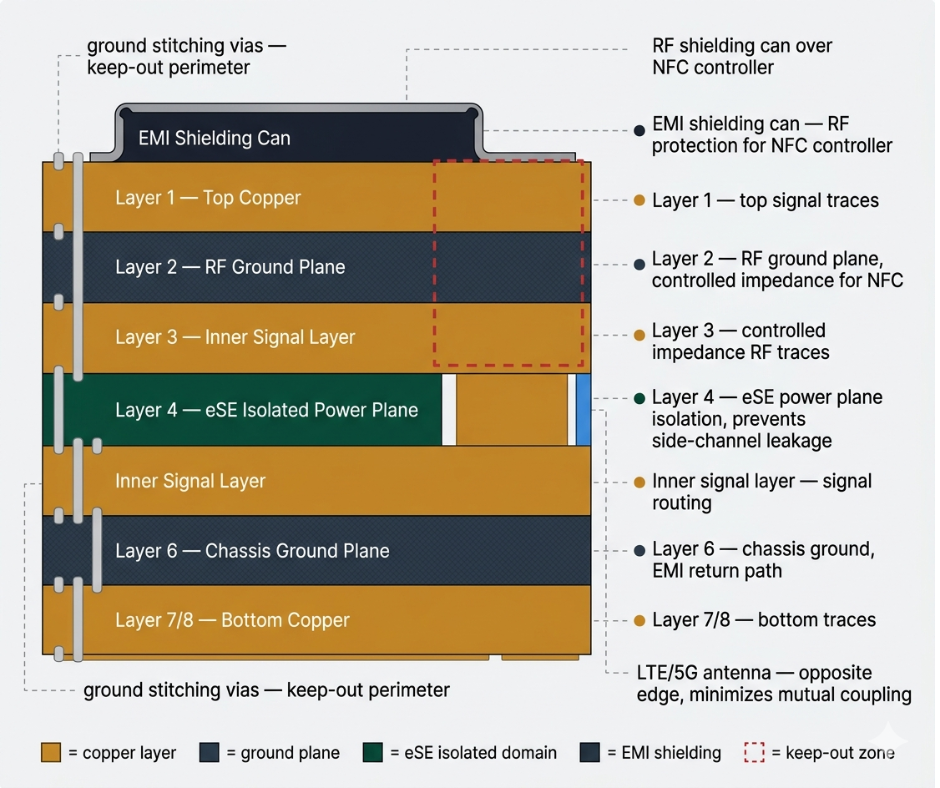
- 6–8 परत स्टैक — आरएफ ट्रेस के लिए नियंत्रित प्रतिबाधा; 10% से अधिक विचलन एनएफसी कपलिंग दूरी को काफी हद तक प्रभावित करता है
- ईएमआई परिरक्षण — एनएफसी नियंत्रक के ऊपर आरएफ कैन, कीप-आउट परिधि के साथ ग्राउंड स्टिचिंग वाया
- eSE पावर प्लेन आइसोलेशन — समर्पित ग्राउंड पोर एपी पावर नॉइज़ के माध्यम से साइड-चैनल लीकेज को रोकता है
- एंटीना पृथक्करण — परस्पर संपर्क को कम करने के लिए एनएफसी और एलटीई/5जी एंटेना डिवाइस के विपरीत किनारों पर स्थित हैं।
वित्तीय वातावरण प्रतिकूल आरएफ वातावरण होते हैं। सुरक्षित टैबलेट पीसीबी डिज़ाइन को स्टोर के लिए अनुकूलित किया गया है, प्रयोगशाला के लिए नहीं।
क्षेत्र में उपयोग के लिए तैयार: टिकाऊपन और वित्तीय उपकरण विद्युत प्रबंधन
दैनिक व्यावसायिक उपयोग के लिए निर्मित
वित्तीय टैबलेट कठोर औद्योगिक हार्डवेयर नहीं हैं, लेकिन उन्हें रोज़ाना कठिन परिस्थितियों का सामना करना पड़ता है। कुछ अनिवार्य बातें:
- 1 मीटर की ऊंचाई से गिरने की सुरक्षा का अनुपालन — शाखा के कर्मचारी उपकरण गिरा देते हैं
- 10,000 से अधिक यूएसबी इंसर्शन चक्र — 5 साल के लाइफसाइकिल वाले डिवाइस में 3,000 साइकिल पर फेल होने वाला पोर्ट फील्ड सर्विस की समस्या है।
- मैट फिनिश, स्लिम, प्रोफेशनल लुक — ग्राहक-केंद्रित हार्डवेयर जिसे वर्षों के संचालन के दौरान विश्वसनीय दिखना चाहिए
बैटरी की वो सच्चाई जिसे कोई ब्रोशर में नहीं बताता
स्पेसिफिकेशन शीट में 8,000 mAh की बैटरी पर 12-15 घंटे चलने का दावा किया गया है। लेकिन वास्तविक वित्तीय कार्यभार के तहत - जैसे कि फुल-डिस्क एन्क्रिप्शन, निरंतर NFC पोलिंग, EMV लेनदेन लॉगिंग, TEE कुंजी संचालन - वास्तविक आंकड़ा 7-9.5 घंटे है ।
अंतर का कारण: स्ट्रॉन्गबॉक्स और टीईई सिक्योर प्रोसेसर सक्रिय कुंजी संचालन के दौरान मुख्य एपी की तरह डीप स्लीप मोड में नहीं जा सकते। इससे सॉफ्टवेयर कीस्टोर की तुलना में 15-25% अधिक बिजली की खपत होती है। 24/7 कियोस्क डिप्लॉयमेंट में, खरीदार 12 महीनों के भीतर पाते हैं कि उन्हें बाहरी बैटरी पैक या स्वैप प्रोग्राम की आवश्यकता है। वित्तीय कार्यभार के तहत 8 घंटे की योजना बनाएं। यदि आपको 12 घंटे की आवश्यकता है, तो अतिरिक्त बिजली की व्यवस्था करें।
सॉफ्टवेयर अनुकूलन और उद्यम एकीकरण
एंड्रॉइड एंटरप्राइज — एक महत्वपूर्ण चेतावनी के साथ
एंड्रॉइड एंटरप्राइज शहरी क्षेत्रों में हमेशा ऑनलाइन रहने वाले सिस्टम के लिए उपयुक्त फ्रेमवर्क है: कियोस्क कॉन्फ़िगरेशन, ईएमएम एकीकरण, सत्यापित बूट चेन के साथ सुरक्षित ओटीए अपडेट। हालांकि, इसमें कनेक्टिविटी पर निर्भरता एक महत्वपूर्ण पहलू है — इसके हर तत्व के लिए विश्वसनीय नेटवर्क एक्सेस आवश्यक है।
एंड्रॉइड एंटरप्राइज को पूरी तरह से कब छोड़ना चाहिए
अस्थिर सेलुलर नेटवर्क और रात में बिजली कटौती वाले ऑफ़लाइन-फर्स्ट डिप्लॉयमेंट के लिए, मानक स्टैक बेहद हानिकारक था। MDM चेक-इन विफल होने पर रीबूट के दौरान डिवाइस खराब हो जाते थे। TEE प्रमाणीकरण रीफ़्रेश होने से बैटरी इतनी जल्दी डिस्चार्ज हो जाती थी कि वह चार्जिंग चक्र पूरा नहीं कर पाती थी।
इसके बजाय जो आर्किटेक्चर भेजा गया:
- सेफ़ (SoC हार्डवेयर कीस्टोर) eSE की जगह ले रहा है — TSM प्रोविज़निंग पर कोई निर्भरता नहीं है
- एचसीई सीपीओसी मॉडल के तहत अधिग्रहणकर्ता-पक्ष टोकनाइजेशन के साथ
- समयबद्ध क्रिप्टोग्राम के साथ स्थानीय ऑफ़लाइन टोकन कैश; कनेक्टिविटी बहाल होने पर दैनिक पुनः सिंक्रनाइज़ेशन
- लॉक्ड एओएसपी — गूगल प्ले सर्विसेज का उपयोग नहीं, कस्टम SELinux नीति, केवल सत्यापित बूट
परिणाम: 30-40% कम बीओएम लागत , ऑफ़लाइन होने पर दोगुनी बैटरी लाइफ , स्थानीय केंद्रीय बैंक प्रमाणीकरण और पीसीआई सीपीओसी प्रमाणन उत्तीर्ण। नकारात्मक पक्ष: सॉफ्टवेयर की जटिलता में वृद्धि और अधिग्रहणकर्ता के टोकन वॉल्ट पर अधिक निर्भरता।
मानक स्टैक शहरी क्षेत्रों में स्थित हमेशा ऑनलाइन रहने वाले बैंकों के लिए आदर्श है। ऑफ़लाइन-आधारित व्यवस्थाओं के लिए, यह सही शुरुआती बिंदु नहीं है।
फिनटेक उपकरणों के लिए सत्यापन रोडमैप: ईवीटी → डीवीटी → पीवीटी
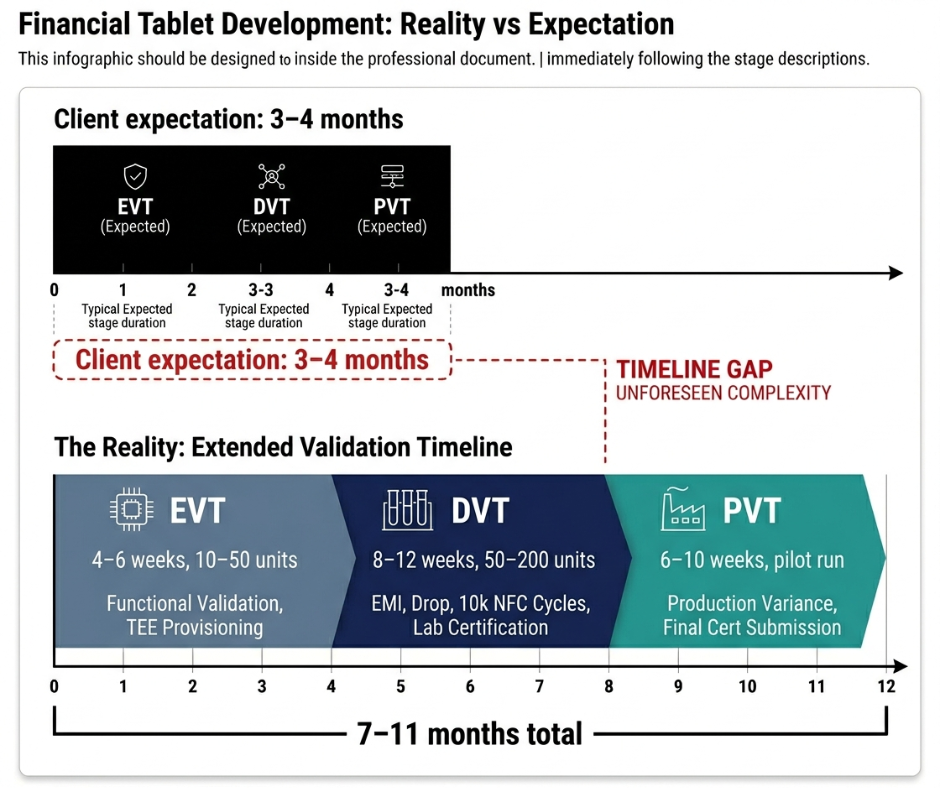
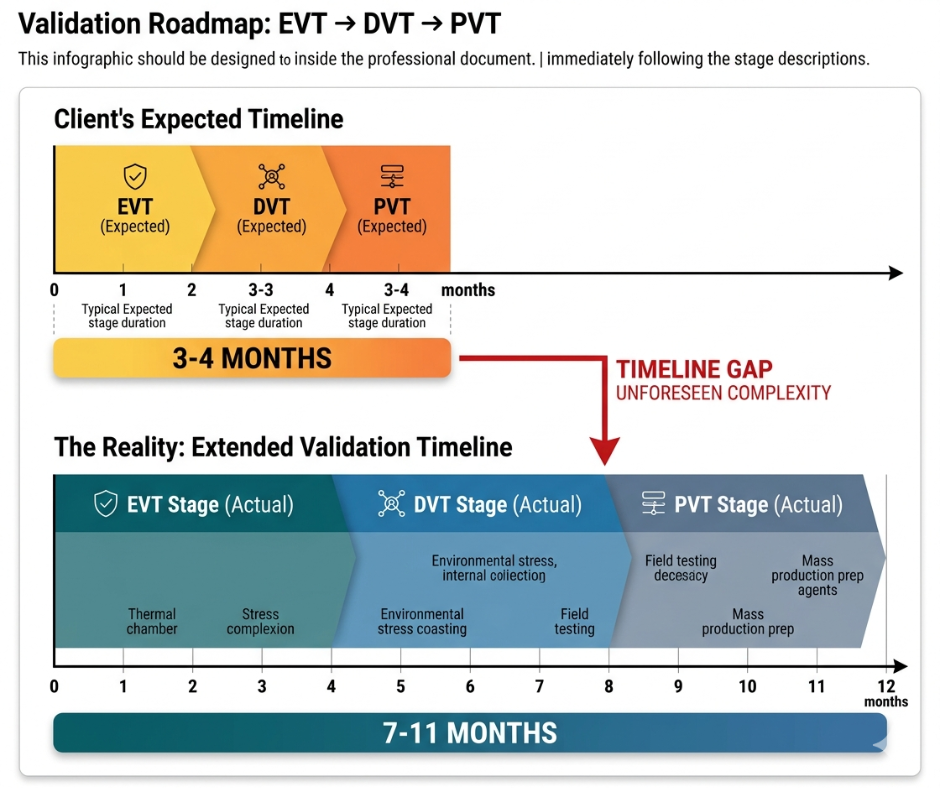
वित्तीय टैबलेट के विकास में सबसे बड़ा अंतर यह है कि ग्राहक 3-4 महीने (स्मार्टफोन के लिए निर्धारित समय सीमा) की अपेक्षा करते हैं। वहीं, पीसीआई पीटीएस, ईएमवीको और कस्टम टीईई के साथ बैंकिंग-स्तरीय हार्डवेयर विकसित करने में 7-11 महीने लगते हैं।
ईवीटी — 4-6 सप्ताह, 10-50 इकाइयाँ: कार्यात्मक सत्यापन, टीईई प्रावधान, वास्तविक चेसिस में प्रारंभिक एंटीना व्यवहार। यहाँ अप्रत्याशित समस्याओं को संभाला जा सकता है — टूलिंग अभी तक अंतिम रूप नहीं दी गई है।
डीवीटी — 8-12 सप्ताह, 50-200 यूनिट: पूर्ण पर्यावरणीय परीक्षण: ड्रॉप, ईएमआई, थर्मल, बैटरी साइकल, 10,000+ एनएफसी लेनदेन सूट। ईएमवीको और पीसीआई पीटीएस के लिए तृतीय-पक्ष प्रयोगशाला द्वारा अनुमोदन। किसी भी हार्डवेयर परिवर्तन से प्रयोगशाला की कतार के कुछ हिस्से पुनः आरंभ हो जाते हैं।
निजी उत्पादन चरण (PVT) — 6-10 सप्ताह, पायलट उत्पादन रन: यहीं पर वास्तविक उत्पादन भिन्नता सामने आती है। डीवीटी की मंजूरी से PVT की सफलता की गारंटी नहीं मिलती — ऊपर उल्लिखित $280 की विफलता डीवीटी-मुक्त थी और PVT-विफल हो गई। अंतिम पुनः प्रस्तुत करने पर क्षेत्रीय दूरसंचार अनुमोदन के लिए 4-6 सप्ताह का अतिरिक्त समय लगता है।
कुल समय: 7-11 महीने। इसे प्रस्ताव में शामिल करें। जो ग्राहक इसे स्वीकार करते हैं, वे कार्यक्रम को सफलतापूर्वक चलाने में सक्षम होते हैं।
बड़े पैमाने पर उत्पादन और सुरक्षा-नियंत्रित विनिर्माण
एसएमटी असेंबली और गुणवत्ता नियंत्रण
- फाइन-पिच बीजीए सुरक्षा की दृष्टि से महत्वपूर्ण घटकों का 100% एक्स-रे निरीक्षण; नमूनाकरण नहीं।
- ईएसई पता लगाने की क्षमता — प्रत्येक सुरक्षित तत्व को क्रमबद्ध किया जाता है और उसकी इकाई तक ट्रैक किया जाता है; अभिरक्षा श्रृंखला अनुपालन की आवश्यकता है।
- एनएफसी एंटीना असेंबली — चिपकने वाले पदार्थ की मोटाई एक नियंत्रित चर है; असेंबली जिग्स अवरोध-रोधी ज्यामिति को सुनिश्चित करते हैं।
सुरक्षा-नियंत्रित फ़र्मवेयर प्रोविज़निंग
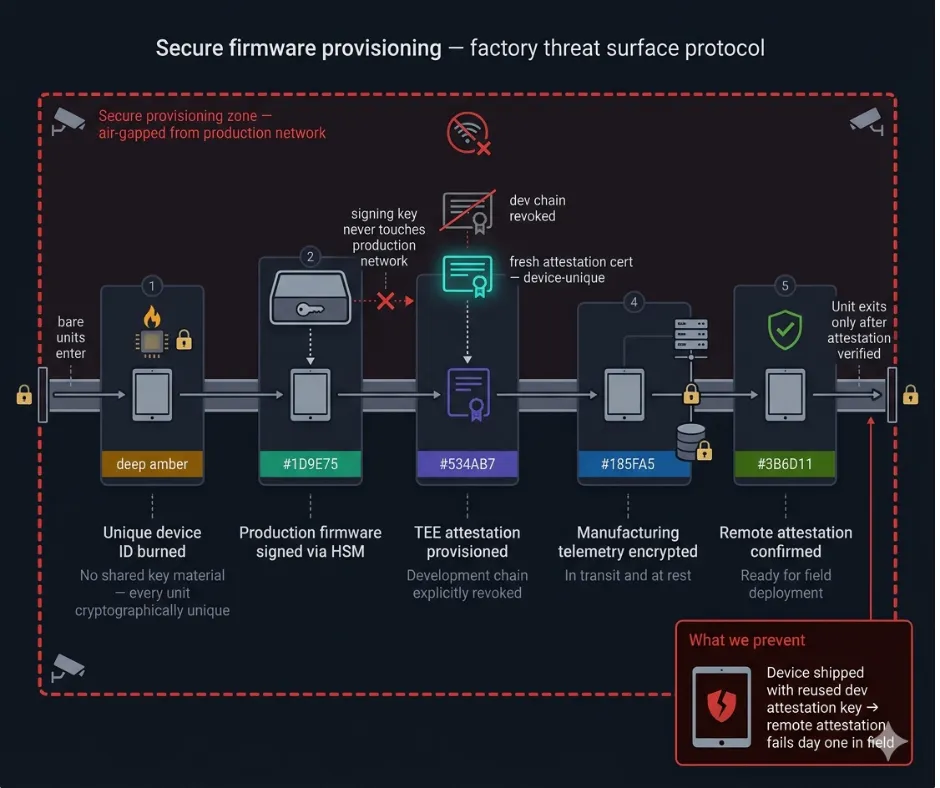
कारखाने का फर्श एक जोखिम भरा क्षेत्र है। हमारा सुरक्षा प्रोटोकॉल:
- फैक्ट्री में निर्मित विशिष्ट डिवाइस आईडी — साझा कुंजी सामग्री का स्रोत नहीं
- प्रोडक्शन फर्मवेयर पर HSM के माध्यम से हस्ताक्षर किए जाते हैं; हस्ताक्षर कुंजी कभी भी प्रोडक्शन नेटवर्क तक नहीं पहुंचती।
- प्रत्येक डिवाइस के लिए नया TEE प्रमाणीकरण प्रमाणपत्र; यूनिट शिप होने से पहले विकास श्रृंखला को स्पष्ट रूप से रद्द कर दिया जाता है।
- विनिर्माण संबंधी टेलीमेट्री डेटा को परिवहन और भंडारण दोनों स्थितियों में एन्क्रिप्ट किया जाता है।
एक ऐसा उपकरण जो हर हार्डवेयर परीक्षण में सफल होता है और पुन: उपयोग की गई विकास प्रमाणीकरण कुंजी के साथ आता है, क्षेत्र में पहले ही दिन रिमोट प्रमाणीकरण में विफल हो जाता है।
प्रमुख इंजीनियरिंग चुनौतियाँ और हमने उन्हें कैसे हल किया
| चुनौती | जोखिम | उपाय | परिणाम |
| पीवीटी में एनएफसी एंटेना की ट्यूनिंग में गड़बड़ी | 22% फील्ड विफलता; पुनः निर्माण की लागत $280 | इसमें ट्यूनेबल मैचिंग, 8-10 मिमी ऑफसेट और सख्त कीप-आउट जोन लागू किए गए हैं। | विफलता दर में गिरावट आई 22% से <3%. |
| ऑफलाइन बाजारों में हमेशा ऑनलाइन रहने वाला एमडीएम | डिवाइस का खराब हो जाना; विफलता दर में 30-40% की वृद्धि | में स्थानांतरित किया गया एओएसपी + स्ट्रॉन्गबॉक्स + एचसीई + सीपीओसी आर्किटेक्चर। | 2 गुना बैटरी लाइफबीओएम लागत में 30-40% की कमी। |
| 18-24 महीने का पैच अंतराल | अनपैच्ड कर्नेल; गलत अनुपालन स्थिति | ओटीए के साथ टीईई द्वारा सत्यापित हस्ताक्षर अनुबंधों में सख्त पैच एसएलए शामिल है। | मजबूत और अद्यतन सुरक्षा व्यवस्था हासिल कर ली गई है। |
| प्राइवेट लिमिटेड की उपज में गिरावट | पहले बैच पर 18% स्क्रैप/रीवर्क। | उत्पादन चेसिस एंटीना परीक्षण शुरू किया गया प्री-पीवीटी. | <3% पुनर्कार्य इसके बाद के सभी उत्पादन चरणों में। |
| CISO सौदे में रुकावट | पायलट प्रोजेक्ट 6-12 महीने के लिए रुक गया। | सशुल्क पायलट प्रोजेक्ट + साझा उत्तरदायित्व मैट्रिक्स + तृतीय-पक्ष पेन-टेस्टिंग। | इसके बाद के खरीद चक्रों में महत्वपूर्ण तेजी आएगी। |
असली हितधारक: वास्तव में कमरे में कौन मौजूद है?
CISO सबसे बड़ा अवरोधक है। आधिकारिक आपत्ति: "एकीकरण जोखिम।" वास्तविक भय: उनके द्वारा अनुमोदित हार्डवेयर पर उल्लंघन होने की स्थिति में व्यक्तिगत दायित्व। वे नियामक के प्रति जवाबदेह होते हैं। प्रमाणन दस्तावेज़ इस भय को दूर नहीं करता — बल्कि तृतीय-पक्ष भेदन परीक्षण रिपोर्ट और स्पष्ट साझा उत्तरदायित्व मैट्रिक्स ऐसा कर सकते हैं।
सीटीओ/आईटी ऑपरेशंस को एंड्रॉइड के विखंडन की चिंता है। एक संविदात्मक 5-वर्षीय पैच एसएलए इस वास्तविक प्रश्न का उत्तर देता है: जब एसओसी एंड्रॉइड सपोर्ट खो देता है तो क्या होता है?
खरीद/सीएफओ मूल्य पर आपत्ति जताते हैं। वास्तविक चिंता: छिपी हुई कुल लागत (टीओसी) — बैटरी स्वैप प्रोग्राम, पुनः प्रमाणन लागत, एनएफसी फील्ड सर्विस। आरओआई स्लाइड में नकदी प्रबंधन लागत में कमी को डिवाइस के संपूर्ण जीवनकाल की लागत से तुलना करके दर्शाया गया है।
कानूनी प्रक्रिया अनुबंध के चरण में ही शुरू हो जाती है, जिसमें क्षतिपूर्ति खंड शामिल होते हैं जो अधिकांश OEM समझौतों में शामिल नहीं होते हैं। इसके लिए समय का बजट बनाएं।
किसी रुके हुए सौदे को पूरा करने के लिए वास्तव में क्या आवश्यक है: 4-6 सप्ताह का सशुल्क पायलट प्रोजेक्ट, 20-50 यूनिट, लेन-देन का पूरा रिकॉर्ड रखना, और पहले से तय की गई साझा ज़िम्मेदारी मैट्रिक्स। पायलट प्रोजेक्ट के बाद ही हर रुका हुआ सौदा आगे बढ़ा है। यह मार्केटिंग दावों को सबूत में बदल देता है।
अगले 24 महीनों में क्या होने वाला है: वह आवश्यकता जिसके लिए कोई भी तैयार नहीं है
2026 की शुरुआत में जारी किए गए लाइव आरएफपी (रिक्वेस्ट फॉर प्रपोजल) के आधार पर - विश्लेषकों के पूर्वानुमानों के आधार पर नहीं - एक ऐसी आवश्यकता सामने आ रही है जिसे अधिकांश वित्तीय टैबलेट ओईएम निर्माता पूरा करने में सक्षम नहीं हैं।
क्वांटम तकनीक के बाद की क्रिप्टोग्राफी अब खरीद प्रक्रिया का एक मद है।
खरीददार कुंजी विनिमय, हस्ताक्षर और पूर्ण-डिस्क एन्क्रिप्शन के लिए हार्डवेयर और फर्मवेयर में NIST PQC एल्गोरिदम — FIPS 203 (ML-KEM), FIPS 204 (ML-DSA), FIPS 205 (SLH-DSA) — की स्पष्ट रूप से मांग कर रहे हैं। यह CISA के जनवरी 2026 के उस दिशानिर्देश के बाद आया है जिसमें संघीय एंडपॉइंट सुरक्षा में PQC-सक्षम उत्पादों को अनिवार्य किया गया है। बैंक संघीय खरीद प्रक्रिया पर नज़र रख रहे हैं और इस भाषा को अपने RFP में शामिल कर रहे हैं।
इसका मुख्य कारण "अभी डेटा इकट्ठा करो, बाद में डिक्रिप्ट करो" वाले हमले हैं, जिनमें आज इकट्ठा किया गया वित्तीय डेटा तब तक सुरक्षित रखा जाता है जब तक कि क्रिप्टोग्राफिक रूप से उपयुक्त क्वांटम कंप्यूटर उपलब्ध न हो जाए। नियामक इसे निकट भविष्य का परिचालन जोखिम मान रहे हैं, न कि 2035 की समस्या।
पीक्यूसी के साथ-साथ: टीईई के भीतर रनटाइम साइड-चैनल विसंगति का पता लगाना - रोहैमर वेरिएंट, क्लॉक ग्लिचिंग और फर्मवेयर इम्प्लांट का पता लगाने के लिए क्रिप्टो संचालन के दौरान पावर, ईएम और टाइमिंग सिग्नेचर की निगरानी करना।
2023 में मौजूद न होने वाले मौजूदा आरएफपी में पूछे जाने वाले प्रश्न: “क्या टीईई पीक्यूसी कुंजियों को प्रमाणित कर सकता है? क्वांटम माइग्रेशन के बाद आपकी समय-सीमा क्या है? क्या हार्डवेयर रूट-ऑफ-ट्रस्ट 2028 तक सीआरक्यूसी-प्रतिरोधी एल्गोरिदम का समर्थन करता है?”
पीक्यूसी थर्मल और पावर हेडस्पेस के बिना डिज़ाइन किए गए हार्डवेयर प्लेटफॉर्म को 2028 से पहले पूरी तरह से नया रूप देना होगा। जो ओईएम इसे 2027 की समस्या मान रहे हैं, उन्हें उन प्रमाणन आवश्यकताओं को पूरा करने के लिए आपातकालीन समयसीमा का पालन करना होगा जिन्हें खरीदार आज अनुबंधों में शामिल कर रहे हैं।
निष्कर्ष: सुरक्षित वित्तीय टैबलेट विकास के लिए वास्तव में क्या आवश्यक है
किसी प्रमाणित वित्तीय टैबलेट और वास्तविक क्षेत्र में प्रभावी टैबलेट के बीच का अंतर हार्डवेयर का नहीं, बल्कि इंजीनियरिंग संस्कृति का है।
सफल और असफल परियोजनाओं को अलग करने वाले पांच कारक हैं:
आर्किटेक्चर को तैनाती के संदर्भ के अनुरूप बनाया गया है — हमेशा ऑनलाइन रहने वाली शहरी बैंकिंग के लिए TEE + eSE + Android Enterprise; ऑफ़लाइन-फ़र्स्ट के लिए StrongBox + HCE + AOSP। ऑडिटर की चेकलिस्ट आर्किटेक्चर ब्रीफ़ नहीं है।
एनएफसी एंटीना एक प्रथम-क्रम डिजाइन बाधा के रूप में - 8-10 मिमी ऑफसेट नियम और धातु को बाहर रखने का क्षेत्र पीसीबी लेआउट को अंतिम रूप देने से पहले तय किया जाता है, न कि पीवीटी उत्पादन में गिरावट के बाद।
शुरुआत से ही सटीक सत्यापन समयसीमा तय करना - बैंकिंग क्षेत्र के उपकरणों के लिए 7-11 महीने। प्रस्ताव में यह समय सीमा गलत ग्राहकों को छांटने और सही ग्राहकों के साथ विश्वसनीयता बनाने में सहायक होती है।
सुरक्षा-नियंत्रित विनिर्माण — प्रत्येक डिवाइस के लिए नई प्रमाणीकरण कुंजी, HSM-हस्ताक्षरित फर्मवेयर, eSE अभिरक्षा श्रृंखला। फैक्ट्री फ्लोर खतरे के मॉडल का हिस्सा है।
क्वांटम क्रांति के बाद का रोडमैप पहले से ही तैयार है — PQC मौजूदा RFP और CISA दिशानिर्देशों में शामिल है। कोई भी फिनटेक टैबलेट ODM जो 2026 तक माइग्रेशन का रास्ता स्पष्ट नहीं कर पाएगा, उसके उत्पादन चक्र समाप्त होने से पहले ही उसकी विशिष्टताओं को फिर से निर्धारित किया जाएगा।
बाजार में पीसीआई प्रमाणपत्र और स्पेसिफिकेशन शीट वाले विक्रेताओं की कमी नहीं है। कमी उन इंजीनियरिंग भागीदारों की है जिन्होंने इस कार्यक्रम को चलाया है, असफलताओं से सबक लिया है और उन सीखों को अपने हर आगामी प्रोजेक्ट में शामिल किया है।
अक्सर पूछे जाने वाले प्रश्न
बैंकिंग क्षेत्र के लिए उपयुक्त एंड्रॉयड टैबलेट विकसित करने में वास्तव में कितना समय लगता है?
PCI PTS, EMVCo और कस्टम TEE सर्टिफिकेशन की आवश्यकता वाले उपकरणों के लिए वास्तविक EVT → DVT → PVT चक्र 7-11 महीने का होता है। स्मार्टफोन के समय के अनुसार ग्राहक 3-4 महीने की उम्मीद करते हैं। हार्डवेयर में किसी भी संशोधन के बाद अनिवार्य तृतीय-पक्ष प्रयोगशाला द्वारा पुनः परीक्षण के कारण यह अंतर आता है।
वित्तीय कार्यभार के तहत वास्तविक बैटरी लाइफ कितनी होती है?
8,000 mAh बैटरी पर: लगातार वित्तीय कार्यभार के तहत 7–9.5 घंटे का बैकअप मिलता है। स्पेसिफिकेशन शीट में उपभोक्ता मिश्रित उपयोग के तहत 12–15 घंटे का बैकअप बताया गया है। StrongBox और TEE प्रोसेसर सक्रिय कुंजी संचालन के दौरान डीप स्लीप मोड में नहीं जा सकते — इससे 15–25% अतिरिक्त बिजली की खपत होती है। कियोस्क इंस्टॉलेशन में अतिरिक्त बिजली की व्यवस्था करें।
क्या पीसीआई पीटीएस प्रमाणन पर्याप्त है?
नहीं। यह किसी डिवाइस को एक निश्चित समय पर प्रमाणित करता है। बाद में फर्मवेयर में बदलाव होने पर पुनः प्रमाणीकरण की आवश्यकता हो सकती है। यह ऑपरेटिंग सिस्टम पैच की गति, फर्मवेयर आपूर्ति श्रृंखला की सुरक्षा या चल रहे TEE प्रमाणीकरण की स्थिति का मूल्यांकन नहीं करता है। इसे एक आधारभूत फ़िल्टर के रूप में मानें, निरंतर गारंटी के रूप में नहीं।
हमें एम्बेडेड सिक्योर एलिमेंट के बजाय HCE + StrongBox का उपयोग कब करना चाहिए?
उन ऑफ़लाइन-प्रथम परिनियोजनों के लिए जहां eSE प्रोविज़निंग के लिए TSM कनेक्टिविटी की गारंटी नहीं दी जा सकती है, अधिग्रहणकर्ता-पक्षीय टोकनाइज़ेशन (CPoC मॉडल) के साथ HCE, सॉफ़्टवेयर की अधिक जटिलता और अधिग्रहणकर्ता-पक्षीय टोकन वॉल्ट की ज़िम्मेदारी की कीमत पर, 30-40% कम BOM और ऑफ़लाइन बैटरी जीवन का 2 गुना लाभ प्रदान करता है।
अब RFPs में पोस्ट-क्वांटम क्रिप्टोग्राफी क्यों दिखाई दे रही है?
NIST ने FIPS 203/204/205 को अंतिम रूप दिया और CISA ने जनवरी 2026 में PQC संबंधी अनिवार्यताओं को जारी किया। बैंक "हार्वेस्ट-नाउ-डिक्रिप्ट-लेटर" हमलों का हवाला देते हुए इन्हें खरीद प्रक्रिया में शामिल कर रहे हैं। TEE में PQC समर्थन के बिना हार्डवेयर को 2028 से पहले पुनर्रचना के दबाव का सामना करना पड़ रहा है।
बैंक की सुरक्षा टीम के साथ डील को अंतिम रूप देने के लिए वास्तव में क्या आवश्यक है?
CISO का असली डर व्यक्तिगत जवाबदेही है। किसी तीसरे पक्ष द्वारा तैयार की गई पेन-टेस्ट रिपोर्ट, स्पष्ट साझा जिम्मेदारी मैट्रिक्स और 20-50 यूनिटों के साथ 4-6 सप्ताह का सशुल्क पायलट प्रोजेक्ट, OEM के दावों को ऐसे सबूतों में बदल देते हैं जिन पर सुरक्षा टीम कार्रवाई कर सकती है। केवल सर्टिफिकेशन से ही ये सौदे पूरे नहीं होते।