ملخص تنفيذي
احتاجت سلسلة متاجر تجزئة إقليمية إلى جهاز لوحي يعمل بنظام أندرويد، حاصل على شهادة PCI ومتوافق مع معيار EMVCo، لمعالجة المدفوعات في فروعها. لكن ما حدث بعد ذلك كان عطلاً في الجهاز كلّف 280,000 ألف دولار، ومحاولة إصلاحه استغرقت 11 أسبوعًا، ودروسًا لا تُوثّقها معظم كتيبات الشركات المصنّعة. تتناول دراسة الحالة هذه قرارات التصميم، والعطل، والحل، وحقائق هندسة الأمن التي تُميّز الجهاز اللوحي المالي عن الجهاز الذي اجتاز تدقيق الشهادة فقط.
ما تعتقد البنوك أنها تشتريه
الحقيقة التي نخبر بها كل عميل قبل البدء في أي مخطط: معايير PCI PTS و EMVCo L1/L2 و Android Enterprise و MDM ليست ضمانًا أمنيًا، بل هي آلية لنقل المسؤولية.
اقرأ أيضاً: دراسة حالة الأجهزة اللوحية المتينة
شهادة PTS هي لقطة، وليست درعًا واقيًا. تُصدِر شهادة PCI PTS v6 شهادة للجهاز عند نقطة زمنية محددة. أي تحديث للبرنامج الثابت - بما في ذلك تصحيح الأمان - يستدعي إعادة التصديق. تُقفل معظم الشركات المصنعة للأجهزة الأصلية البرامج الثابتة لتجنب تكاليف إعادة التصديق. عادةً ما تتأخر أجهزة الكمبيوتر اللوحية المصرفية من 18 إلى 24 شهرًا في تحديثات أمان نظام Android. الجهاز "متوافق مع PCI". نواة النظام غير مُصحَّحة. تتعايش هاتان الحقيقتان حتى يُجبر اختراق أمني على إعادة النظر في الأمر.
يؤدي استخدام نظام Android Enterprise مع إدارة الأجهزة المحمولة الكاملة (MDM) إلى تعطيل عمليات النشر دون اتصال بالإنترنت. يفترض النظام القياسي اتصالاً مستمراً بالشبكة السحابية. في بيئات الاتصال الضعيفة، تُظهر بياناتنا ارتفاعاً في معدل فشل التطبيقات بنسبة 30-40% مقارنةً بإصدارات AOSP المغلقة. تتعطل الأجهزة تماماً عند إعادة تشغيلها ليلاً عندما يتعذر على نظام إدارة الأجهزة المحمولة (MDM) الاتصال بالخادم.
يظن المشترون أنهم يشترون الأمان، لكنهم في الواقع يشترون التزاماً إجبارياً وألماً في إعادة الاعتماد مستقبلاً.
متطلبات العملاء ولماذا تفشل الأجهزة اللوحية التقليدية في القطاع المصرفي
ما طلبه العميل
كانت المواصفات قياسية بالنسبة لجهاز لوحي يعمل بنظام أندرويد مخصص للخدمات المصرفية المالية:
- شاشة IPS عالية الدقة بالكامل مقاس 10 بوصات لتسجيل العملاء داخل الفروع
- قارئ NFC مدمج، وقارئ بطاقات ذكية، وكاميرا أمامية عالية الدقة لسير عمل أجهزة الكمبيوتر اللوحية eKYC
- اتصال LTE/5G، تشفير على مستوى الأجهزة، تشغيل آمن
- تكامل أجهزة الكمبيوتر اللوحية مع معيار PCI DSS ومعيار EMV، دورة إنتاج تزيد عن 5 سنوات
قائمة التحقق من الامتثال (وما لا تشمله)
- بي سي آي دي إس إس 4.0.1 — يُبقي الشرط 6.4.3 المشتري مسؤولاً عن برامج الطرف الثالث حتى على جهاز "متوافق".
- EMVCo L1/L2 — يشهد على الأداء اللاسلكي في ظروف مختبرية مضبوطة، وليس على التداخل الكهرومغناطيسي في العالم الحقيقي الناتج عن أرفف معدنية أو محركات
- سي / فك — لا يقول شيئاً عن سلامة سلسلة توريد البرامج الثابتة أو التعرض لثغرات أمنية غير معروفة في نواة النظام
- Android Enterprise مستحسن — يتطلب خدمات جوجل بلاي؛ غير متوافق مع البنى التي تعتمد على وضع عدم الاتصال بالإنترنت
- شهادة الاتصالات الإقليمية — يضيف من 4 إلى 8 أسابيع إلى وقت التسليم الفعلي في معظم أسواق آسيا والمحيط الهادئ والشرق الأوسط وشمال إفريقيا
لا تتطابق خريطة الاعتماد مع الواقع. هذه الفجوة هي سبب فشل معظم مشاريع تطوير الأجهزة اللوحية المصرفية.
هندسة النظام واختيار نظام على شريحة
لماذا اخترنا كوالكوم بدلاً من ميديا تيك
يُعد اختيار نظام على شريحة (SoC) لجهاز لوحي مالي قرارًا يتعلق بدورة حياة المنتج، وليس قرارًا معياريًا. لقد قمنا بتقييم كلا النظامين الأساسيين وفقًا لأربعة معايير:
- جودة تي شيرت — الامتثال لواجهة برمجة تطبيقات GlobalPlatform، وعمق التحقق من مختبرات أمن الطرف الثالث
- توافر دورة الحياة — تحتاج الأجهزة المالية إلى فترة توريد تتراوح بين 5 و7 سنوات؛ أما منتجات MediaTek المخصصة للمستهلكين فلا تتمتع بهذا الضمان.
- مسار ترقية نظام أندرويد — إن فقدان دعم النواة في منتصف عملية النشر لنظام على شريحة واحدة (SoC) يجبر المشتري على إعادة الحصول على الشهادة
- تسريع العملات المشفرة — التشفير المُسرّع بواسطة الأجهزة هو الفرق بين 9 ساعات من عمر البطارية و6 ساعات تحت ضغط العمل المالي
بالنسبة لعمليات النشر التي تعتمد على وضع عدم الاتصال أولاً، تتغير هذه الحسابات - وهو ما سيتم تناوله في قسم البرامج أدناه.
بنية وحدة الأجهزة
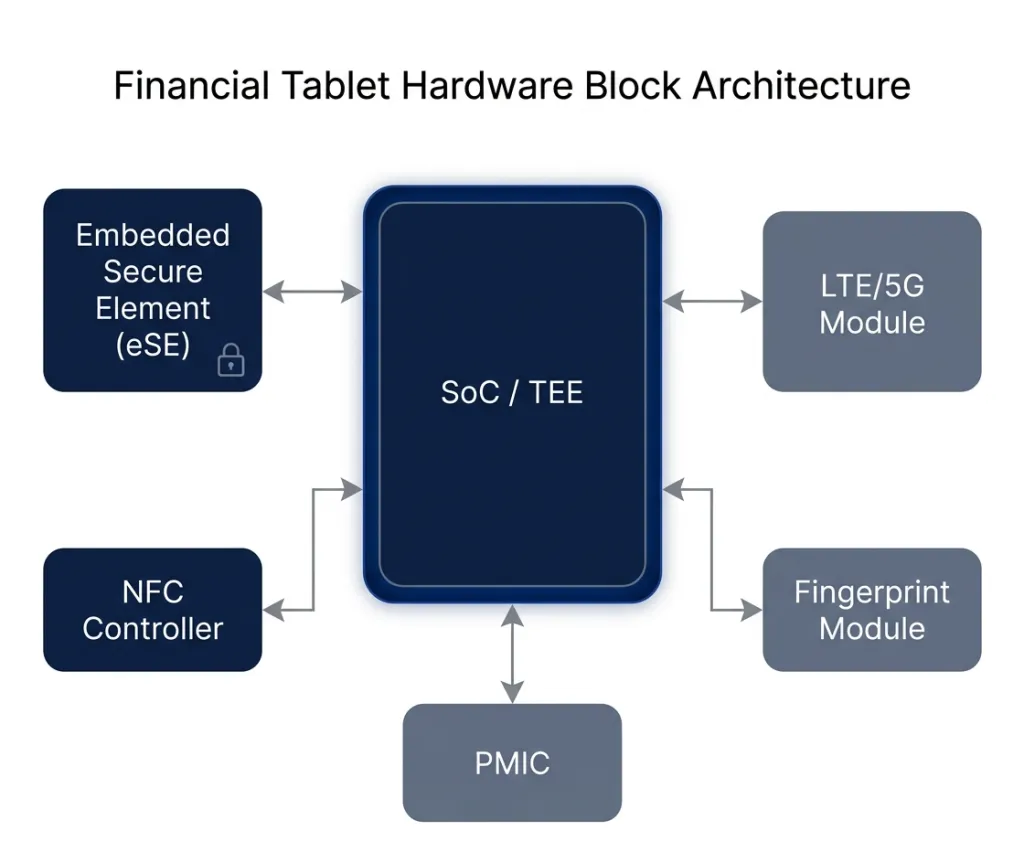
يتضمن تكامل النظام الفرعي لمشروع تصنيع أجهزة لوحية آمنة تعمل بنظام Android من قبل الشركة المصنعة الأصلية (OEM) ترابطات متبادلة تخفيها معظم المخططات الهيكلية:
- شركة نفط الجنوب → يوجد هنا نظام TEE؛ وهو يُشغّل جميع الأنظمة الفرعية.
- عنصر الأمان المدمج (eSE) → معزولة عن نقطة الوصول الرئيسية؛ عمليات التشفير EMV وتخزين مفاتيح الدفع
- وحدة تحكم NFC → تتصل مباشرةً بـ eSE؛ وهنا تكمن المشكلة التي تواجهها معظم الفرق عند وضع الهوائي.
- وحدة بصمة → التحقق الإلكتروني من الهوية البيومتري؛ يتطلب قناة آمنة إلى بيئة التنفيذ الموثوقة
- وحدة LTE/5G يجب عزل هوائي الترددات اللاسلكية عن هوائي تقنية الاتصال قريب المدى (NFC) لمنع التداخل.
يكمن خطر التكامل في التفاعلات، وليس في المكونات.
هندسة الأمن: الأجهزة والبرامج الثابتة ونظام التشغيل
بيئة التنفيذ المحسّنة (TEE)، والتمهيد الآمن، وسيناريوهات الهجوم الحقيقية
ثلاثة سيناريوهات تهديد شكلت بنية الأمان الخاصة بنا لهذا الجهاز اللوحي المصرفي الذي يعمل بنظام أندرويد:
التلاعب بالبرمجيات الثابتة : يقوم المهاجم الذي يمتلك وصولاً فعلياً بتثبيت برمجيات ثابتة معدلة متجاوزاً بذلك فحوصات سلامة الدفع. الدفاع: سلسلة تمهيد موثقة مثبتة في الجهاز؛ أي انقطاع فيها يوقف عملية التمهيد تماماً.
هجمات إعادة توجيه تقنية الاتصال قريب المدى (NFC) - في متاجر التجزئة ذات الكثافة العالية والتي تضم العديد من أجهزة القراءة ضمن نطاق 30 سم، يمكن للمهاجمين السلبيين محاولة اعتراض عمليات إعادة التوجيه. الدفاع: تُنفذ جميع عمليات الدفع داخل نظام eSE؛ ولا يصل مفتاح الدفع أبدًا إلى معالج التطبيق الرئيسي.
سرقة الجهاز أثناء الجلسة - الحماية: مخزن مفاتيح مدعوم بالأجهزة مع ربط بيومتري؛ مسح عن بعد متوافق مع إدارة الأجهزة المحمولة مع قفل معزز بتقنية TEE يبقى بعد إعادة تثبيت نظام التشغيل.
تشفير الدفع عبر العنصر الآمن وتقنية NFC
يتولى العنصر الآمن المدمج ثلاث وظائف لا يمكن تفويضها للبرمجيات: عمليات التشفير الخاصة بمعيار EMV، وتخزين مفاتيح الدفع (لا توجد المفاتيح كنص عادي خارج العنصر الآمن المدمج)، وعزل معاملات NFC حيث يتصل العنصر الآمن المدمج مباشرةً بوحدة تحكم NFC، متجاوزًا نقطة الوصول تمامًا. هذا ما يميز تصميم جهاز لوحي آمن للدفع عن جهاز استهلاكي مزود بتطبيق دفع.
إغلاق على مستوى نظام التشغيل
- وضع كشك — قفل التطبيق الواحد؛ لا يمكن الوصول إلى الإعدادات أو درج التطبيقات أو المتصفح
- أذونات مقيدة — لا يمكن الوصول إلى تقنية NFC والكاميرا إلا من خلال تطبيق الدفع الذي تم التحقق منه
- جهاز لوحي مصرفي متوافق مع نظام إدارة الأجهزة المحمولة (MDM) — قفل عن بُعد، ومسح البيانات، وسجل تدقيق لإعداد تقارير الامتثال
التفاصيل التي لا تذكرها أدلة المبتدئين: يجب أن يستخدم توفير مفاتيح بيئة التنفيذ الموثوقة (TEE) سلسلة مصادقة جديدة تمامًا وفريدة لكل جهاز - ولا يُعاد استخدام مفاتيح التطوير. مفاتيح التطوير المُدمجة في وحدات EVT لتسهيل الاختبار، إذا لم يتم استبدالها صراحةً في PVT، تتسبب في فشل المصادقة عن بُعد دون أي تنبيه في بيئة التشغيل. يجتاز الجهاز جميع الاختبارات المعملية، ولا يمكن التحقق منه تشفيريًا بعد النشر.
هندسة لوحات الدوائر المطبوعة ولوحات الدوائر المطبوعة المجمعة لتحقيق الموثوقية المالية
الفشل الذي كلف 280,000 ألف دولار
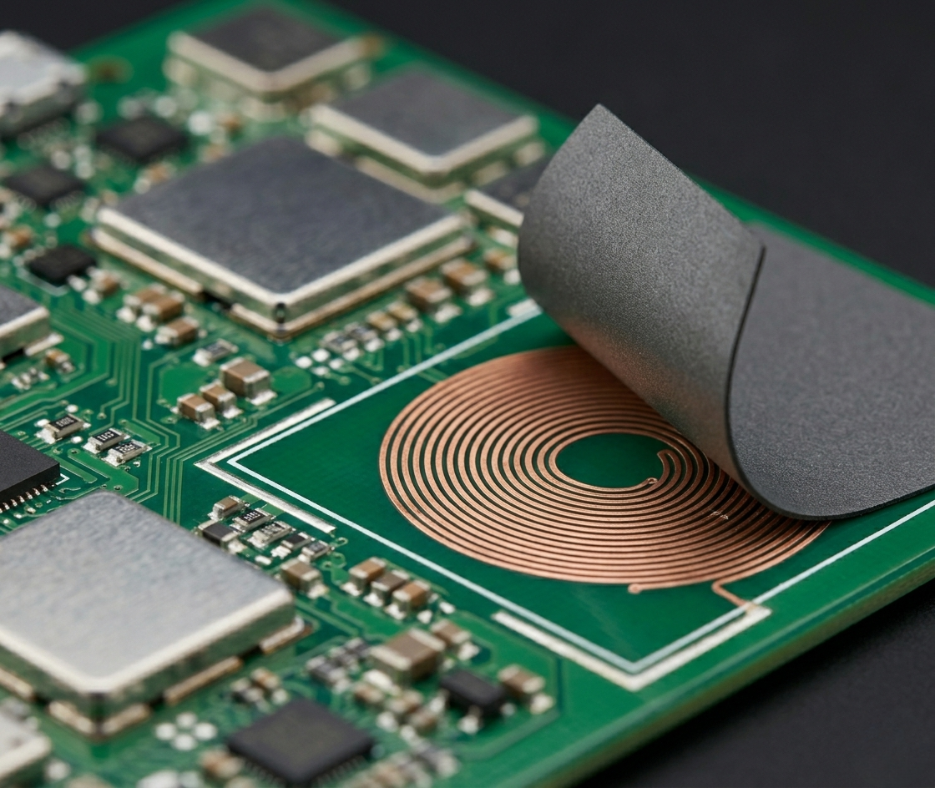
في دفعة إنتاجية لعامي 2024-2025، وضعنا هوائي NFC مباشرةً فوق حزمة البطارية - وهو تصميم قياسي للهواتف الذكية. وقد أثبتت وحدة تحكم Qualcomm NFC ووحدة eSE كفاءتهما. كان غلاف DVT مصنوعًا من البلاستيك. أجرينا 10,000 دورة اختبار. وحصلنا على شهادة مختبر EMVCo. وكانت نتيجة اعتماد DVT سليمة.
روى الجندي قصة مختلفة.
تم إدخال الدفعة الأولى من الإنتاج، التي بلغت 800 وحدة، إلى المتاجر الفعلية - أرفف معدنية، ومحركات تبريد، وقارئات NFC متعددة في مكان قريب. معدل فشل التشغيل الميداني: 22% . ما يقرب من ربع المعاملات تفشل بسبب انتهاء المهلة.
السبب الرئيسي: الهيكل المعدني النهائي، وانتفاخ البطارية أثناء دورات التشغيل الفعلية، وتفاوت في المادة اللاصقة بمقدار 0.8 مم، كلها عوامل أدت إلى تغيير تردد رنين هوائي NFC بمقدار 350 كيلوهرتز تقريبًا ، وهو ما يكفي لخفض معامل الاقتران إلى ما دون الحد الأدنى لمعيار ISO 14443 في مجالات القراءة الهامشية. تم ضبط الهوائي لنموذج أولي بلاستيكي، لكن الإنتاج توقف.
الحل: مراجعة جديدة للوحة الدوائر المطبوعة (PCB) مع شبكة مطابقة مقاومة قابلة للتعديل، ودرع فيريت مخصص، ومنطقة عازلة للمعادن. ١١ أسبوعًا. تكلفة غير هندسية تبلغ حوالي ٢٨٠ ألف دولار أمريكي، بالإضافة إلى تكاليف الخردة وإعادة الاعتماد السريع. تم إلغاء عقد الكمية للسنة الأولى.
"المختبر يعني نموذجًا أوليًا بلاستيكيًا. الإنتاج يعني معدنًا بالإضافة إلى التفاوتات المسموح بها. إنهما أمران مختلفان تمامًا."
وضع هوائي NFC: القاعدة التي لا تظهر في الأدلة
بروتوكولنا بعد ذلك العطل، والذي أصبح الآن غير قابل للتفاوض: وضع الغطاء الخلفي على مسافة لا تقل عن 8-10 مم من حزمة البطارية، مع تخصيص منطقة محظورة للمعادن. حتى لو كان أقرب بمقدار 1 مم، أو كان هناك اختلاف في المادة اللاصقة أو الطلاء أثناء الإنتاج، فإن ذلك يُقلل من عامل الجودة بشكل كافٍ لإحداث أعطال متقطعة تجتاز اختبار التحقق من المنتج وتُعتبر غير صالحة في المتاجر.
هناك حلّان لمعالجة تباين الإنتاج: شبكة مطابقة قابلة للضبط (تكلفة أولية أعلى) أو قوة مجال مصممة بشكل مفرط (على حساب هامش التوافق الكهرومغناطيسي). لا يوجد حلّ مثالي، بل مفاضلات مُدارة فقط. تكتشف الفرق التي تنسخ تصميمات هوائيات الهواتف الذكية هذا الأمر في مرحلة اختبار الإنتاج والتحقق، وليس قبلها.
تصميم لوحة دوائر مطبوعة متعددة الطبقات لتقنية الاتصال قريب المدى (NFC) ذات الجودة المالية
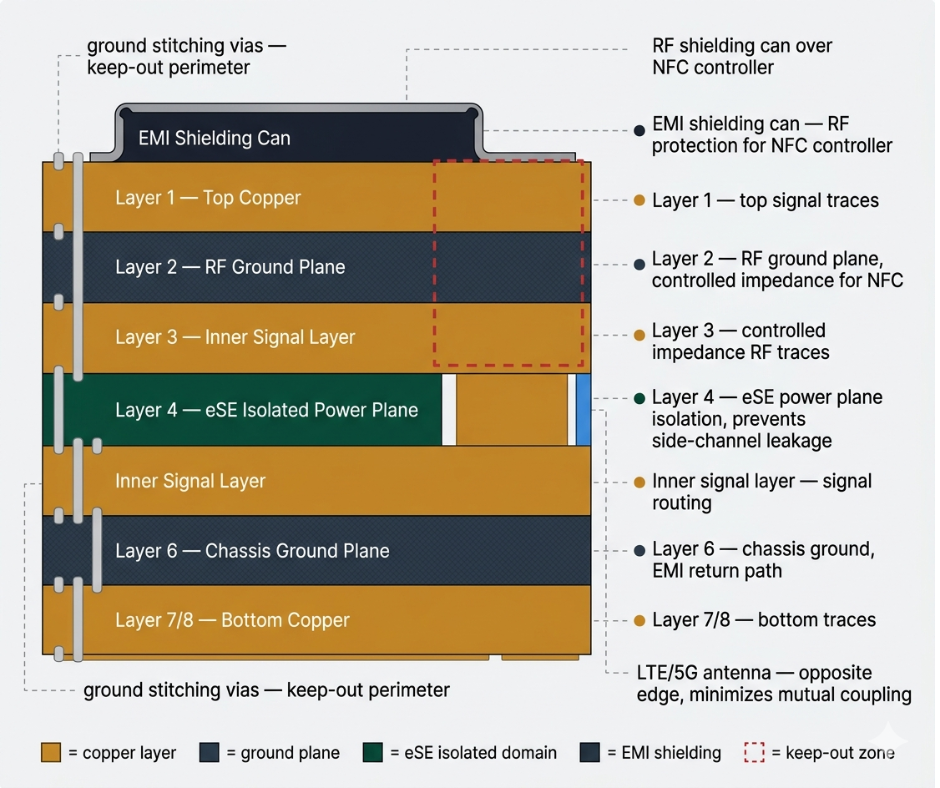
- مجموعة من 6-8 طبقات — مقاومة مضبوطة لخطوط الترددات اللاسلكية؛ انحراف يزيد عن 10% يؤثر بشكل ملحوظ على مسافة اقتران NFC
- حماية EMI — علب الترددات اللاسلكية فوق وحدة تحكم NFC، وفتحات توصيل أرضية على طول محيط منطقة الحظر
- عزل مستوى الطاقة eSE — يمنع صب الأرضية المخصص تسرب القناة الجانبية من خلال ضوضاء طاقة نقطة الوصول
- فصل الهوائي — هوائيات NFC و LTE/5G على حواف الجهاز المتقابلة لتقليل التداخل المتبادل
تُعدّ البيئات المالية بيئات معادية للترددات اللاسلكية. تم تصميم لوحة الدوائر المطبوعة الآمنة للأجهزة اللوحية خصيصًا للمتاجر، وليس للمختبرات.
الجاهزية الميدانية: المتانة وإدارة الطاقة للأجهزة من الناحية المالية
مصمم للاستخدام التجاري اليومي
الأجهزة اللوحية المالية ليست أجهزة صناعية متينة، لكنها تتعرض لظروف قاسية يوميًا. الأمور غير القابلة للتفاوض:
- الامتثال لمعيار السقوط من ارتفاع متر واحد — أجهزة إيداع موظفي الفروع
- أكثر من 10,000 دورة إدخال USB — يُعدّ تعطل منفذ بعد 3,000 دورة تشغيل في جهاز عمره الافتراضي 5 سنوات مشكلة في خدمة الصيانة الميدانية.
- لمسة نهائية غير لامعة، رفيعة، واحترافية — أجهزة موجهة للعملاء يجب أن تبدو ذات مصداقية على مر سنوات من الاستخدام
حقيقة البطاريات التي لا يذكرها أحد في الكتيبات
تشير المواصفات الفنية إلى أن عمر البطارية يتراوح بين 12 و15 ساعة باستخدام بطارية سعتها 8,000 مللي أمبير/ساعة. أما في ظل الاستخدام الفعلي للأجهزة المالية - مثل تشفير القرص بالكامل، والاستطلاع المستمر لتقنية NFC، وتسجيل معاملات EMV، وعمليات مفاتيح TEE - فإن العمر الفعلي يتراوح بين 7 و9.5 ساعات.
سبب الفجوة: لا تستطيع معالجات StrongBox وTEE الآمنة الدخول في نفس حالات السكون العميق التي تدخلها نقطة الوصول الرئيسية أثناء عمليات المفاتيح النشطة. هذا يُؤدي إلى استهلاك طاقة إضافي بنسبة 15-25% مقارنةً بمخزن مفاتيح برمجي. في عمليات نشر الأكشاك التي تعمل على مدار الساعة، يكتشف المشترون خلال 12 شهرًا حاجتهم إلى بطاريات خارجية أو برنامج استبدال. خطط لـ 8 ساعات في ظل أحمال العمل المالية. إذا كنت بحاجة إلى 12 ساعة، فخطط لتوفير طاقة إضافية.
تخصيص البرمجيات وتكامل المؤسسات
أندرويد إنتربرايز - مع تحذير بالغ الأهمية
يُعدّ نظام Android Enterprise الإطار الأمثل لعمليات النشر الحضرية التي تتطلب اتصالاً دائماً بالإنترنت، حيث يوفر تهيئة الأكشاك، وتكامل إدارة الأجهزة المحمولة (EMM)، وتحديثات OTA الآمنة مع سلسلة تمهيد مُوثّقة. لكنّ العائق يكمن في اعتماده على الاتصال، إذ يفترض كل عنصر توفر اتصال موثوق بالشبكة.
متى يجب التخلي عن نظام Android Enterprise بالكامل؟
في عمليات النشر التي تعتمد على الاتصال بالإنترنت بشكل أساسي، مع ضعف شبكة الهاتف المحمول وانقطاعات التيار الكهربائي الليلية، كان استخدام حزمة البرامج القياسية ضارًا للغاية. فقد تعطلت الأجهزة عند إعادة التشغيل بسبب فشل عمليات التحقق من إدارة الأجهزة المحمولة (MDM). كما أن تحديثات شهادة بيئة التنفيذ الموثوقة (TEE) كانت تستنزف البطاريات التي لم تتمكن من إكمال دورة الشحن.
التصميم المعماري الذي تم شحنه بدلاً من ذلك:
- خزنة حديدية (مخزن مفاتيح الأجهزة SoC) يحل محل eSE - لا توجد تبعية لتوفير TSM
- السجلات الصحية الإلكترونية مع ترميز جانب المستحوذ في إطار نموذج CPoC
- ذاكرة تخزين مؤقتة محلية غير متصلة بالإنترنت للرموز المميزة مع تشفيرات محددة المدة؛ إعادة مزامنة يومية عند عودة الاتصال
- نظام AOSP مغلق — لا خدمات جوجل بلاي، سياسة SELinux مخصصة، تم التحقق من التمهيد فقط
النتائج: انخفاض تكلفة قائمة المواد بنسبة 30-40% ، وعمر بطارية أطول بمرتين في وضع عدم الاتصال ، واجتياز شهادة البنك المركزي المحلي وشهادة PCI CPoC. المقابل: زيادة تعقيد البرمجيات والاعتماد بشكل أكبر على مخزن الرموز الخاص بالجهة المستحوذة.
تُعدّ البنية القياسية مثالية للبنوك الحضرية التي تعمل عبر الإنترنت بشكل دائم. أما بالنسبة للتطبيقات التي تعتمد على الأنظمة غير المتصلة بالإنترنت أولاً، فهي نقطة انطلاق خاطئة.
خارطة طريق التحقق: التحقق الإلكتروني ← التحقق من صحة البيانات ← التحقق من صحة المنتج لأجهزة التكنولوجيا المالية
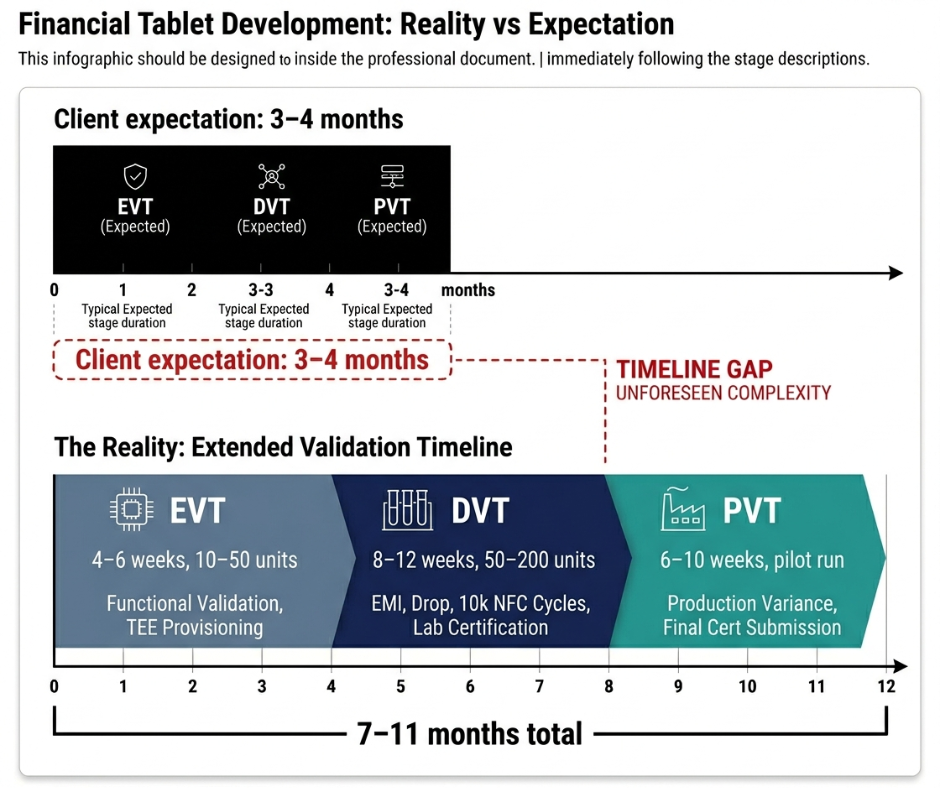
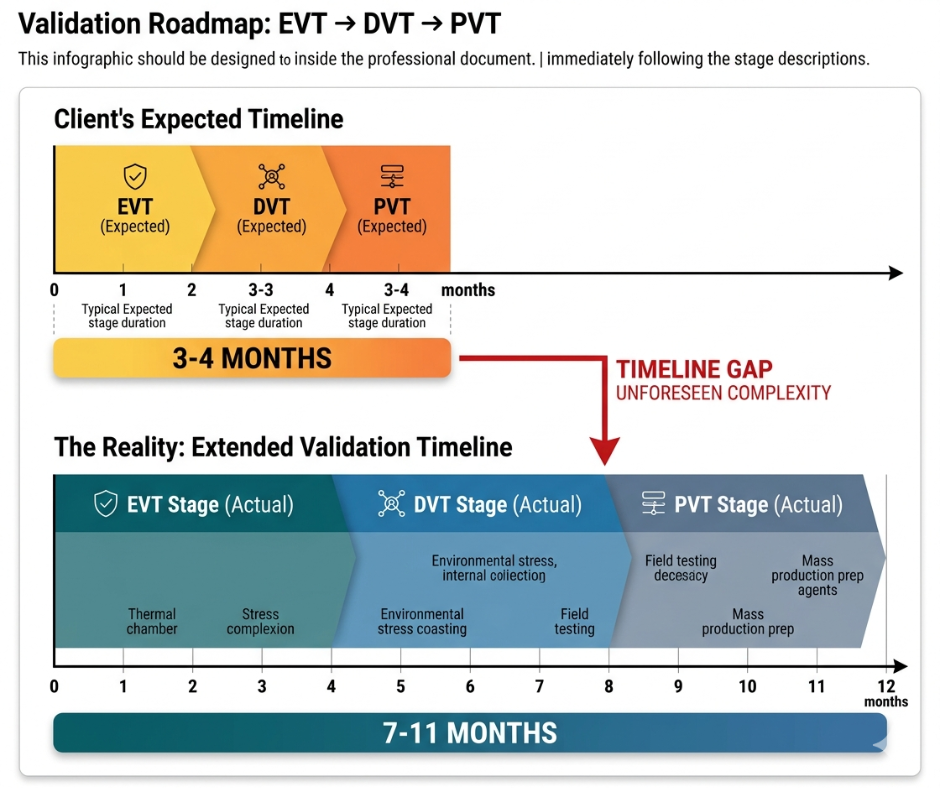
أكبر فجوة في التوقعات في تطوير الأجهزة اللوحية المالية: يتوقع العملاء فترة تتراوح بين 3 و4 أشهر (وهي نفس المدة الزمنية لتطوير الهواتف الذكية). أما الأجهزة ذات المواصفات المصرفية، والمتوافقة مع معايير PCI PTS وEMVCo وTEE المخصصة، فتستغرق من 7 إلى 11 شهرًا.
اختبار التحقق المبدئي (EVT) - من 4 إلى 6 أسابيع، من 10 إلى 50 وحدة: التحقق الوظيفي، وتوفير بيئة التنفيذ الموثوقة (TEE)، وسلوك الهوائي الأولي في الهيكل الحقيقي. يمكن التعامل مع المفاجآت هنا - لم يتم الالتزام بالأدوات بعد.
اختبار DVT - من 8 إلى 12 أسبوعًا، من 50 إلى 200 وحدة: اختبارات بيئية شاملة: اختبار السقوط، والتداخل الكهرومغناطيسي، والحرارة، ودورات شحن البطارية، وأكثر من 10,000 عملية نقل بيانات بتقنية NFC. موافقة مختبر طرف ثالث على معايير EMVCo وPCI PTS. أي تغيير في الأجهزة يُعيد تشغيل أجزاء من قائمة انتظار المختبر.
اختبار التباين الإنتاجي (PVT) - من 6 إلى 10 أسابيع، مرحلة الإنتاج التجريبي: حيث تظهر الاختلافات الفعلية في الإنتاج. لا يضمن اعتماد اختبار التحقق من التصميم (DVT) نجاح اختبار التباين الإنتاجي (PVT) - فالفشل المذكور أعلاه، والذي بلغت تكلفته 280 ألف دولار، كان نتيجة اختبار التحقق من التصميم (DVT) سليمة، بينما انهار اختبار التباين الإنتاجي (PVT). وتضيف إعادة التقديم النهائية من 4 إلى 6 أسابيع للحصول على موافقة هيئة الاتصالات الإقليمية.
المدة الإجمالية: من 7 إلى 11 شهرًا. أدرج هذا في العرض. العملاء الذين يقبلونه مؤهلون لتنفيذ البرنامج.
الإنتاج الضخم والتصنيع الخاضع للرقابة الأمنية
تجميع SMT ومراقبة الجودة
- BGA ذو الخطوة الدقيقة — فحص بالأشعة السينية بنسبة 100% على المكونات الحساسة أمنياً؛ وليس أخذ عينات
- إمكانية التتبع الإلكتروني — يتم ترقيم كل عنصر آمن وتتبعه حتى وحدته؛ سلسلة الحفظ هي أحد متطلبات الامتثال
- مجموعة هوائي NFC — يُعد سُمك المادة اللاصقة متغيرًا يمكن التحكم فيه؛ وتعمل قوالب التجميع على ضمان هندسة منع التداخل.
توفير البرامج الثابتة الخاضعة للتحكم الأمني
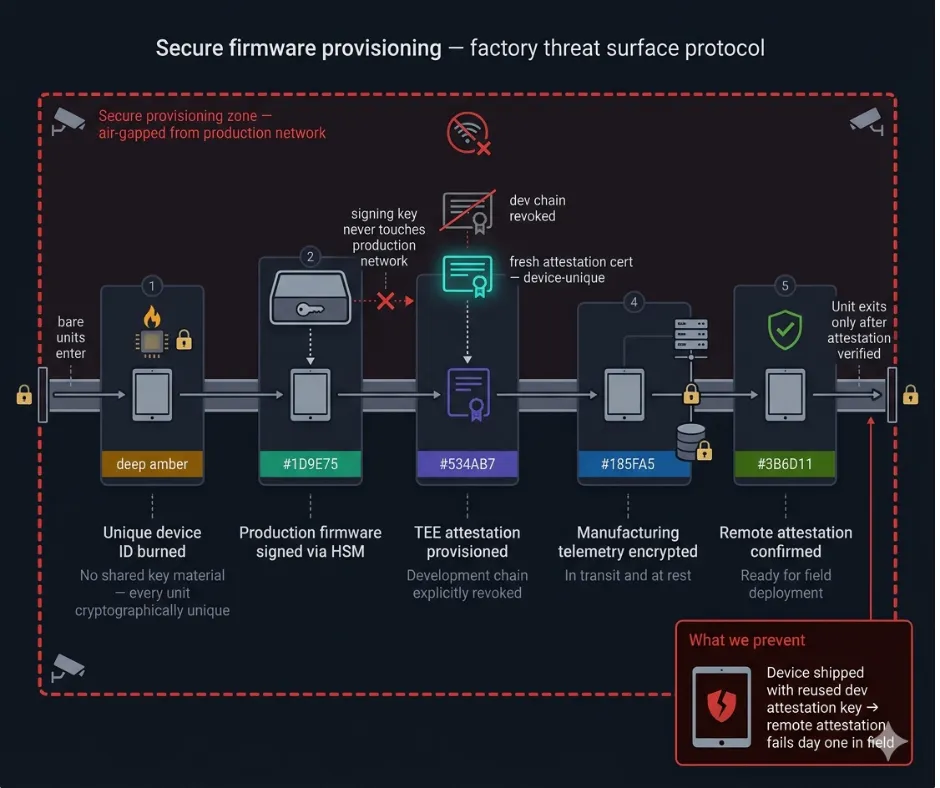
أرضية المصنع تشكل خطراً محتملاً. بروتوكول التزويد لدينا:
- يتم حرق معرّف الجهاز الفريد في المصنع - لا يوجد أصل مشترك لمادة المفتاح
- تم توقيع البرامج الثابتة للإنتاج عبر وحدة أمان الأجهزة (HSM)؛ ولا يتم استخدام مفتاح التوقيع مطلقًا على شبكة الإنتاج.
- شهادة اعتماد TEE جديدة لكل جهاز؛ يتم إلغاء سلسلة التطوير صراحةً قبل شحن الوحدة
- يتم تشفير بيانات القياس عن بُعد الخاصة بالتصنيع أثناء النقل وأثناء التخزين.
جهاز يجتاز جميع اختبارات الأجهزة ويأتي مزودًا بمفتاح مصادقة تطوير معاد استخدامه، يفشل في المصادقة عن بعد في اليوم الأول من استخدامه في الميدان.
التحديات الهندسية الرئيسية وكيف تغلبنا عليها
| التحدي | المخاطرة المالية | الحلول | نتيجة |
| ضبط هوائي NFC في PVT | نسبة فشل ميداني 22%؛ تكلفة إعادة التدوير 280 ألف دولار | تم تطبيق مطابقة قابلة للتعديل، وإزاحة من 8 إلى 10 ملم، ومناطق حظر صارمة. | انخفض معدل الفشل من من 22% إلى أقل من 3%. |
| إدارة بيانات الأجهزة المحمولة عبر الإنترنت دائمًا في الأسواق غير المتصلة بالإنترنت | تعطل الجهاز؛ معدل فشل أعلى بنسبة 30-40% | تم الانتقال إلى AOSP + StrongBox + HCE + CPoC هندسة معمارية. | عمر البطارية ضعف عمر البطاريةانخفاض تكاليف قائمة المواد بنسبة 30-40%. |
| تأخر ظهور البقعة من 18 إلى 24 شهرًا | نواة غير مُرَقَّعة؛ حالة امتثال خاطئة | بث عبر الهواء مع توقيع تم التحقق منه بواسطة TEE + اتفاقية مستوى الخدمة الصارمة للتحديثات في العقود. | تم تحقيق وضع أمني قوي وحديث. |
| انهيار إنتاجية PVT | نسبة الخردة/إعادة التصنيع 18% في الدفعة الأولى | تم إدخال اختبار هوائي هيكل الإنتاج ما قبل PVT. | إعادة العمل أقل من 3% في جميع عمليات الإنتاج اللاحقة. |
| عرقلة صفقة رئيس أمن المعلومات | تعطلت الطائرات لمدة تتراوح بين 6 و 12 شهرًا | طيار مدفوع الأجر + مصفوفة المسؤولية المشتركة + اختبار اختراق من طرف ثالث. | تسارع ملحوظ في دورات الشراء اللاحقة. |
أصحاب المصلحة الحقيقيون: من هم الموجودون فعلياً في الغرفة؟
يُعدّ مسؤول أمن المعلومات (CISO) أكبر عائق. الاعتراض الرسمي: "مخاطر التكامل". الخوف الحقيقي: المسؤولية الشخصية في حال حدوث اختراق على الأجهزة التي وافقوا عليها. فهم مسؤولون أمام الجهة التنظيمية. لا تُبدد وثيقة الاعتماد هذا الخوف، بل يُبدده تقرير اختبار اختراق من طرف ثالث ومصفوفة واضحة للمسؤولية المشتركة.
يشعر مدير قسم التكنولوجيا/عمليات تكنولوجيا المعلومات بالقلق إزاء تجزئة نظام أندرويد. ويجيب اتفاق مستوى الخدمة (SLA) التعاقدي لمدة 5 سنوات على السؤال الحقيقي: ماذا يحدث عندما يفقد نظام SoC دعمه لنظام أندرويد؟
يُظهر قسم المشتريات/المدير المالي اعتراضه على السعر. لكنّ القلق الحقيقي يكمن في التكاليف الإجمالية الخفية للملكية، مثل برامج استبدال البطاريات، وتكاليف إعادة الاعتماد، وخدمة الدعم الميداني لتقنية الاتصال قريب المدى (NFC). ويُبيّن الرسم البياني الخاص بالعائد على الاستثمار انخفاض تكلفة التعامل النقدي مقارنةً بالتكلفة الإجمالية للجهاز طوال دورة حياته.
يظهر المستشار القانوني في مرحلة التعاقد مع بنود التعويض التي لا تغطيها معظم اتفاقيات مصنعي المعدات الأصلية. حان وقت إعداد الميزانية.
ما يُنهي فعلياً أي صفقة متعثرة هو: تجربة مدفوعة الأجر لمدة 4-6 أسابيع، و20-50 وحدة، وتوثيق كامل للمعاملات، واتفاقية مسبقة لتقاسم المسؤولية. كل صفقة متعثرة نجحت في المضي قدماً كان ذلك بعد تجربة أولية. إنها تُحوّل الادعاءات التسويقية إلى أدلة ملموسة.
ما الذي سيحدث خلال 24 شهرًا: المتطلبات التي لا أحد مستعد لها
استنادًا إلى طلبات العروض الحية في أوائل عام 2026 - وليس توقعات المحللين - يظهر أحد المتطلبات التي لا يمتلك معظم مصنعي الأجهزة اللوحية المالية المعدات اللازمة لتلبيتها.
أصبحت تقنيات التشفير ما بعد الكمومية الآن بنداً من بنود المشتريات.
يشترط المشترون صراحةً استخدام خوارزميات NIST PQC - FIPS 203 (ML-KEM) وFIPS 204 (ML-DSA) وFIPS 205 (SLH-DSA) - في الأجهزة والبرامج الثابتة لتبادل المفاتيح والتوقيعات وتشفير القرص بالكامل. ويأتي هذا في أعقاب توجيهات وكالة الأمن السيبراني وأمن البنية التحتية (CISA) الصادرة في يناير 2026 والتي تلزم باستخدام منتجات تدعم PQC في أمن نقاط النهاية الفيدرالية. وتراقب البنوك عمليات الشراء الفيدرالية وتقتبس هذه الصياغة في طلبات تقديم العروض الخاصة بها.
الدافع المعلن: هجمات "الجمع الآن - فك التشفير لاحقًا"، حيث تُحفظ البيانات المالية التي يتم جمعها اليوم لفك تشفيرها بمجرد وجود حاسوب كمومي ذي صلة بالتشفير. ويتعامل المنظمون مع هذا الأمر على أنه خطر تشغيلي قصير الأجل، وليس مشكلة ستحدث في عام 2035.
إلى جانب PQC: الكشف عن الشذوذ في القناة الجانبية أثناء التشغيل داخل TEE - مراقبة الطاقة، والموجات الكهرومغناطيسية، وتوقيعات التوقيت أثناء عمليات التشفير للكشف عن متغيرات Rowhammer، وخلل الساعة، وزرع البرامج الثابتة.
الأسئلة المطروحة في طلبات تقديم العروض الحية والتي لم تكن موجودة في عام 2023: "هل يمكن لبيئة التنفيذ الموثوقة (TEE) التحقق من مفاتيح PQC؟ ما هو الجدول الزمني للهجرة بعد الحوسبة الكمومية؟ هل يدعم جذر الثقة للأجهزة خوارزميات مقاومة لهجمات CRQC بحلول عام 2028؟"
تواجه منصات الأجهزة المصممة بدون هامش حراري وطاقي كافٍ لتقنية PQC إعادة تصميم كاملة قبل عام 2028. أما الشركات المصنعة للأجهزة الأصلية التي تتعامل مع هذا الأمر على أنه مشكلة عام 2027، فستكون في وضع حرج لتلبية متطلبات الشهادات التي يدرجها المشترون في العقود اليوم.
الخلاصة: ما يتطلبه تطوير الأجهزة اللوحية المالية الآمنة فعلياً
إن الفجوة بين جهاز لوحي مالي يجتاز الاختبارات المعتمدة وآخر يؤدي وظيفته في الميدان ليست فجوة في الأجهزة، بل هي فجوة في ثقافة الهندسة.
خمسة أشياء تميز عمليات النشر الناجحة عن تلك التي لا تنجح:
بنية معمارية متوافقة مع سياق النشر : بيئة تنفيذ موثوقة (TEE) + بيئة تنفيذ إلكترونية (eSE) + نظام أندرويد للمؤسسات (Android Enterprise) للخدمات المصرفية الحضرية المتصلة بالإنترنت دائمًا؛ وStrongBox + بيئة تنفيذ عالية (HCE) + نظام أندرويد مفتوح المصدر (AOSP) للخدمات غير المتصلة بالإنترنت أولًا. قائمة التحقق الخاصة بالمدقق ليست هي موجز البنية المعمارية.
هوائي NFC كقيد تصميم من الدرجة الأولى - يتم تحديد قاعدة الإزاحة 8-10 مم ومنطقة منع دخول المعادن قبل الالتزام بتصميم لوحة الدوائر المطبوعة، وليس بعد انهيار عوائد PVT.
جداول زمنية صادقة للتحقق من صحة الجهاز منذ اليوم الأول - من 7 إلى 11 شهرًا لجهاز بمواصفات مصرفية. هذا الرقم المذكور في العرض يستبعد العملاء غير المناسبين ويبني مصداقية مع العملاء المناسبين.
التصنيع الخاضع لرقابة أمنية مشددة - مفاتيح مصادقة جديدة لكل جهاز، وبرمجيات ثابتة موقعة بواسطة وحدة أمان الأجهزة (HSM)، وسلسلة حيازة eSE. يُعدّ أرضية المصنع جزءًا من نموذج التهديد.
خارطة طريق ما بعد الحوسبة الكمومية جاهزة بالفعل - شركة PQC مدرجة في طلبات تقديم العروض الجارية وتوجيهات وكالة الأمن السيبراني وأمن البنية التحتية (CISA). أي شركة تصنيع أجهزة لوحية في مجال التكنولوجيا المالية لا تستطيع تحديد مسار انتقال بحلول عام 2026، سيتم إعادة تحديد مواصفاتها قبل انتهاء دورة إنتاجها.
لا يفتقر السوق إلى الموردين الحاصلين على شهادة PCI ومواصفات فنية، بل يفتقر إلى الشركاء الهندسيين الذين أداروا البرنامج، واستوعبوا الإخفاقات، ودمجوا تلك الدروس في كل مشروع لاحق.
الأسئلة الشائعة
كم من الوقت يستغرق تطوير جهاز لوحي يعمل بنظام أندرويد بمواصفات مصرفية؟
تستغرق دورة اختبار الأجهزة (EVT) الواقعية، بدءًا من اختبار الأجهزة الطرفية (DVT) وصولًا إلى اختبار الأجهزة الطرفية (PVT)، ما بين 7 و11 شهرًا للأجهزة التي تتطلب شهادات PCI PTS وEMVCo وشهادة TEE مخصصة. ويتوقع العملاء مدة تتراوح بين 3 و4 أشهر بناءً على الجداول الزمنية للهواتف الذكية. ويعود هذا الفارق الزمني إلى إعادة الاختبار الإلزامي من قبل مختبرات خارجية بعد أي تعديل على الأجهزة.
ما هو العمر الحقيقي للبطارية في ظل أحمال العمل المالية؟
باستخدام بطارية بسعة 8,000 مللي أمبير/ساعة: تدوم البطارية من 7 إلى 9.5 ساعات تحت ضغط عمل مالي مستمر. وتشير المواصفات الفنية إلى أنها تدوم من 12 إلى 15 ساعة تحت الاستخدام المختلط للمستهلك. لا يمكن لمعالجات StrongBox وTEE الدخول في وضع السكون العميق أثناء عمليات المفاتيح النشطة، مما يؤدي إلى استهلاك إضافي للطاقة بنسبة 15-25%. لذا، يُنصح بتوفير طاقة إضافية في أكشاك الخدمة الذاتية.
هل شهادة PCI PTS كافية؟
لا. إنها تُصدّق على الجهاز في وقتٍ مُحدد. قد تتطلب التغييرات اللاحقة في البرامج الثابتة إعادة التصديق. وهي لا تُقيّم وتيرة تحديثات نظام التشغيل، أو أمان سلسلة توريد البرامج الثابتة، أو سلامة شهادات بيئة التنفيذ الموثوقة (TEE) المستمرة. تعامل معها كمرشح أساسي، وليس كضمان دائم.
متى يجب علينا استخدام HCE + StrongBox بدلاً من عنصر الأمان المدمج؟
بالنسبة لعمليات النشر التي تعتمد على وضع عدم الاتصال بالإنترنت أولاً، حيث لا يمكن ضمان اتصال TSM لتوفير eSE، يوفر HCE مع ترميز جانب المُستحوذ (نموذج CPoC) تكلفة مكونات أقل بنسبة 30-40% وعمر بطارية أطول بمرتين في وضع عدم الاتصال، على حساب زيادة تعقيد البرمجيات ومسؤولية خزينة الرموز المميزة من جانب المُستحوذ.
لماذا يظهر التشفير ما بعد الكمومي في طلبات تقديم العروض الآن؟
أصدر المعهد الوطني للمعايير والتكنولوجيا (NIST) المعايير النهائية FIPS 203/204/205، وأصدرت وكالة الأمن السيبراني وأمن البنية التحتية (CISA) متطلبات التحقق من سلامة البيانات (PQC) في يناير 2026. وتُدمج البنوك هذه المتطلبات في عمليات الشراء، مُشيرةً إلى هجمات "الاستخلاص الآن وفك التشفير لاحقًا". وتواجه الأجهزة التي لا تدعم التحقق من سلامة البيانات في بيئة التنفيذ الموثوقة (TEE) ضغوطًا لإعادة التصميم قبل عام 2028.
ما الذي يُنهي فعلياً صفقة مع فريق الأمن في البنك؟
يخشى مسؤول أمن المعلومات حقًا من المسؤولية الشخصية. تقرير اختبار اختراق من طرف ثالث، ومصفوفة واضحة للمسؤولية المشتركة، وبرنامج تجريبي مدفوع الأجر لمدة 4-6 أسابيع يشمل 20-50 وحدة، كلها عوامل تُحوّل ادعاءات الشركات المصنعة للأجهزة الأصلية إلى أدلة يمكن لفريق الأمن الاستناد إليها. الشهادات وحدها لا تكفي لإتمام هذه الصفقات.