Resumen Ejecutivo
Una cadena minorista regional necesitaba una tableta Android con certificación PCI y compatible con EMVCo para procesar pagos en sus sucursales. El resultado fue una falla de hardware que costó $280,000, un proceso de reconfiguración de 11 semanas y lecciones que la mayoría de los folletos de los fabricantes no documentan. Este estudio de caso analiza las decisiones de arquitectura, la falla, la solución y las realidades de la ingeniería de seguridad que distinguen una tableta financiera de un dispositivo que simplemente superó la auditoría de certificación.
Lo que los bancos creen que están comprando
La verdad que le contamos a cada cliente antes de tocar un esquema: el cumplimiento de PCI PTS, EMVCo L1/L2, Android Enterprise y MDM no garantiza la seguridad. Es un mecanismo de transferencia de responsabilidad.
Lea también: Estudio de caso de una tableta resistente
La certificación PTS es una instantánea, no una protección. PCI PTS v6 certifica el dispositivo en un momento determinado. Cualquier actualización de firmware, incluido un parche de seguridad, requiere una nueva certificación. La mayoría de los fabricantes bloquean el firmware para evitar los costos de la recertificación. Las tabletas bancarias suelen tener un retraso de entre 18 y 24 meses en los parches de seguridad de Android. El dispositivo cumple con la normativa PCI, pero el kernel no está parcheado. Estos dos hechos coexisten hasta que una brecha de seguridad obliga a cambiar la situación.
Android Enterprise con MDM completo elimina las implementaciones sin conexión. La pila estándar presupone conectividad constante a la nube. En entornos de baja conectividad, nuestros datos muestran una tasa de fallos en campo entre un 30 % y un 40 % mayor que en las compilaciones AOSP bloqueadas. Los dispositivos se bloquean al reiniciarse cada noche cuando MDM no puede conectarse a la nube.
Los compradores creen que están comprando seguridad. En realidad, están comprando dependencia y problemas con la recertificación futura.
Requisitos del cliente y por qué las tabletas estándar fallan en el sector bancario.
Lo que el cliente solicitó
El encargo era el estándar para una tableta Android de uso financiero destinada a la banca:
- Pantalla IPS Full HD de 10 pulgadas para la incorporación de clientes en la sucursal.
- Lector NFC integrado, lector de tarjetas inteligentes, cámara frontal de alta resolución para flujos de trabajo de hardware de tabletas eKYC.
- Conectividad LTE/5G, cifrado a nivel de hardware, arranque seguro.
- Integración de tabletas PCI DSS + EMV, ciclo de vida de producción de más de 5 años.
La lista de verificación de cumplimiento (y lo que no cubre)
- PCI DSS 4.0.1 — El requisito 6.4.3 mantiene al comprador responsable del código de terceros incluso en un dispositivo “compatible”.
- EMVCo L1/L2 — certifica el rendimiento sin contacto en condiciones de laboratorio controladas, no la interferencia electromagnética (EMI) real proveniente de estanterías metálicas o motores.
- CE / FCC — no dice nada sobre la integridad de la cadena de suministro del firmware ni sobre la exposición del kernel a vulnerabilidades de día cero.
- Se recomienda Android Enterprise — Requiere los servicios de Google Play; incompatible con arquitecturas sin conexión.
- Certificación regional de telecomunicaciones — añade entre 4 y 8 semanas al PVT en la mayoría de los mercados de APAC y MENA.
El mapa de certificación no se corresponde con el territorio. Esa es la principal causa del fracaso de la mayoría de los proyectos de desarrollo de tabletas bancarias.
Selección de arquitectura de sistema y SoC
Por qué elegimos Qualcomm en lugar de MediaTek
La selección del SoC para una tableta financiera es una decisión de ciclo de vida, no una decisión basada en un punto de referencia. Evaluamos ambas plataformas según cuatro criterios:
- Calidad TEE — Cumplimiento de la API de GlobalPlatform, profundidad de validación de laboratorios de seguridad de terceros
- Disponibilidad del ciclo de vida — El hardware financiero necesita un período de suministro de 5 a 7 años; las referencias de MediaTek para el consumidor no cuentan con esa garantía.
- Ruta de actualización de Android — Un SoC que pierde soporte para el kernel durante el despliegue obliga al comprador a volver a certificarlo.
- aceleración criptográfica — El cifrado acelerado por hardware marca la diferencia entre 9 horas de duración de la batería y 6 bajo carga de trabajo financiera.
Para las implementaciones que priorizan el funcionamiento sin conexión, este cálculo cambia, como se explica en la sección de software a continuación.
Arquitectura de bloques de hardware
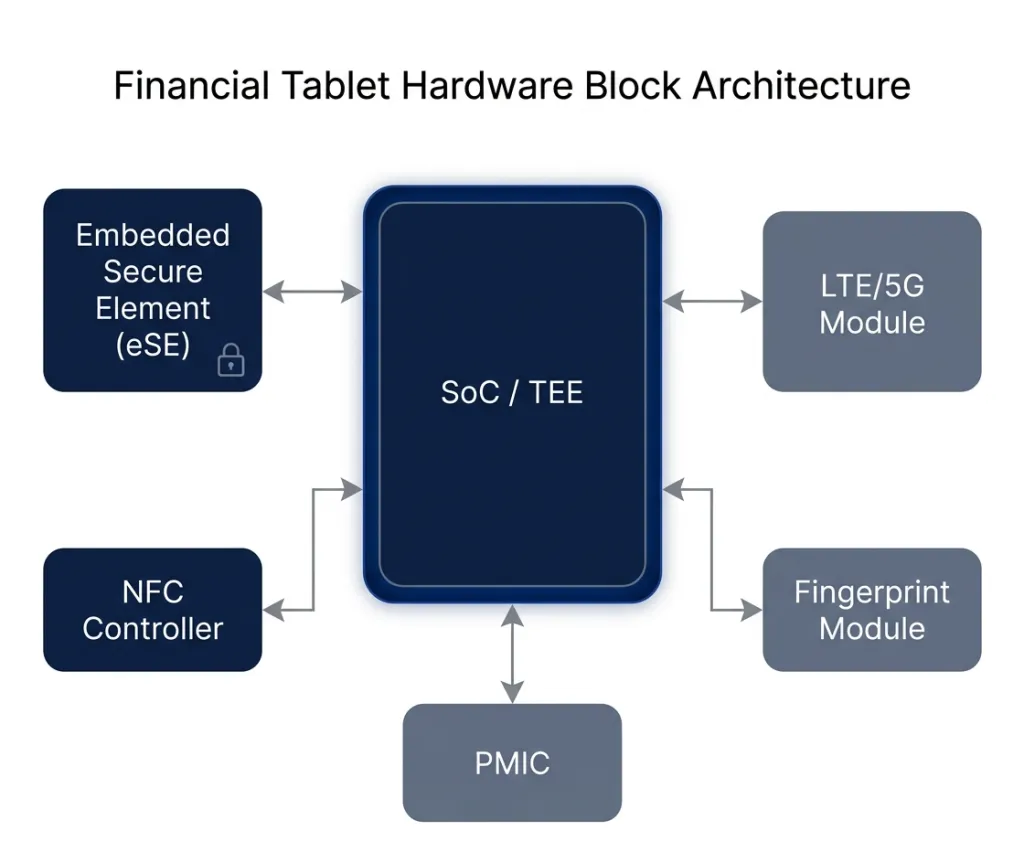
La integración de subsistemas para un proyecto OEM de tableta Android segura implica interdependencias que la mayoría de los diagramas de bloques ocultan:
- SoC → TEE reside aquí; controla todos los subsistemas.
- Elemento seguro integrado (eSE) → aislado del AP principal; operaciones criptográficas EMV y almacenamiento de claves de pago
- Controlador NFC → se conecta directamente con eSE; la ubicación de la antena aquí es donde la mayoría de los equipos tienen problemas.
- módulo de huella digital → eKYC biométrico; requiere un canal seguro a TEE
- Módulo LTE/5G → La antena de RF debe estar aislada de la antena NFC para evitar interferencias.
El riesgo de integración reside en las interacciones, no en los componentes.
Ingeniería de seguridad: hardware, firmware y sistema operativo.
TEE, arranque seguro y escenarios de ataque reales
Tres escenarios de amenazas dieron forma a nuestra arquitectura de seguridad para esta tableta Android bancaria:
Manipulación del firmware : un atacante con acceso físico instala un firmware modificado, eludiendo las comprobaciones de integridad del pago. Defensa: cadena de arranque verificada y anclada en el hardware; cualquier interrupción detiene el arranque por completo.
Ataques de retransmisión NFC : en comercios de alta densidad con múltiples lectores a menos de 30 cm, los atacantes pasivos pueden intentar interceptar las comunicaciones de retransmisión. Defensa: todas las operaciones de pago se ejecutan dentro del eSE; la clave de pago nunca llega al procesador de la aplicación principal.
Robo de dispositivos durante la sesión : Defensa: almacén de claves con respaldo de hardware y vinculación biométrica; borrado remoto compatible con MDM con bloqueo reforzado por TEE que sobrevive a la reinstalación del sistema operativo.
Elemento seguro y cifrado de pagos NFC
El elemento seguro integrado gestiona tres funciones que no pueden delegarse al software: operaciones criptográficas EMV, almacenamiento de claves de pago (las claves nunca existen en texto plano fuera del eSE) y aislamiento de transacciones NFC, donde el eSE se comunica directamente con el controlador NFC, sin pasar por el procesador de pagos. Esto es lo que diferencia arquitectónicamente una tableta de pago segura de un dispositivo de consumo con una aplicación de pago.
Bloqueo a nivel de sistema operativo
- Modo quiosco — Bloqueo de una sola aplicación; sin acceso a la configuración, el cajón de aplicaciones ni el navegador.
- Permisos restringidos — NFC y cámara accesibles solo para la aplicación de pago verificada.
- Tableta bancaria compatible con MDM — Bloqueo remoto, borrado y registro de auditoría para informes de cumplimiento
Las guías para principiantes no mencionan este detalle: el aprovisionamiento de claves TEE debe usar una cadena de atestación nueva de fábrica y única para cada dispositivo; nunca se deben reutilizar las claves de desarrollo. Las claves de desarrollo grabadas en las unidades EVT para facilitar las pruebas, si no se reemplazan explícitamente en PVT, provocan que la atestación remota falle silenciosamente en el campo. El dispositivo supera todas las pruebas de laboratorio y, tras su implementación, resulta criptográficamente imposible de verificar.
Ingeniería de PCB y PCBA para la fiabilidad financiera
El fracaso que costó 280,000 dólares
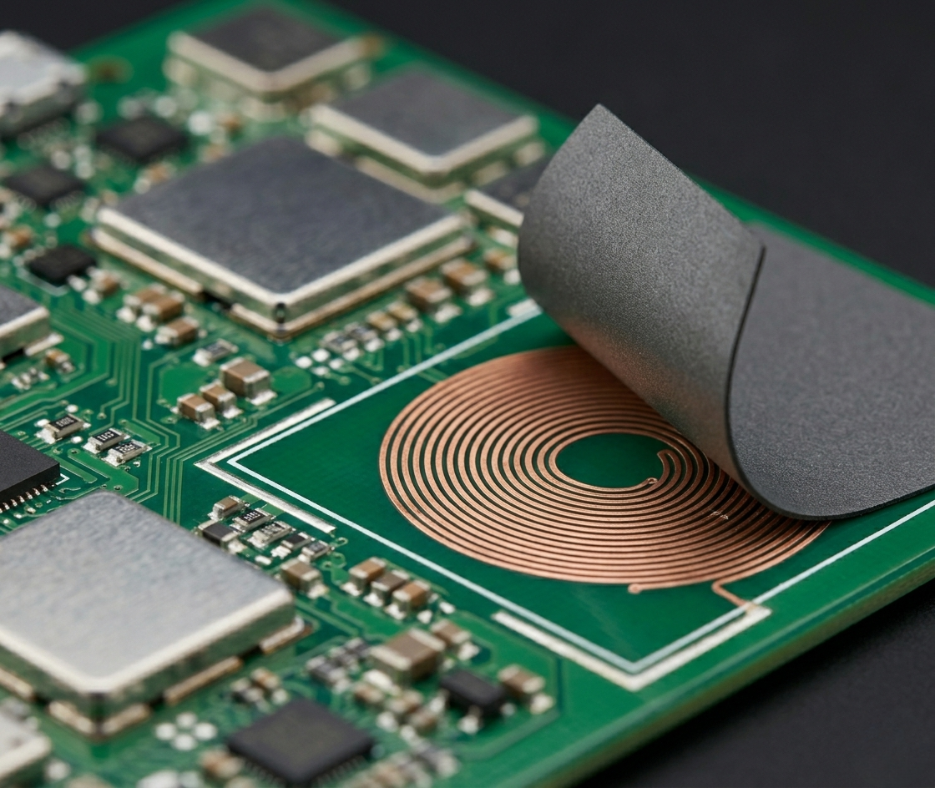
En una producción realizada entre 2024 y 2025, colocamos la antena NFC directamente sobre la batería, una disposición estándar en los smartphones. La combinación del controlador NFC de Qualcomm y el eSE resultó eficaz. La carcasa DVT era de plástico. Realizamos 10 000 ciclos de pulsación. Obtuvimos la certificación del laboratorio EMVCo. La verificación DVT fue satisfactoria.
El soldado de primera clase contó una historia diferente.
La primera tanda de 800 unidades se instaló en tiendas reales: estanterías metálicas, motores de refrigeración, múltiples lectores NFC cerca unos de otros. Tasa de fallos en campo: 22 % . Casi una de cada cuatro transacciones falló por tiempo de espera agotado.
Causa raíz: el chasis metálico final, la hinchazón de la batería durante los ciclos de funcionamiento reales y una tolerancia de adhesivo de 0.8 mm modificaron la frecuencia de resonancia de la antena NFC en aproximadamente 350 kHz , lo suficiente como para que el coeficiente de acoplamiento cayera por debajo del mínimo de la norma ISO 14443 en campos de lectura marginales. La antena se había ajustado para un prototipo de plástico. La producción la descartó.
La solución: revisión de la placa de circuito impreso con red de adaptación de impedancia ajustable, blindaje de ferrita dedicado y zona de exclusión de metales. 11 semanas. Aproximadamente 280 000 dólares en gastos de ingeniería no recurrentes, desperdicio y recertificación acelerada. Se perdió el contrato de volumen del primer año.
“El laboratorio es igual a un prototipo de plástico. La producción es igual a metal más tolerancias. Son cosas completamente distintas.”
Ubicación de la antena NFC: La regla que no aparece en las guías
Nuestro protocolo tras ese fallo, ahora innegociable, establece lo siguiente: colocación de la tapa trasera a una distancia mínima de 8-10 mm del paquete de baterías y una zona de exclusión metálica específica. Incluso una distancia de 1 mm menor, o variaciones en el adhesivo o la pintura durante la producción, reduce considerablemente el factor Q, provocando fallos intermitentes que superan la prueba DVT pero resultan defectuosos en las tiendas.
Dos soluciones para la variabilidad de producción: una red de adaptación ajustable (con mayor coste inicial) o una intensidad de campo sobredimensionada (a costa de un margen de cumplimiento de la normativa EMI). No hay una solución definitiva, solo compensaciones gestionadas. Los equipos que copian diseños de antenas de smartphones descubren esto durante las pruebas PVT, no antes.
Diseño de PCB multicapa para NFC de grado financiero
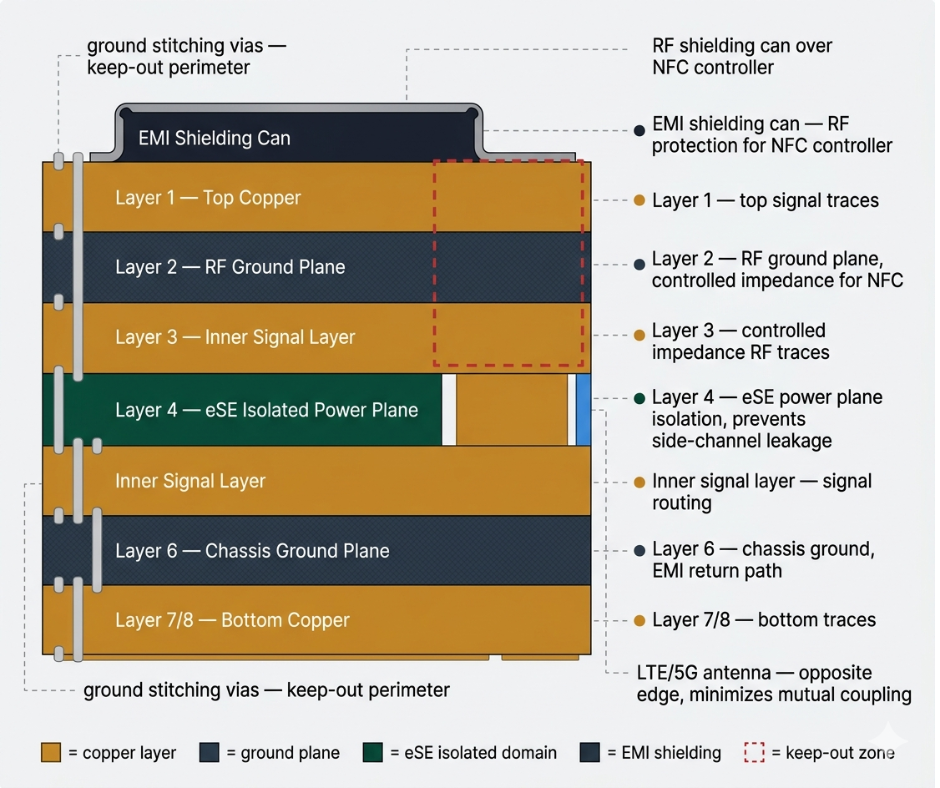
- Pila de 6 a 8 capas — impedancia controlada para trazas de RF; una desviación >10% afecta notablemente la distancia de acoplamiento NFC.
- blindaje EMI — Latas de RF sobre el controlador NFC, vías de conexión a tierra a lo largo del perímetro de exclusión.
- aislamiento del plano de alimentación eSE — El vertido de tierra dedicado evita fugas de canal lateral a través del ruido de alimentación del AP
- separación de antenas — Antenas NFC y LTE/5G en los bordes opuestos del dispositivo para minimizar el acoplamiento mutuo.
Los entornos financieros son entornos de radiofrecuencia hostiles. El diseño de la placa de circuito impreso segura para tabletas está optimizado para la tienda, no para el laboratorio.
Preparación para el trabajo de campo: Durabilidad y gestión financiera de la energía de los dispositivos
Diseñado para uso comercial diario.
Las tabletas financieras no son hardware industrial robusto, pero se enfrentan a un trato duro a diario. Aspectos innegociables:
- Cumplimiento de la norma de caída de 1 metro — Dispositivos de entrega para el personal de la sucursal
- Más de 10,000 ciclos de inserción USB — Un puerto que falla a los 3,000 ciclos en un dispositivo con un ciclo de vida de 5 años es un problema de servicio técnico.
- Acabado mate, delgado y profesional. — hardware de cara al cliente que necesita parecer creíble a través de años de manejo
La realidad de las baterías que nadie menciona en el folleto.
Las especificaciones técnicas indican una autonomía de 12 a 15 horas con una batería de 8,000 mAh. Sin embargo, bajo una carga de trabajo financiera real (cifrado de disco completo, sondeo NFC continuo, registro de transacciones EMV, operaciones con claves TEE), la cifra real es de 7 a 9.5 horas.
¿Por qué existe esta brecha? Los procesadores seguros StrongBox y TEE no pueden entrar en los mismos estados de suspensión profunda que el punto de acceso principal durante las operaciones de clave activas. Esto supone un consumo de energía adicional del 15 al 25 % en comparación con un almacén de claves de software. En implementaciones de quioscos que funcionan las 24 horas del día, los 7 días de la semana, los compradores descubren en un plazo de 12 meses que necesitan baterías externas o un programa de intercambio. Prevea 8 horas de funcionamiento con carga de trabajo financiera. Si necesita 12 horas, prevea alimentación suplementaria.
Personalización de software e integración empresarial
Android Enterprise: una advertencia crucial
Android Enterprise es el marco de trabajo ideal para implementaciones urbanas con conexión permanente a internet: configuración de quioscos, integración de EMM y actualizaciones OTA seguras con cadena de arranque verificada. La desventaja radica en la dependencia de la conectividad: cada elemento presupone un acceso a la red fiable.
¿Cuándo abandonar Android Enterprise por completo?
En implementaciones sin conexión, con conectividad celular inestable y cortes de energía nocturnos, la configuración estándar resultó perjudicial. Los dispositivos se bloqueaban al reiniciarse cuando fallaban las comprobaciones de MDM. La certificación TEE actualizaba las baterías descargadas que no podían completar un ciclo de carga.
La arquitectura que se envió en su lugar:
- Caja fuerte (Almacén de claves de hardware SoC) que reemplaza a eSE: sin dependencia de aprovisionamiento de TSM
- HCE con tokenización del lado del adquirente bajo un modelo CPoC
- Caché de tokens local sin conexión con criptogramas con límite de tiempo; resincronización diaria al restablecerse la conectividad.
- AOSP bloqueado — Sin servicios de Google Play, política SELinux personalizada, solo arranque verificado
Resultados: Coste de la lista de materiales entre un 30 % y un 40 % menor , el doble de duración de la batería sin conexión , certificación del banco central local y certificación PCI CPoC superadas. Inconvenientes: mayor complejidad del software y mayor dependencia del repositorio de tokens del adquirente.
La arquitectura estándar es ideal para bancos urbanos que operan siempre en línea. Para implementaciones que priorizan el funcionamiento sin conexión, no es el punto de partida adecuado.
Hoja de ruta de validación: EVT → DVT → PVT para dispositivos Fintech
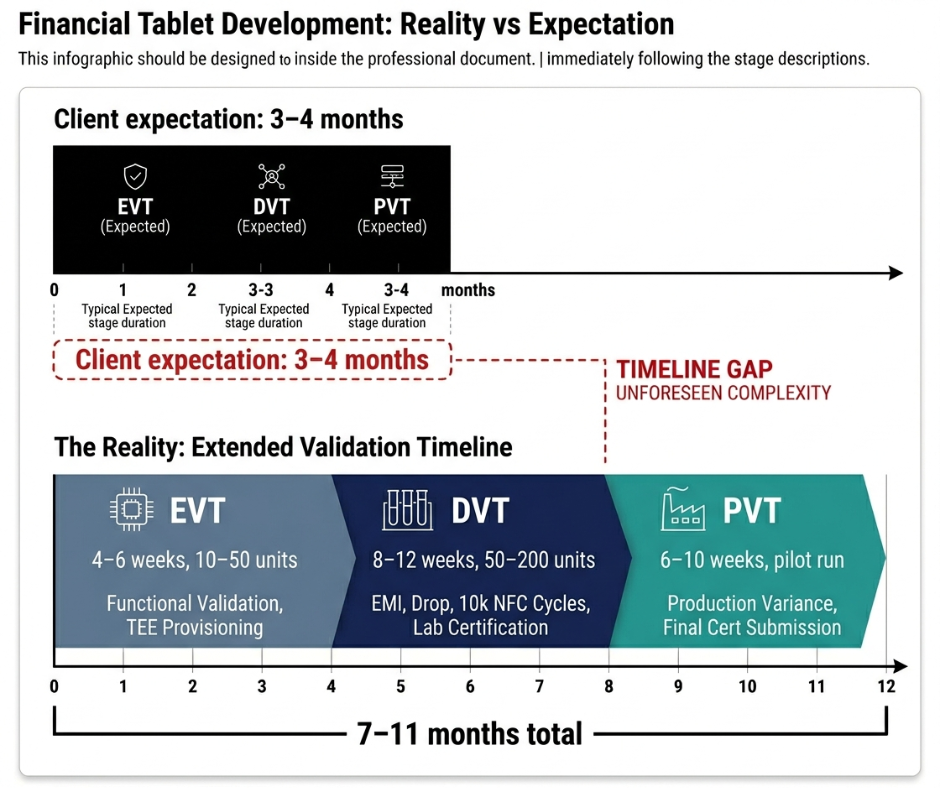
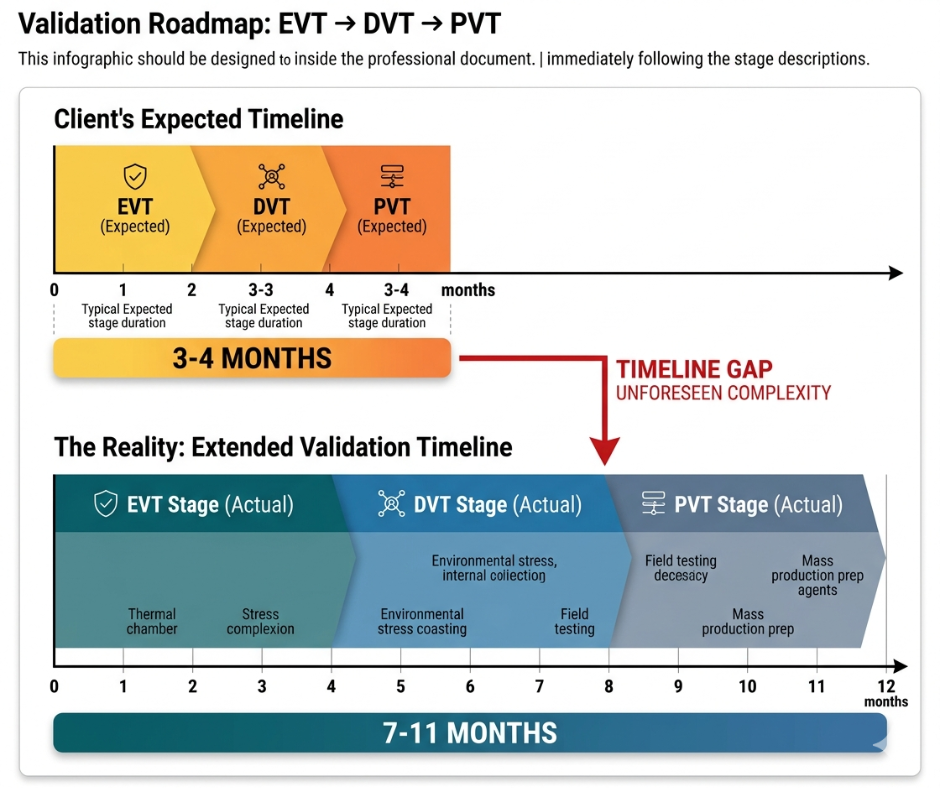
La mayor diferencia en las expectativas de desarrollo de tabletas financieras radica en que los clientes esperan plazos de 3 a 4 meses (similares a los de los teléfonos inteligentes). El hardware de nivel bancario con PCI PTS, EMVCo y TEE personalizado requiere de 7 a 11 meses.
EVT — 4–6 semanas, 10–50 unidades: Validación funcional, aprovisionamiento de TEE, comportamiento inicial de la antena en chasis reales. Las sorpresas son manejables; las herramientas aún no se han definido.
DVT — 8–12 semanas, 50–200 unidades: Pruebas ambientales completas: caídas, EMI, térmicas, ciclos de batería, conjunto de más de 10 000 transacciones NFC. Aprobación de laboratorio externo para EMVCo y PCI PTS. Cualquier cambio de hardware reinicia partes de la cola del laboratorio.
Prueba de Producción Piloto (PVT): 6-10 semanas, prueba piloto: donde se manifiesta la variabilidad real de la producción. La aprobación de la Prueba de Desarrollo (DVT) no garantiza el éxito de la PVT; el fallo de 280 000 dólares mencionado anteriormente se produjo tras una DVT sin problemas, pero la PVT colapsó. La presentación final añade de 4 a 6 semanas para la aprobación regional de telecomunicaciones.
Duración total: 7-11 meses. Incluya esto en la propuesta. Los clientes que la acepten estarán capacitados para ejecutar el programa.
Producción en masa y fabricación bajo control de seguridad
Ensamblaje SMT y control de calidad
- BGA de paso fino — Inspección por rayos X al 100% en componentes críticos para la seguridad; no se realiza muestreo.
- trazabilidad eSE — Cada elemento seguro está serializado y se le realiza un seguimiento hasta su unidad; la cadena de custodia es un requisito de cumplimiento.
- Conjunto de antena NFC — El espesor del adhesivo es una variable controlada; las plantillas de montaje imponen una geometría que impide el paso.
Aprovisionamiento de firmware controlado por seguridad
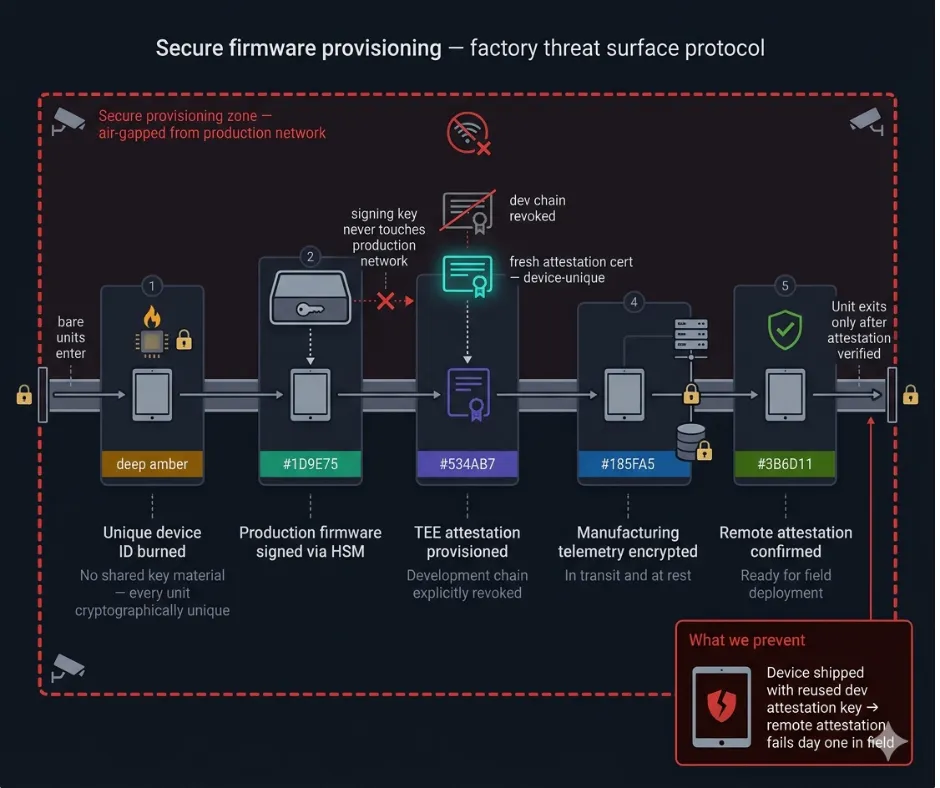
El entorno de la fábrica es una superficie vulnerable. Nuestro protocolo de aprovisionamiento:
- Identificador único del dispositivo grabado en fábrica; no hay origen del material de clave compartida.
- Firmware de producción firmado a través de HSM; la clave de firma nunca entra en contacto con la red de producción.
- Certificado de certificación TEE nuevo por dispositivo; la cadena de desarrollo se revoca explícitamente antes del envío de la unidad.
- Telemetría de fabricación cifrada en tránsito y en reposo.
Un dispositivo que supera todas las pruebas de hardware y se envía con una clave de certificación de desarrollo reutilizada falla en la certificación remota el primer día de uso.
Principales desafíos de ingeniería y cómo los resolvimos.
| Desafío | Supervisión | Solución | Resultado |
| Desajuste de la antena NFC en PVT | 22% de fallos en el campo; coste de re-giro de 280 dólares. | Se implementó una adaptación ajustable, un desplazamiento de 8 a 10 mm y zonas de exclusión estrictas. | La tasa de fallos se redujo de 22% a <3%. |
| Gestión de datos maestros (MDM) siempre en línea en mercados fuera de línea. | Bloqueo del dispositivo; tasa de fallos entre un 30 % y un 40 % mayor. | Transición a AOSP + StrongBox + HCE + CPoC . | 2 veces la duración de la batería; Costes de la lista de materiales entre un 30 y un 40 % menores. |
| Retraso en la aplicación de parches de 18 a 24 meses | Núcleo sin parchear; estado de cumplimiento falso | OTA con Firma verificada por TEE + SLA de parches estricto en los contratos. | Se ha logrado una postura de seguridad sólida y actualizada. |
| colapso del rendimiento PVT | 18% de desperdicio/retrabajo en el primer lote | Se introdujo la prueba de antena del chasis de producción. pre-PVT. | <3% de retrabajo en todas las series de producción posteriores. |
| Bloqueo de acuerdos por parte del CISO | Los pilotos estuvieron paralizados entre 6 y 12 meses. | Programa piloto remunerado + matriz de responsabilidad compartida + pruebas de penetración realizadas por terceros. | Aceleración significativa en los ciclos de adquisición posteriores. |
Los verdaderos interesados: ¿Quiénes están realmente presentes?
El CISO es el principal obstáculo. Objeción oficial: “riesgo de integración”. Temor real: responsabilidad personal si se produce una brecha en el hardware que aprobaron. Deben rendir cuentas al regulador. Un documento de certificación no disipa este temor; un informe de pruebas de penetración de terceros y una matriz explícita de responsabilidad compartida sí lo hacen.
El CTO/Operaciones de TI está preocupado por la fragmentación de Android. Un acuerdo de nivel de servicio (SLA) contractual de 5 años para parches responde a la pregunta clave: ¿qué sucede cuando el SoC deja de ser compatible con Android?
El departamento de compras/director financiero se muestra reacio al precio. La verdadera preocupación reside en el costo total de propiedad oculto: programas de intercambio de baterías, costos de recertificación y servicio técnico de NFC. La diapositiva sobre el retorno de la inversión cuantifica la reducción de los costos de gestión de efectivo en comparación con el costo total del dispositivo durante su ciclo de vida.
El aspecto legal aparece en la fase contractual con cláusulas de indemnización que la mayoría de los acuerdos con los fabricantes de equipos originales no contemplan. Momento del presupuesto.
Lo que realmente cierra un trato estancado: un programa piloto remunerado de 4 a 6 semanas, de 20 a 50 unidades, registro completo de transacciones y una matriz de responsabilidad compartida previamente acordada. Todos los tratos estancados que avanzaron lo hicieron después de un programa piloto. Esto convierte las afirmaciones de marketing en evidencia.
Lo que viene en 24 meses: El requisito para el que nadie está preparado
Según las solicitudes de propuestas (RFP) presentadas en directo a principios de 2026 —no según las previsiones de los analistas—, está surgiendo un requisito que la mayoría de los fabricantes de tabletas financieras no están preparados para cumplir.
La criptografía postcuántica ahora es un elemento fijo en el presupuesto de adquisiciones.
Los compradores exigen explícitamente algoritmos NIST PQC —FIPS 203 (ML-KEM), FIPS 204 (ML-DSA), FIPS 205 (SLH-DSA)— en hardware y firmware para el intercambio de claves, firmas y cifrado de disco completo. Esto se produce tras la guía de CISA de enero de 2026, que exige productos compatibles con PQC en la seguridad de los puntos finales federales. Los bancos están atentos a las contrataciones federales y están incorporando esta terminología en sus propias solicitudes de propuestas (RFP).
El principal motivo: los ataques de "recopilación de datos ahora y descifrado posterior", en los que los datos financieros capturados hoy se almacenan para su descifrado una vez que exista una computadora cuántica con capacidad criptográfica. Los reguladores lo consideran un riesgo operativo a corto plazo, no un problema para 2035.
Junto con PQC: detección de anomalías de canal lateral en tiempo de ejecución dentro del TEE : monitorización de la potencia, las señales electromagnéticas y de temporización durante las operaciones criptográficas para detectar variantes de Rowhammer, fallos de reloj e implantes de firmware.
Las preguntas que aparecen en las solicitudes de propuestas (RFP) actuales y que no existían en 2023 son: "¿Puede el TEE certificar las claves PQC? ¿Cuál es su cronograma de migración post-cuántica? ¿La raíz de confianza del hardware admite algoritmos resistentes a CRQC para 2028?"
Las plataformas de hardware diseñadas sin margen térmico ni de potencia para PQC se enfrentan a un rediseño completo antes de 2028. Los fabricantes de equipos originales que consideren esto un problema para 2027 tendrán que trabajar a contrarreloj para cumplir con las certificaciones que los compradores están incluyendo en los contratos actualmente.
Conclusión: ¿Qué se requiere realmente para el desarrollo seguro de tabletas financieras?
La diferencia entre una tableta financiera que supera la certificación y una que funciona correctamente en la práctica no es una cuestión de hardware, sino de cultura de ingeniería.
Cinco cosas distinguen las implementaciones exitosas de las que no lo son:
Arquitectura adaptada al contexto de implementación : TEE + eSE + Android Enterprise para banca urbana siempre en línea; StrongBox + HCE + AOSP para operaciones sin conexión. La lista de verificación del auditor no constituye el informe de arquitectura.
Antena NFC como restricción de diseño de primer orden : la regla de desplazamiento de 8 a 10 mm y la zona de exclusión de metal se deciden antes de comprometerse con el diseño de la PCB, no después de que colapsen los rendimientos de PVT.
Plazos de validación transparentes desde el primer día: de 7 a 11 meses para un dispositivo de uso bancario. Este plazo en la propuesta permite descartar a los clientes inadecuados y generar confianza con los clientes adecuados.
Fabricación con control de seguridad : claves de autenticación nuevas para cada dispositivo, firmware firmado por HSM, cadena de custodia eSE. La planta de producción forma parte del modelo de amenazas.
Ya existe una hoja de ruta post-cuántica : la computación cuántica posterior (PQC) se encuentra en fase de licitación y en las directrices de CISA. Cualquier fabricante de diseño original (ODM) de tabletas fintech que no pueda definir una ruta de migración para 2026 verá sus especificaciones revisadas antes de que finalice su ciclo de vida de producción.
El mercado no carece de proveedores con certificado PCI y ficha técnica. Lo que sí escasea son los socios de ingeniería que hayan implementado el programa, aprendido de los errores y aplicado esas lecciones en todos los proyectos posteriores.
Preguntas Frecuentes
¿Cuánto tiempo lleva realmente el desarrollo de una tableta Android para uso bancario?
El ciclo realista de EVT → DVT → PVT es de 7 a 11 meses para dispositivos que requieren certificación PCI PTS, EMVCo y TEE personalizada. Los clientes esperan de 3 a 4 meses, según los plazos de los teléfonos inteligentes. La demora se debe a las pruebas de laboratorio externas obligatorias tras cualquier revisión de hardware.
¿Cuál es la duración real de la batería bajo cargas de trabajo financieras?
Con una batería de 8,000 mAh: de 7 a 9.5 horas con una carga de trabajo financiera sostenida. Las especificaciones indican de 12 a 15 horas con un uso mixto por parte del consumidor. Los procesadores StrongBox y TEE no pueden entrar en modo de suspensión profunda durante las operaciones de teclado activas, lo que supone un consumo adicional del 15 al 25 %. Se recomienda prever una fuente de alimentación suplementaria en las implementaciones de quioscos.
¿Es suficiente la certificación PCI PTS?
No. Certifica el dispositivo en un momento específico. Las actualizaciones de firmware posteriores pueden requerir una nueva certificación. No evalúa la frecuencia de las actualizaciones del sistema operativo, la seguridad de la cadena de suministro del firmware ni el estado de la certificación TEE. Considérelo como un filtro de referencia, no como una garantía permanente.
¿Cuándo deberíamos usar HCE + StrongBox en lugar de un elemento seguro integrado?
Para implementaciones sin conexión donde no se puede garantizar la conectividad TSM para el aprovisionamiento de eSE, HCE con tokenización del lado del adquirente (modelo CPoC) ofrece un costo de materiales entre un 30 % y un 40 % menor y el doble de duración de la batería sin conexión, a costa de una mayor complejidad del software y la responsabilidad del almacén de tokens del lado del adquirente.
¿Por qué está apareciendo ahora la criptografía postcuántica en las solicitudes de propuestas (RFP)?
El NIST finalizó las normas FIPS 203/204/205 y la CISA emitió mandatos de PQC en enero de 2026. Los bancos están incorporando estas normas en sus procesos de adquisición, citando ataques de tipo "recopilación inmediata, descifrado posterior". El hardware sin soporte para PQC en el TEE se enfrenta a la presión de rediseñarlo antes de 2028.
¿Qué es lo que realmente hace que se cierre un trato con el equipo de seguridad de un banco?
El verdadero temor del CISO es la responsabilidad personal. Un informe de pruebas de penetración de terceros, una matriz explícita de responsabilidad compartida y un programa piloto remunerado de 4 a 6 semanas con 20 a 50 unidades convierten las reclamaciones de los fabricantes de equipos originales en evidencia sobre la que el equipo de seguridad puede actuar. Las certificaciones por sí solas no cierran estos acuerdos.